
Mensajería conforme a la HIPAA: requisitos y 7 soluciones para el sector sanitario
La mensajería conforme a la HIPAA permite intercambiar información médica protegida mediante sistemas y procedimientos que cumplen los requisitos aplicables de privacidad y seguridad de la legislación estadounidense. Para utilizar una plataforma de comunicación en hospitales y clínicas, es necesario evaluar los controles de acceso, la protección de los mensajes, los registros de auditoría, la gestión de riesgos y los acuerdos con proveedores cuando corresponda.
Entre las soluciones que pueden evaluarse se encuentran TrueConf Server, TigerConnect, OhMD, Artera, Luma Health, Klara y QliqSOFT. Sin embargo, ninguna aplicación garantiza por sí sola el cumplimiento de HIPAA: también influyen la configuración, los procesos internos y la forma en que cada organización utiliza la tecnología.
Las necesidades son diferentes según el escenario. Un hospital puede necesitar chats entre médicos y videoconferencias internas, mientras que una clínica pequeña puede priorizar mensajes a pacientes, recordatorios de citas e integración con su historia clínica electrónica.
En esta guía explicamos qué exige HIPAA, cómo comparar soluciones de mensajería médica y qué aspectos debe comprobar una organización sanitaria antes de utilizar una plataforma para compartir información protegida.
¿Qué es la mensajería conforme a la HIPAA?
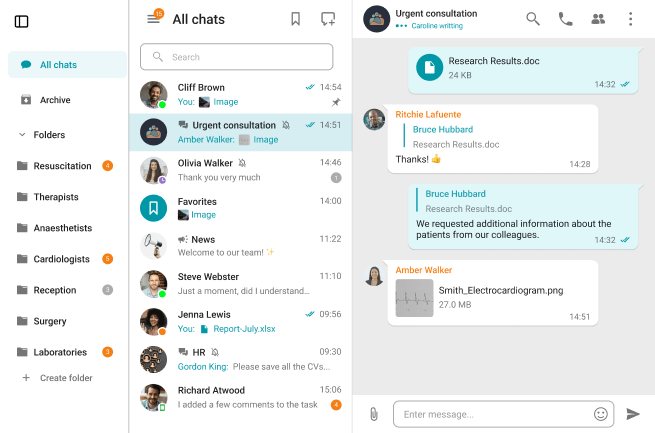
La mensajería conforme a la HIPAA (HIPAA-compliant messaging) es el intercambio de comunicaciones que contienen información médica protegida mediante herramientas, procedimientos y medidas de seguridad adecuados para cumplir las disposiciones aplicables de HIPAA.
HIPAA (Health Insurance Portability and Accountability Act) es una ley federal de Estados Unidos que establece, junto con sus normas de aplicación, obligaciones relacionadas con la privacidad y seguridad de la información sanitaria.
Entre sus principales componentes se encuentran:
- Privacy Rule: regula determinados usos y divulgaciones de información médica protegida.
- Security Rule: establece medidas administrativas, físicas y técnicas para proteger la información médica electrónica.
- Breach Notification Rule: regula las notificaciones correspondientes a determinadas vulneraciones de información médica protegida.
Estas normas se aplican a las entidades sujetas a HIPAA, conocidas como covered entities, y a determinados proveedores que actúan como business associates.
La información médica protegida, o PHI (Protected Health Information), puede incluir datos identificables de pacientes relacionados con su estado de salud, atención médica o pagos por servicios sanitarios. Cuando esta información se crea, almacena, recibe o transmite electrónicamente, se denomina ePHI.
Por ejemplo, un mensaje que contiene el nombre de un paciente y los resultados de sus análisis puede constituir PHI. Lo mismo puede ocurrir con una fotografía clínica, un informe médico o una conversación que incluya datos identificables relacionados con un tratamiento.
La presencia de esta información obliga a evaluar cómo se transmite, quién puede consultarla y qué medidas existen para evitar accesos o divulgaciones no autorizadas.
Importante: HIPAA es legislación estadounidense. Las organizaciones que operan en España u otros países deben considerar también sus propias obligaciones de protección de datos. HIPAA no sustituye automáticamente al RGPD ni a las normas nacionales aplicables.
¿Qué requisitos debe cumplir una plataforma de mensajería bajo HIPAA?
Una herramienta de mensajería segura debe proporcionar funciones que permitan a la organización aplicar las medidas correspondientes a su evaluación de riesgos.
La Security Rule no establece que todas las empresas deban utilizar exactamente la misma tecnología. Sus requisitos se adaptan a factores como la naturaleza de la información, el tamaño de la organización, los recursos disponibles y los riesgos identificados.
|
Requisito |
Qué debe comprobar una organización |
|---|---|
|
Análisis de riesgos |
Identificar amenazas y vulnerabilidades relacionadas con ePHI |
|
Control de acceso |
Restringir la información al personal autorizado |
|
Identificación de usuarios |
Poder distinguir las cuentas y actividades de usuarios individuales |
|
Controles de auditoría |
Registrar eventos relevantes de los sistemas que contienen ePHI |
|
Protección de las comunicaciones |
Aplicar medidas apropiadas para proteger los datos transmitidos |
|
Integridad |
Evitar o detectar modificaciones no autorizadas |
|
Disponibilidad |
Mantener mecanismos de continuidad y recuperación |
|
Formación del personal |
Establecer políticas y capacitar a quienes manejan PHI |
|
Gestión de proveedores |
Evaluar responsabilidades y formalizar un BAA cuando corresponda |
|
Conservación de datos |
Establecer políticas compatibles con los requisitos aplicables |
Control de acceso y autenticación
Los sistemas de mensajería utilizados por personal sanitario deben permitir controlar quién accede a las comunicaciones.
Para ello pueden utilizarse cuentas individuales, permisos basados en funciones, autenticación multifactor y mecanismos de bloqueo o revocación de acceso.
Por ejemplo, cuando un empleado abandona una clínica, la organización debe poder retirar sus permisos y proteger la información almacenada en los dispositivos que utilizaba.
La autenticación multifactor constituye una medida de seguridad útil, pero no debe presentarse como un requisito técnico universal e idéntico para todas las plataformas bajo cualquier circunstancia.
Registros de auditoría
Las organizaciones deben poder identificar y analizar actividades relevantes relacionadas con los sistemas que contienen ePHI.
Esto puede incluir accesos, intentos fallidos de autenticación, cambios administrativos y otros eventos de seguridad.
No significa que HIPAA obligue a registrar indiscriminadamente el contenido completo de todas las conversaciones. Los mecanismos de auditoría deben diseñarse para cumplir las obligaciones aplicables sin generar exposiciones innecesarias de información médica.
Cifrado y protección de mensajes
El cifrado ayuda a proteger la información frente a accesos no autorizados durante la transmisión o el almacenamiento.
Las plataformas pueden utilizar TLS, AES y otros mecanismos criptográficos. Sin embargo, estos términos no significan lo mismo que cifrado de extremo a extremo.
El cifrado de extremo a extremo (E2EE) protege el contenido de modo que únicamente los extremos autorizados dispongan de las claves necesarias para descifrarlo.
El cifrado de transporte, por su parte, protege la comunicación entre componentes del sistema, aunque el servidor puede necesitar procesar el contenido.
HIPAA no impone universalmente AES-256, TLS 1.3 o E2EE como algoritmos específicos obligatorios. La organización debe evaluar las medidas correspondientes, documentar sus decisiones y aplicar salvaguardas apropiadas.
El cifrado es una herramienta de protección, pero no sustituye el control de usuarios, la auditoría, la gestión de incidentes ni las obligaciones administrativas.
Copias de seguridad y continuidad
Una organización sanitaria también debe considerar qué ocurrirá si pierde un dispositivo, falla el servidor o se interrumpe la conectividad.
Las medidas pueden incluir copias de seguridad, procedimientos de recuperación, control de dispositivos y planes de continuidad operativa.
En algunos casos, la disponibilidad de la información puede ser tan importante como su confidencialidad, especialmente cuando los profesionales necesitan acceder rápidamente a datos relevantes para la atención.
¿Qué es un BAA y cuándo es obligatorio?
Un Business Associate Agreement (BAA) es un acuerdo que establece las obligaciones correspondientes cuando un proveedor actúa como business associate de una entidad sujeta a HIPAA.
Por ejemplo, si una clínica contrata un servicio en la nube que almacena información médica protegida en su nombre, el proveedor normalmente desempeña una función de business associate. En ese escenario, corresponde formalizar un BAA.
El acuerdo debe establecer, entre otros aspectos, los usos y divulgaciones permitidos de PHI, las medidas de protección y determinadas obligaciones relacionadas con incidentes y subcontratistas.
Sin embargo, no todos los proveedores de software necesitan automáticamente un BAA.
Si una empresa se limita a suministrar una aplicación y no crea, recibe, mantiene ni transmite PHI por cuenta de la organización sanitaria, puede no existir una relación de business associate.
Ejemplo práctico: una clínica instala un programa de mensajería en sus propios servidores. Si el fabricante no tiene acceso a PHI ni presta servicios que impliquen tratar esa información en nombre de la clínica, la mera compra del software no determina por sí sola la obligación de firmar un BAA con el fabricante.
La situación cambia si el proveedor aloja información médica, accede a ella para prestar soporte o realiza otras actividades que lo convierten en business associate.
Por eso, antes de contratar una plataforma, la organización debe analizar las funciones reales del proveedor y las relaciones contractuales aplicables.
Comparativa de 7 soluciones de mensajería para organizaciones sanitarias
Las siguientes plataformas cubren diferentes necesidades: mensajería interna, colaboración clínica, comunicación con pacientes y automatización de procesos.
|
Plataforma |
Enfoque principal |
Modelo de implementación |
Uso recomendado |
|---|---|---|---|
|
TrueConf Server |
Mensajería, videollamadas y colaboración corporativa |
Servidor propio |
Hospitales y redes médicas que necesitan comunicaciones internas |
|
TigerConnect |
Comunicación y coordinación clínica |
Servicio empresarial |
Equipos asistenciales y coordinación hospitalaria |
|
OhMD |
Mensajería entre clínicas y pacientes |
Servicio alojado |
Consultas y centros ambulatorios |
|
Artera |
Comunicación y participación del paciente |
Plataforma en la nube |
Redes sanitarias con numerosos pacientes |
|
Luma Health |
Gestión del recorrido del paciente |
Plataforma en la nube |
Citas, formularios y comunicaciones administrativas |
|
Klara |
Conversaciones entre profesionales y pacientes |
Plataforma de comunicación sanitaria |
Clínicas con necesidades de atención y seguimiento |
|
QliqSOFT |
Mensajería clínica y flujos de trabajo |
Plataforma sanitaria |
Equipos clínicos y coordinación asistencial |
La disponibilidad de un BAA, las integraciones con sistemas EHR/EMR, los controles de auditoría y las condiciones de tratamiento deben verificarse para el producto, contrato y modalidad de despliegue seleccionados.
Esta tabla no representa una certificación HIPAA de las plataformas. Su finalidad es identificar qué solución conviene evaluar según el escenario de uso.
1. TrueConf Server: mensajería y videoconferencias para hospitales
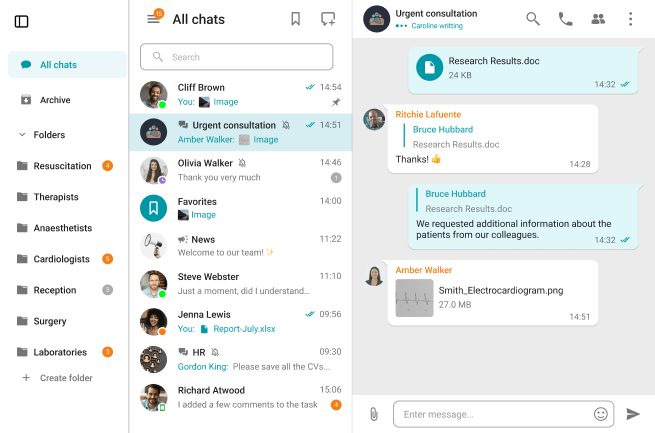
TrueConf Server es una plataforma de comunicaciones corporativas que combina mensajería instantánea, videollamadas, conferencias grupales, intercambio de archivos y herramientas de colaboración.
Su principal diferencia frente a muchas soluciones de comunicación con pacientes es la posibilidad de instalar el servidor dentro de la infraestructura administrada por la organización.
Esto permite a hospitales y redes clínicas gestionar sus comunicaciones internas mediante cuentas corporativas y políticas de acceso propias.
Mensajería y colaboración entre profesionales
Los equipos médicos pueden utilizar TrueConf para mantener conversaciones individuales y grupales, compartir documentos y organizar videoconferencias.
Por ejemplo, especialistas de varios hospitales pueden comentar un caso clínico durante una reunión virtual y compartir materiales de apoyo a través de los canales autorizados.
La plataforma también admite integración con directorios corporativos, como Active Directory y LDAP, lo que facilita administrar cuentas de empleados.
En un entorno sanitario, estas funciones pueden resultar útiles para coordinar departamentos, organizar reuniones multidisciplinarias y mantener comunicaciones entre distintas sedes.
Protección de la información y administración
TrueConf Server admite despliegue en infraestructura propia y utiliza mecanismos como SSL/TLS y cifrado AES-256 para proteger las comunicaciones y los flujos multimedia.
La plataforma también ofrece funciones de autenticación, administración de usuarios y registros de actividad.
Estas características pueden ayudar a implementar controles técnicos dentro de una estrategia de protección de ePHI.
Sin embargo, el uso de TrueConf Server no garantiza automáticamente el cumplimiento de HIPAA. La organización debe evaluar la configuración, los permisos, las políticas de retención, el acceso de terceros y las responsabilidades contractuales.
Tampoco debe interpretarse el uso de TLS y AES-256 como prueba de que toda la mensajería está cifrada de extremo a extremo.
Videoconsultas y reuniones médicas
TrueConf puede utilizarse para videoconferencias entre especialistas, juntas médicas, formación de profesionales y determinados escenarios de atención remota.
Por ejemplo, un hospital puede conectar a varios especialistas para revisar información clínica y discutir posibles decisiones terapéuticas.
La plataforma permite compartir pantalla y presentar materiales durante las reuniones.
Cuando se utiliza para atención a pacientes, la institución debe evaluar también la identificación de los participantes, las autorizaciones, la protección de los documentos y las condiciones aplicables de privacidad.
Caso práctico: coordinación entre hospitales
El Departamento de Salud de Ciudad Ho Chi Minh utilizó TrueConf para conectar a más de 100 hospitales y facilitar reuniones entre profesionales e instituciones sanitarias.
Este caso ilustra la utilidad de una plataforma de videocomunicación para coordinar organizaciones médicas distribuidas.
No constituye por sí mismo una demostración de cumplimiento de HIPAA, ya que el proyecto y sus obligaciones regulatorias pertenecen a un contexto diferente.
Ventajas y limitaciones
TrueConf es especialmente relevante cuando una organización necesita mantener comunicaciones internas, administrar usuarios y disponer de videoconferencias dentro de su infraestructura.
También puede resultar útil para instituciones que necesitan integrar diferentes sistemas de comunicación corporativa.
Su principal limitación es que requiere planificar el despliegue, administrar el servidor y comprobar las funciones disponibles según la licencia.
La edición gratuita puede utilizarse para evaluar determinados escenarios, pero una licencia sin coste no equivale automáticamente a una implementación sanitaria conforme a HIPAA.
Ideal para: hospitales, redes clínicas y organizaciones sanitarias que necesitan mensajería corporativa y videoconferencias bajo su propia administración.
Qué comprobar: controles de auditoría, permisos, almacenamiento, acceso de invitados, medidas de seguridad y condiciones de soporte del despliegue concreto.
2. TigerConnect: comunicación entre equipos clínicos
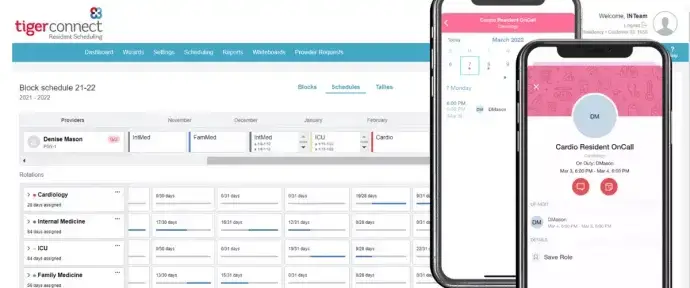
TigerConnect es una plataforma orientada a la comunicación y coordinación del personal sanitario.
Su enfoque principal es facilitar el intercambio de información entre profesionales, equipos asistenciales y departamentos hospitalarios.
Las organizaciones pueden evaluar funciones como mensajería clínica, comunicación basada en roles, alertas y coordinación de tareas.
Por ejemplo, una enfermera puede necesitar contactar al profesional responsable de un paciente sin buscar manualmente su número personal. Los mecanismos de comunicación basados en funciones pueden ayudar a gestionar este tipo de situaciones.
La plataforma también está orientada a integraciones y flujos de trabajo sanitarios, aunque las capacidades concretas deben comprobarse según los módulos contratados.
Ventajas: especialización en entornos clínicos, coordinación entre profesionales y herramientas adaptadas a procesos asistenciales.
Limitaciones: es una solución especializada cuyo alcance, integraciones y costes dependen del contrato y de los módulos seleccionados.
Ideal para: hospitales que priorizan la coordinación de profesionales, alertas y comunicación clínica interna.
3. OhMD: mensajes entre clínicas y pacientes
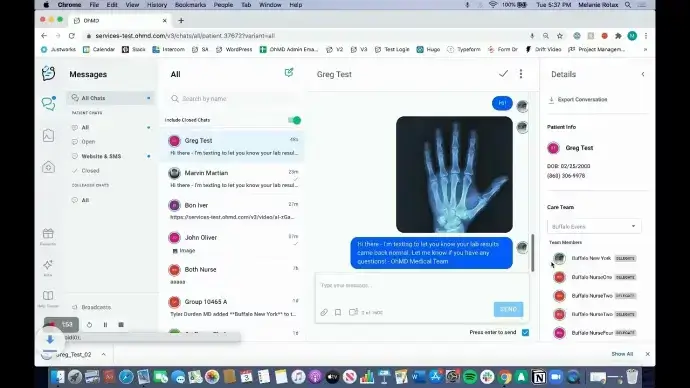
OhMD se centra en facilitar la comunicación entre organizaciones sanitarias y pacientes.
Permite gestionar conversaciones, responder consultas y organizar determinados procesos relacionados con la atención.
Su propuesta es diferente de una plataforma de comunicaciones corporativas general: el objetivo principal es conectar al personal de una clínica con los pacientes y reducir la dependencia de llamadas telefónicas para determinadas gestiones.
Por ejemplo, una consulta puede utilizar un sistema de mensajería para responder preguntas administrativas, proporcionar instrucciones autorizadas o coordinar una cita.
Las funciones de automatización e integración pueden variar según el servicio contratado.
Ventajas: enfoque en comunicación con pacientes, gestión de conversaciones y reducción de determinadas tareas administrativas.
Limitaciones: no sustituye necesariamente a un sistema completo de comunicaciones hospitalarias ni a una historia clínica electrónica.
Ideal para: consultas pequeñas y medianas que necesitan organizar mensajes con pacientes.
4. Artera: comunicación y participación del paciente
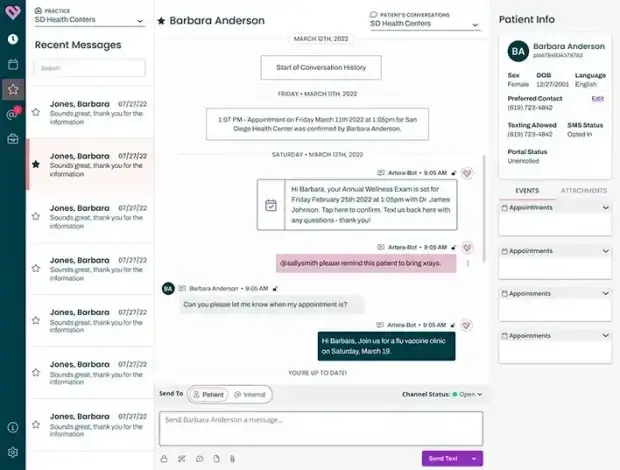
Artera, anteriormente conocida como WELL Health, es una plataforma orientada a la comunicación entre instituciones sanitarias y pacientes.
Su enfoque incluye la gestión de interacciones, recordatorios y comunicaciones relacionadas con el recorrido asistencial.
Puede resultar útil para organizaciones que necesitan comunicarse con grandes cantidades de pacientes desde distintos departamentos o centros.
Por ejemplo, una red de clínicas puede necesitar enviar instrucciones previas a una consulta, gestionar determinadas comunicaciones y coordinar solicitudes de pacientes.
En este escenario, la integración con los sistemas existentes y la administración de las comunicaciones son factores importantes.
Ventajas: orientación a la experiencia del paciente, automatización de comunicaciones y gestión a escala.
Limitaciones: su enfoque no es equivalente al de un mensajero corporativo para reuniones y coordinación interna del personal.
Ideal para: organizaciones sanitarias que necesitan gestionar comunicaciones con muchos pacientes.
5. Luma Health: mensajería y gestión de citas médicas
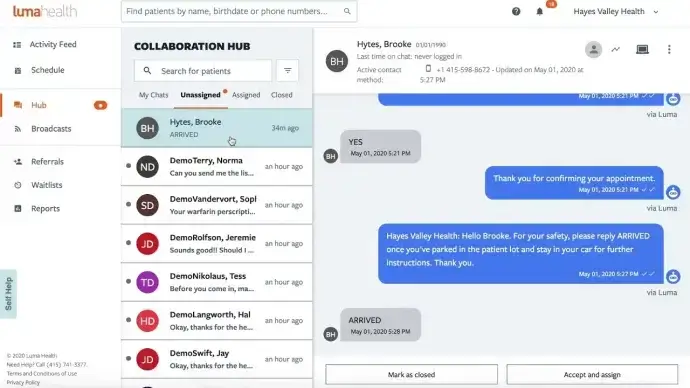
Luma Health es una plataforma centrada en la gestión de interacciones con pacientes y procesos administrativos relacionados con su atención.
Sus funciones están orientadas a actividades como programación de citas, recordatorios, comunicaciones y coordinación de determinados procedimientos.
Por ejemplo, una clínica puede utilizar herramientas de comunicación para recordar una consulta, permitir su reprogramación o facilitar instrucciones previas a una visita.
Luma Health también ofrece posibilidades de integración con sistemas sanitarios, cuya disponibilidad debe verificarse según la infraestructura y el producto contratado.
Ventajas: automatización de procesos, comunicación con pacientes y herramientas relacionadas con la gestión de citas.
Limitaciones: no está diseñada principalmente para sustituir un entorno corporativo completo de chats y videoconferencias internas.
Ideal para: centros sanitarios que necesitan mejorar la programación de citas y la comunicación administrativa.
6. Klara: comunicación centralizada con pacientes
Klara es una plataforma de comunicación sanitaria orientada a organizar las interacciones entre clínicas, profesionales y pacientes.
Su objetivo es facilitar conversaciones que, de otro modo, podrían repartirse entre llamadas telefónicas, mensajes y otros canales de atención.
Por ejemplo, un paciente puede necesitar consultar instrucciones antes de una visita o solicitar información administrativa. Una plataforma centralizada permite gestionar estas comunicaciones y asignarlas al personal correspondiente.
Este tipo de solución resulta especialmente útil cuando una clínica desea que las conversaciones no dependan exclusivamente del teléfono personal de cada empleado.
La disponibilidad de integraciones, funciones de automatización y controles específicos de seguridad debe comprobarse según el servicio contratado.
Ventajas: gestión de conversaciones con pacientes, colaboración del personal y centralización de comunicaciones.
Limitaciones: no constituye por sí sola una plataforma completa de videoconferencias y comunicaciones corporativas para hospitales.
Ideal para: consultas y grupos médicos que necesitan organizar el contacto habitual con pacientes.
7. QliqSOFT: mensajería y coordinación de flujos clínicos
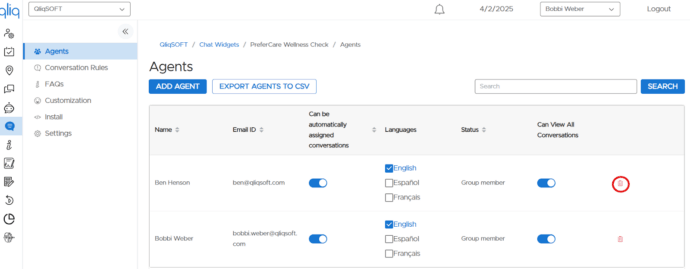
QliqSOFT desarrolla soluciones de comunicación orientadas a organizaciones sanitarias, incluyendo mensajería y herramientas relacionadas con los procesos asistenciales.
Su enfoque combina la comunicación entre profesionales con aplicaciones destinadas a coordinar determinadas tareas.
Por ejemplo, un centro médico puede necesitar transmitir información entre equipos, gestionar solicitudes y mantener trazabilidad de actividades relevantes.
En estos escenarios, las funciones de mensajería deben evaluarse junto con los mecanismos de autenticación, auditoría e integración clínica.
Ventajas: especialización sanitaria, herramientas de comunicación clínica y posibilidades de integración con procesos de trabajo.
Limitaciones: las funciones disponibles y su alcance dependen de la solución y los servicios contratados.
Ideal para: centros médicos que buscan combinar mensajería segura y coordinación de procesos asistenciales.
Mensajería entre médicos vs. comunicación con pacientes
Uno de los errores más frecuentes al elegir una plataforma sanitaria es considerar que todos los sistemas de mensajería resuelven el mismo problema.
La comunicación entre profesionales y la comunicación con pacientes tienen requisitos operativos diferentes.
|
Criterio |
Mensajería interna |
Mensajería con pacientes |
|---|---|---|
|
Usuarios |
Médicos, enfermeros y empleados |
Profesionales y pacientes |
|
Objetivo |
Coordinar equipos y compartir información |
Consultas, citas e instrucciones |
|
Administración |
Cuentas corporativas y permisos |
Identificación y gestión del contacto con pacientes |
|
Integraciones |
Directorios, sistemas internos y flujos clínicos |
EHR, programación de citas y portales |
|
Ejemplos |
TrueConf Server, TigerConnect |
OhMD, Artera, Luma Health, Klara |
Comunicación interna
En un hospital, los profesionales necesitan contactar con diferentes departamentos, compartir información autorizada y participar en reuniones clínicas.
La administración de usuarios es especialmente importante porque el personal puede cambiar de turno, departamento o institución.
Una plataforma corporativa permite establecer cuentas administradas y aplicar políticas de acceso.
Comunicación con pacientes
En este escenario, las necesidades suelen incluir recordatorios, instrucciones, preguntas y coordinación de citas.
La facilidad de acceso es importante, pero también lo son la identificación del destinatario y la protección de la información enviada.
Por ejemplo, enviar un recordatorio genérico de cita no presenta necesariamente los mismos riesgos que compartir resultados de laboratorio o datos sobre un diagnóstico.
La organización debe evaluar la información que contiene cada comunicación y las condiciones de tratamiento correspondientes.
La mejor plataforma no es necesariamente la que ofrece más funciones, sino la que responde al proceso sanitario que necesita gestionar la organización.
¿Los SMS convencionales cumplen con HIPAA?
Los SMS convencionales no proporcionan por sí mismos todos los controles que normalmente se necesitan para gestionar ePHI en una organización sanitaria.
Por ejemplo, un mensaje SMS puede aparecer en la pantalla bloqueada de un teléfono, enviarse a un número equivocado o almacenarse fuera de los sistemas administrados por la institución.
También puede resultar difícil controlar su conservación, registrar determinados accesos o revocar la información después de enviarla.
Sin embargo, HIPAA no establece una prohibición absoluta de todos los mensajes SMS.
La evaluación depende de quién envía la comunicación, qué información contiene, cuál es su finalidad y qué medidas se han implementado.
Una organización puede utilizar SMS para determinadas notificaciones y reservar un canal seguro para consultar información sensible.
Por ejemplo, un recordatorio que solicita al paciente entrar en un portal autenticado puede reducir la exposición de información médica respecto a un mensaje que incluya directamente un diagnóstico.
La decisión debe basarse en los riesgos y las obligaciones aplicables.
¿Es WhatsApp compatible con HIPAA?
WhatsApp utiliza cifrado de extremo a extremo para determinadas comunicaciones, pero esto no significa que su aplicación habitual sea automáticamente adecuada para el tratamiento de PHI por parte de una organización sanitaria.
El cumplimiento de HIPAA no depende únicamente del contenido cifrado.
Una clínica debe considerar las cuentas utilizadas, los permisos, la administración de dispositivos, el registro de actividades, el almacenamiento y los posibles acuerdos con proveedores.
Cuando un proveedor actúa como business associate y trata PHI en nombre de la organización, también deben evaluarse las obligaciones contractuales correspondientes.
La aplicación de consumo de WhatsApp no debe considerarse equivalente a una plataforma de mensajería clínica con controles empresariales específicos.
No obstante, las reglas aplicables a una solicitud individual del paciente, una comunicación administrativa y un sistema institucional de mensajería clínica no son necesariamente idénticas.
Para comunicaciones médicas habituales que incluyen PHI, una organización debería priorizar herramientas cuyos controles y condiciones contractuales haya evaluado previamente.
¿Cuándo conviene instalar la mensajería médica en un servidor propio?
La instalación en infraestructura propia puede ser conveniente para hospitales que necesitan administrar directamente su sistema de comunicación.
Por ejemplo, una red de clínicas puede utilizar un servidor central para gestionar cuentas, organizar chats entre especialistas y establecer sus propias políticas de conectividad.
Este modelo ofrece mayor control sobre aspectos como la ubicación del sistema, la administración de usuarios y determinadas configuraciones de seguridad.
Sin embargo, no elimina automáticamente todos los riesgos.
Ventajas del despliegue local
Una instalación propia puede facilitar la integración con sistemas internos y permitir que la organización administre directamente la infraestructura.
También puede adaptarse a redes privadas cuando la plataforma, su edición y los componentes necesarios admiten ese funcionamiento.
Para organizaciones con recursos técnicos, esta arquitectura puede formar parte de una estrategia destinada a reducir determinadas dependencias externas.
Limitaciones del despliegue local
La responsabilidad de mantener la infraestructura recae en mayor medida sobre la organización.
Esto incluye actualizaciones, copias de seguridad, monitorización, controles de acceso y protección de los dispositivos.
Además, si un proveedor externo accede a PHI para prestar soporte, pueden existir obligaciones contractuales adicionales.
Por tanto, una instalación local no constituye una exención de HIPAA.
Ejemplo: hospital con varias sedes
Un hospital dispone de tres sedes y necesita que sus médicos mantengan conversaciones internas, compartan documentos autorizados y participen en videoconferencias.
La institución puede evaluar una plataforma como TrueConf Server para centralizar estas comunicaciones dentro de su infraestructura.
El departamento de TI deberá definir las cuentas, permisos, procedimientos de auditoría y políticas de conservación.
También tendrá que comprobar los riesgos asociados a los dispositivos móviles y determinar qué información puede compartirse mediante cada herramienta.
Si la organización necesita comunicarse con pacientes, puede utilizar adicionalmente una plataforma especializada para ese propósito.
Este ejemplo demuestra que las soluciones no siempre son excluyentes: un hospital puede necesitar un sistema para comunicación interna y otro para gestionar la interacción con pacientes.
¿Qué debe comprobar una clínica antes de contratar un proveedor?
Antes de utilizar una herramienta para comunicaciones que contienen PHI, la organización debe realizar una evaluación técnica, operativa y contractual.
Checklist de selección
- Aplicabilidad de HIPAA: determinar si la organización y el tratamiento previsto están sujetos a HIPAA.
- Tipo de información: identificar qué PHI o ePHI se transmitirá, recibirá o almacenará.
- Análisis de riesgos: evaluar amenazas, dispositivos, usuarios y posibles accesos no autorizados.
- Control de acceso: comprobar cuentas individuales, permisos y mecanismos de autenticación.
- Auditoría: verificar los eventos que pueden registrarse y consultarse.
- Cifrado: revisar cómo se protegen los datos durante la transmisión y el almacenamiento.
- BAA: determinar si el proveedor actúa como business associate y formalizar el acuerdo cuando corresponda.
- Subcontratistas: identificar a otros proveedores que puedan intervenir en el tratamiento.
- Integraciones: comprobar la compatibilidad real con EHR/EMR y otros sistemas médicos.
- Conservación: establecer políticas de retención y eliminación según las obligaciones aplicables.
- Gestión de incidentes: revisar los procedimientos de detección, respuesta y notificación.
- Continuidad: evaluar copias de seguridad, recuperación y disponibilidad del servicio.
Es recomendable solicitar documentación técnica y contractual que permita comprobar estos puntos antes de aprobar el despliegue.
También conviene realizar una prueba piloto con usuarios y procesos representativos.
Una plataforma que funciona correctamente para mensajes administrativos puede no resultar adecuada para transmitir información clínica crítica o gestionar alertas urgentes.
¿Cuánto tiempo deben conservarse los mensajes médicos bajo HIPAA?
HIPAA establece un periodo general de seis años para determinada documentación exigida por sus normas, contado según las condiciones aplicables.
Sin embargo, esto no significa que todos los mensajes médicos o historiales clínicos deban conservarse exactamente seis años.
La conservación de historias clínicas puede depender de otras leyes federales o estatales, del tipo de información y de los procedimientos de la institución.
Por ejemplo, una conversación administrativa sobre la reprogramación de una cita puede estar sujeta a políticas diferentes de las aplicables a una información clínica incorporada a la historia del paciente.
Por eso, una plataforma de mensajería sanitaria debe permitir que la organización implemente las políticas de conservación correspondientes a sus obligaciones.
Los mensajes con eliminación automática tampoco deben activarse indiscriminadamente: eliminar información demasiado pronto puede entrar en conflicto con requisitos legales o necesidades asistenciales.
¿Puede la mensajería segura utilizarse para órdenes médicas?
La comunicación de órdenes clínicas exige especial atención.
En hospitales estadounidenses, las condiciones para enviar órdenes y determinada información asistencial mediante plataformas de mensajería segura pueden depender tanto de HIPAA como de los requisitos de participación de CMS y los estándares aplicables de acreditación.
Las orientaciones actuales permiten determinados usos de plataformas seguras de mensajes para información y órdenes de pacientes, siempre que se cumplan las condiciones correspondientes.
Esto no significa que cualquier aplicación cifrada sea adecuada para emitir instrucciones médicas.
La institución debe verificar la identificación de profesionales, los mecanismos de registro de órdenes, la integración con los procesos clínicos y los requisitos regulatorios aplicables.
Una herramienta que sirve para conversar no necesariamente está preparada para administrar órdenes médicas.
Cómo elegir una solución según el tipo de centro sanitario
|
Necesidad |
Plataformas que conviene evaluar |
Aspecto decisivo |
|---|---|---|
|
Comunicación interna entre hospitales |
TrueConf Server, TigerConnect |
Cuentas, acceso, auditoría y colaboración |
|
Consultas con pacientes |
OhMD, Klara |
Gestión de conversaciones e identificación |
|
Recordatorios y gestión de citas |
Luma Health, Artera |
Automatización e integración |
|
Coordinación de flujos asistenciales |
TigerConnect, QliqSOFT |
Procesos clínicos y comunicación por roles |
|
Videoconferencias entre especialistas |
TrueConf Server |
Calidad audiovisual, administración e infraestructura |
|
Hospital con servidor propio |
TrueConf Server |
Recursos técnicos, políticas y controles de seguridad |
Una clínica pequeña puede preferir una plataforma administrada por un proveedor si no dispone de personal para mantener servidores.
Una red hospitalaria con infraestructura consolidada puede valorar un sistema propio para sus comunicaciones internas.
En ambos casos, el cumplimiento de HIPAA debe evaluarse como parte de la organización completa, no únicamente a partir de las funciones anunciadas por el fabricante.
Conclusión
La mensajería conforme a la HIPAA requiere combinar herramientas de comunicación adecuadas con procedimientos de seguridad, administración y protección de información médica.
Las necesidades varían entre hospitales, clínicas y servicios especializados. TrueConf Server ofrece una plataforma de mensajería y videoconferencias para organizaciones que desean administrar sus comunicaciones internas en infraestructura propia. TigerConnect y QliqSOFT se orientan a la coordinación clínica, mientras que OhMD, Artera, Luma Health y Klara priorizan diferentes aspectos de la comunicación con pacientes.
Antes de seleccionar una solución, es necesario revisar las funciones de seguridad, la gestión de usuarios, las relaciones contractuales y las integraciones requeridas.
Ningún mensajero es automáticamente conforme a HIPAA por utilizar cifrado, ofrecer un BAA o funcionar en servidores propios. El cumplimiento depende de la evaluación de riesgos y de las medidas que aplica cada organización.
Preguntas frecuentes sobre mensajería conforme a la HIPAA
¿Qué hace que una aplicación de mensajería sea compatible con HIPAA?
Una aplicación puede utilizarse dentro de una estrategia de cumplimiento de HIPAA cuando permite aplicar los controles de seguridad y privacidad correspondientes al tratamiento previsto. La organización debe evaluar riesgos, permisos, auditoría, protección de datos y acuerdos con proveedores cuando sean necesarios. Ninguna aplicación garantiza automáticamente el cumplimiento.
¿Es obligatorio un BAA para utilizar mensajería médica?
Un BAA es necesario cuando un proveedor actúa como business associate y crea, recibe, mantiene o transmite PHI en nombre de una entidad sujeta a HIPAA. No todos los proveedores de software tienen esa condición. La obligación depende de las funciones y del acceso real a la información.
¿HIPAA exige cifrado de extremo a extremo?
No establece universalmente E2EE como mecanismo obligatorio para todos los sistemas de comunicación. La organización debe evaluar los riesgos y aplicar las medidas de protección correspondientes. El cifrado puede ser una salvaguarda importante, pero no sustituye otros controles administrativos y técnicos.
¿Se puede utilizar WhatsApp para comunicarse con pacientes?
Depende del tipo de comunicación y de las circunstancias aplicables. La aplicación de consumo de WhatsApp no debe considerarse automáticamente una plataforma de mensajería clínica conforme a HIPAA. Para gestionar comunicaciones habituales que contienen PHI, conviene utilizar sistemas cuyos controles y condiciones contractuales hayan sido evaluados por la organización.
¿Se pueden utilizar SMS para enviar información médica?
Los SMS convencionales presentan limitaciones de seguridad y administración. Su utilización debe evaluarse según el contenido, la finalidad y los riesgos. Para información médica sensible, normalmente resulta más apropiado utilizar canales seguros con controles de acceso y mecanismos de protección adecuados.
¿HIPAA exige conservar los mensajes durante seis años?
No todos los mensajes médicos deben conservarse necesariamente seis años. HIPAA establece ese periodo para determinada documentación regulatoria, mientras que los plazos de conservación de historias clínicas y otras comunicaciones pueden depender de obligaciones diferentes.
¿TrueConf Server puede utilizarse en organizaciones sanitarias sujetas a HIPAA?
TrueConf Server ofrece mensajería, videoconferencias, administración de usuarios y despliegue en infraestructura propia. Estas capacidades pueden contribuir a implementar medidas de protección de información médica. La organización debe evaluar el sistema, su configuración y sus procesos para determinar si el uso previsto cumple los requisitos aplicables.
Sobre el autor
Nicolás Dimenco es un escritor especializado en tecnología y profesional del desarrollo empresarial con más de seis años de experiencia en el sector de las comunicaciones unificadas. Aprovechando su experiencia en gestión de productos, crecimiento estratégico y desarrollo empresarial en TrueConf, Nicolás crea artículos y reseñas perspicaces sobre plataformas de videoconferencia, herramientas de colaboración y soluciones de mensajería empresarial.
Nicolás Dimenco
Date published: 05.02.2025
Nicolás Dimenco
Date published: 05.02.2025
Síguenos en las redes sociales