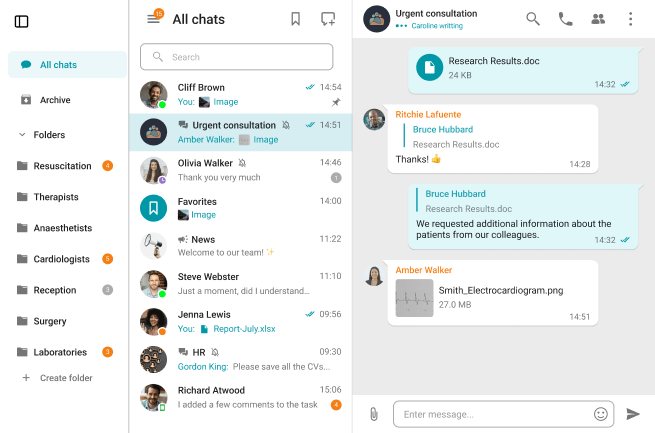
✅ Ningún sistema de mensajería de consumo (WhatsApp, Telegram, SMS estándar) cumple con HIPAA ni con el RGPD para datos clínicos.
✅ La autenticación multifactor (MFA) es la medida individual con mayor retorno en la reducción de brechas.
✅ La arquitectura local (on-premise) sigue siendo la opción preferida para hospitales que manejan historiales críticos en entornos sin conexión o con regulación estricta.
✅ En Europa, el Espacio Europeo de Datos Sanitarios (EHDS), en vigor desde 2025, añade una nueva capa regulatoria que las plataformas deben cumplir.
✅ La IA generativa está entrando en los sistemas de mensajería clínica, creando tanto oportunidades (asistentes de documentación) como nuevos vectores de riesgo.
Importancia de la Comunicación Segura en el Sector de la Salud
El sector de la salud enfrenta desafíos únicos en la protección de las comunicaciones electrónicas debido a la intersección entre los requisitos de privacidad del paciente y las demandas del flujo de trabajo clínico.
Aunque las preocupaciones sobre la protección de datos afectan a múltiples industrias, las organizaciones de salud deben abordar específicamente la complejidad de proteger los registros médicos individuales mientras facilitan una comunicación eficiente entre profesionales médicos e instituciones a través de plataformas móviles.
Las consecuencias de la seguridad en las comunicaciones en el sector de la salud van más allá de la protección estándar de datos. Las brechas de seguridad pueden resultar en robos de identidad, fraudes médicos y la erosión de la confianza del paciente. La proliferación de registros médicos digitales y aplicaciones de telemedicina ha intensificado estas necesidades de seguridad.
El panorama en 2025–2026: nuevas amenazas
Según el informe de ENISA y los datos de S2Grupo, el 46% de los incidentes cibernéticos en salud tienen como objetivo directo el acceso a datos del paciente. La Agencia Española de Protección de Datos (AEPD) registra mensualmente al menos una brecha que afecta a más de 200.000 personas en el sector sanitario español.
Las principales puertas de entrada siguen siendo:
Configuraciones de seguridad incorrectas (68% de los casos)
Dispositivos médicos conectados (IoT/IoMT) sin protección adecuada
Errores humanos y falta de formación del personal sanitario
Sistemas operativos sin soporte ni parches de seguridad
TrueConf para Telemedicina
O TrueConf oferece uma experiência de comunicação de alta qualidade e protege dados sensíveis de saúde. Aproveite videoconferências confiáveis e mantenha seus pacientes seguros com o TrueConf.
Componentes Clave de la Mensajería Segura en el Sector de la Salud
Cuatro elementos críticos definen los sistemas de mensajería segura en el sector de la salud:
Cifrado de extremo a extremo: Garantiza la privacidad de los mensajes al cifrar los datos en el dispositivo del remitente y mantener el cifrado hasta que llega al dispositivo del destinatario.
Protocolos de autenticación de usuarios: Métodos como OAuth y OpenID Connect verifican la identidad del usuario y previenen accesos no autorizados.
Registros de auditoría de mensajes: Rastrean todas las actividades de comunicación, permitiendo transparencia y responsabilidad.
Medidas de integridad de datos: Incluyen sumas de verificación y firmas digitales para prevenir la alteración de la información.
Tabla comparativa: mensajería de consumo vs. mensajería clínica segura
Característica
WhatsApp / Telegram
Plataforma clínica segura
Cifrado E2E
✅ Parcial
✅ Total y auditado
Cumplimiento HIPAA
❌ No
✅ Sí
Cumplimiento RGPD/EHDS
❌ No
✅ Sí
Registros de auditoría
❌ No
✅ Sí
Autodestrucción de mensajes
⚠️ Opcional
✅ Configurable por política
Integración con EHR/HCE
❌ No
✅ Sí
Autenticación MFA
⚠️ Opcional
✅ Obligatoria
Arquitectura local posible
❌ No
✅ Sí
Cumplimiento de HIPAA (Ley de Portabilidad y Responsabilidad de Seguros de Salud)
La Ley de Portabilidad y Responsabilidad de Seguros de Salud (HIPAA) de 1996 estableció estándares federales para la privacidad del paciente. En términos simples, HIPAA regula quién puede ver, recibir y utilizar la información de salud de los pacientes.
Las aplicaciones de mensajería de consumo estándar, aunque ofrecen cifrado básico, generalmente no cumplen con los estrictos requisitos de protección de datos y cumplimiento de HIPAA en entornos de atención médica.
Los proveedores de salud requieren plataformas especializadas al compartir información clínica, como recetas, imágenes diagnósticas y resultados de pruebas.
Novedades regulatorias en Europa (2024–2026)
El Espacio Europeo de Datos Sanitarios (EHDS) entró en vigor en 2025, representando el primer espacio de datos común de la UE en un sector específico.
Sus implicaciones para la mensajería clínica son directas:
Obliga a los sistemas de mensajería a garantizar la portabilidad de los datos de salud entre países de la UE.
Introduce requisitos de interoperabilidad obligatoria con estándares como HL7 FHIR.
Crea un marco para el uso secundario de datos (investigación, estadística) con consentimiento explícito.
Adicionalmente, la Ley de IA de la UE (en vigor desde agosto de 2024) clasifica los sistemas de soporte a decisiones clínicas basados en IA como sistemas de alto riesgo, obligando a las plataformas que incorporen IA a cumplir requisitos adicionales de transparencia, supervisión humana y gestión de riesgos.
Insight exclusivo: El error más frecuente no es técnico, es humano
Los datos de NCBI revelan que la mayoría de las brechas de datos sanitarios en EE.UU. —que han afectado a más de 176 millones de pacientes— no provienen de hackers externos, sino de la negligencia y el incumplimiento del personal interno.
Esto significa que invertir únicamente en tecnología de cifrado sin un plan de formación continua del personal es una estrategia incompleta. La mensajería segura más robusta puede ser vulnerada por un médico que reenvía un resultado por correo personal “por comodidad”.
El vector humano es, estadísticamente, más peligroso que el técnico. Por ello, las soluciones como TrueConf combinan cifrado de extremo a extremo con herramientas de gobernanza: políticas de retención configurables, registros de auditoría detallados y controles administrativos que permiten a los responsables de TI mitigar el riesgo humano sin sacrificar la agilidad clínica.
Problemas al Cambiar a una Plataforma de Mensajería en el Sector de la Salud
Las organizaciones enfrentan tres desafíos principales al implementar sistemas de mensajería segura en el sector de la salud:
Seguridad: Lograr un equilibrio entre conveniencia y seguridad es un desafío al migrar a una plataforma de mensajería. Los usuarios a menudo priorizan la conveniencia y la comunicación rápida, especialmente en servicios de terapia en línea, ignorando elementos de seguridad importantes como la autenticación fuerte o el cifrado.
Barreras técnicas: Para abordar rápidamente las complicaciones tecnológicas, es crucial realizar una evaluación exhaustiva de la configuración tecnológica existente y su interoperabilidad con el nuevo sistema de comunicación. Esto puede requerir una estrecha colaboración con profesionales de TI para garantizar una integración fluida y resolver problemas de compatibilidad.
Escalabilidad: Las instituciones médicas varían en tamaño, desde pequeñas consultas hasta grandes redes hospitalarias. La plataforma de intercambio de comunicaciones debe ser adaptable para satisfacer las necesidades de diversas organizaciones sin sacrificar la eficiencia o la protección.
Tendencias que Están Redefiniendo la Mensajería Clínica Segura en 2026
1. IA generativa como asistente de documentación
Los “escribas médicos” basados en IA (ya en prueba en centros de atención primaria en Cataluña y en proveedores privados como QuirónSalud) transcriben en tiempo real las conversaciones entre médico y paciente, convirtiéndolas en borradores de notas clínicas. Esto modifica el flujo de mensajería: el canal de comunicación se convierte también en canal de generación automática de registros clínicos, lo que añade requisitos de auditoría y cumplimiento.
2. Blockchain para integridad de registros
Las plataformas de mensajería médica de nueva generación están adoptando tecnología blockchain para garantizar que cada mensaje y registro clínico sea inmutable y trazable. Esto es especialmente relevante en contextos legales (expedientes clínicos para procesos judiciales) y en investigación clínica multicéntrica bajo el marco EHDS.
3. Mensajería basada en estándares HL7 FHIR
La integración nativa con el estándar HL7 FHIR (Fast Healthcare Interoperability Resources) permite que los mensajes clínicos contengan datos estructurados directamente vinculados al historial electrónico del paciente (EHR/HCE), eliminando la necesidad de reintroducción manual y reduciendo errores.
Insight exclusivo: El modelo “local primero” gana terreno frente al cloud
Contra la tendencia general hacia la nube, el sector sanitario está experimentando un movimiento inverso. Hospitales y redes de salud pública en España, Alemania y Francia están optando por arquitecturas on-premise o de nube híbrida para sus plataformas de mensajería. Los motivos son regulatorios (el RGPD y el EHDS exigen control de la ubicación de los datos) pero también operativos: un hospital no puede depender de la conectividad a Internet para comunicaciones críticas durante un incidente. La capacidad de operar en redes cerradas sin acceso a Internet es hoy un criterio diferenciador, no un lujo.
Criterios para Elegir una Plataforma de Mensajería Segura en el Sector de la Salud
Las organizaciones de salud deben evaluar las plataformas de mensajería según requisitos específicos. Los criterios clave de selección incluyen:
Cumplimiento normativo: La plataforma debe cumplir con estándares y regulaciones como HIPAA en EE.UU. o el RGPD en Europa para garantizar la privacidad y seguridad de la información médica.
Cifrado de datos robusto: Utilizar métodos de cifrado avanzados (por ejemplo, cifrado de extremo a extremo) para proteger los datos tanto en tránsito como en almacenamiento.
Autenticación de usuarios: Implementar métodos de autenticación fuertes, como la autenticación de dos factores, para prevenir accesos no autorizados.
Control de accesos: Capacidad para personalizar los derechos de acceso de diferentes categorías de usuarios, asegurando que solo se acceda a la información necesaria.
Registro y auditoría: Funciones para rastrear y registrar todas las transacciones y comunicaciones, promoviendo la transparencia y la responsabilidad.
Compatibilidad e integración: Capacidad para integrarse con sistemas de gestión de información de salud existentes (por ejemplo, EHR/EMR) para facilitar un flujo de trabajo fluido.
Facilidad de uso: Interfaz intuitiva que facilite su uso por parte del personal médico y minimice el tiempo de capacitación.
Soporte para dispositivos móviles: Disponibilidad de aplicaciones móviles completas para garantizar accesibilidad y flexibilidad.
Confiabilidad y disponibilidad: Alto nivel de disponibilidad y tolerancia a fallos para asegurar la continuidad de las comunicaciones.
Soporte y mantenimiento: Soporte técnico de calidad y actualizaciones de seguridad regulares por parte del proveedor de la plataforma.
Estos criterios ayudarán a las organizaciones de salud a elegir la plataforma de mensajería segura más adecuada para satisfacer sus necesidades y requisitos.
TrueConf ofrece una solución de software de mensajería local para el sector de la salud, proporcionando a las organizaciones una plataforma segura y personalizable para la comunicación y colaboración.
Software de videoconferencia para servidores Windows y Linux.
Mensajería segura con chats personales y grupales.
Incluye todas las funciones de la versión gratuita.
Videoconferencias en Ultra HD con hasta 1,500 participantes.
Se integra fácilmente con cualquier sistema de TI.
Funciona de manera autónoma en redes cerradas.
¡Tus Mensajes Están Seguros con TrueConf!
Una potente solución de videoconferencia autohospedada para hasta 1000 usuarios, disponible en sistemas de escritorio, móviles y salas. Tu información confidencial está protegida gracias a 12 niveles de seguridad.
Obtén control total sobre tus comunicaciones implementando soluciones TrueConf en tu red local o virtual. Con TrueConf, puedes operar completamente sin conexión a Internet y realizar sesiones de video sin necesidad de conexión. TrueConf cuenta con varios niveles de protección y cumple con el RGPD y HIPAA, lo que es crucial para los servicios clínicos brindados a los pacientes.
FAQ
¿Puede un hospital usar WhatsApp para comunicaciones clínicas?
No sin incumplir la normativa vigente. WhatsApp no firma acuerdos de socio comercial (BAA) requeridos por HIPAA, y no ofrece los controles de auditoría y retención de mensajes exigidos por el RGPD europeo. Su uso para compartir datos de pacientes expone al centro sanitario a sanciones regulatorias significativas.
¿Qué es HIPAA y por qué obliga a usar plataformas especializadas?
HIPAA es la ley federal estadounidense de 1996 que regula quién puede acceder, compartir y almacenar información sanitaria protegida (PHI). Exige que cualquier plataforma de comunicación que maneje PHI implemente cifrado, auditorías, controles de acceso y firme un acuerdo de socio comercial (BAA). Las aplicaciones de mensajería de consumo no cumplen estos requisitos por diseño.
¿Qué diferencia hay entre HIPAA y el RGPD para mensajería sanitaria en Europa?
HIPAA es específico del sector salud y aplica en EE.UU. El RGPD es una regulación de protección de datos de alcance general aplicable en toda la UE, con reglas especialmente estrictas para “datos de salud” como categoría especial. Desde 2025, el EHDS añade requisitos de interoperabilidad y portabilidad de datos sanitarios dentro de la UE. Las organizaciones europeas deben cumplir tanto el RGPD como el EHDS, y las que operan también en EE.UU. deben asegurar cumplimiento dual.
¿La mensajería basada en IA es segura en entornos clínicos?
Depende de la arquitectura. Los sistemas de IA que procesan mensajes clínicos en servidores externos (“cloud”) pueden vulnerar el RGPD si los datos salen del entorno controlado sin consentimiento explícito. Las soluciones con procesamiento local (on-premise) eliminan este riesgo. La Ley de IA de la UE (2024) clasifica los sistemas de decisión clínica basados en IA como de alto riesgo, exigiendo supervisión humana y documentación técnica exhaustiva.
¿Cuánto cuesta realmente una brecha de datos sanitarios?
Según el informe IBM de 2023, el coste medio de una brecha en el sector salud alcanzó los $10,93 millones, más del doble que en cualquier otro sector. A esto se suman multas regulatorias (hasta el 4% de la facturación global en el RGPD), daño reputacional, pérdida de pacientes y posibles responsabilidades civiles. Las organizaciones que utilizan sistemas de ciberseguridad con IA y automatización reducen este coste en una media de $1,76 millones por incidente.
Sobre el autor Nicolás Dimenco es un escritor especializado en tecnología y profesional del desarrollo empresarial con más de seis años de experiencia en el sector de las comunicaciones unificadas. Aprovechando su experiencia en gestión de productos, crecimiento estratégico y desarrollo empresarial en TrueConf, Nicolás crea artículos y reseñas perspicaces sobre plataformas de videoconferencia, herramientas de colaboración y soluciones de mensajería empresarial.
Una herramienta de videoconferencia es compatible con HIPAA cuando cumple los tres requisitos simultáneamente (1) firma un Acuerdo de Socio Comercial (BAA), (2) aplica cifrado de extremo a extremo sobre la información de salud protegida (PHI), y (3) mantiene registros de auditoría y controles de acceso verificables. El cumplimiento no depende del nombre del proveedor ni de etiquetas de marketing como “HIPAA-ready”: depende de la configuración concreta y del BAA firmado.
Cambio regulatorio clave
La dispensa de cumplimiento HIPAA para telesalud que estuvo vigente durante la pandemia de COVID-19 finalizó el 9 de agosto de 2023. Desde esa fecha, el cumplimiento total es obligatorio para cualquier plataforma que transmita PHI, sin excepciones.
Tabla comparativa: Las mejores herramientas por caso de uso
Plataforma
Firma BAA
E2EE
Especialización
Precio base
TrueConf
✅ Sí
✅ AES-256 + TLS
Telemedicina / On-premise
Gratis (Free)
Doxy.me
✅ Sí
✅ Sí
Atención primaria y especialidades
Gratis / $35/mes
Zoom for Healthcare
✅ (planes de pago)
✅ Sí
Uso general + telesalud
$200/mes (10 cuentas)
Webex (Cisco)
✅ Sí
✅ Sí
Grandes organizaciones
$13.50/mes/host
SimplePractice
✅ HITRUST + HIPAA
✅ Sí
Salud mental / prácticas privadas
$29/mes
VSee
✅ Sí
✅ E2EE
Telemedicina internacional / rural
$49/mes
Microsoft Teams
✅ (M365 Business+)
✅ Sí
Hospitales integrados en ecosistema Microsoft
Incluido en M365
TheraNest
✅ Sí
✅ Sí
Salud mental, EHR integrado
Desde $39/mes
Thera-LINK
✅ Sí
✅ Sí
Salud conductual y mental
$30–$65/mes
GoToMeeting
✅ Sí
✅ AES-256
Uso general con soporte HIPAA
$12/mes
eVisit
✅ Sí
✅ Sí
Sistemas de salud y hospitales
Precio a consultar
Mend
✅ Sí
✅ Sí
Flujos de trabajo clínicos
$49/mes
Medici
✅ Sí
✅ Sí
Movilidad médica / app nativa
Gratis / $149/mes
Chiron Health
✅ Sí
✅ Sí
Integración con seguros / EHR
$150/mes/proveedor
MegaMeeting
✅ Sí
✅ Sí
Todo-en-uno + seminarios web
Desde $19/mes/host
RingCentral
✅ (planes healthcare)
✅ Sí
Comunicaciones unificadas + telesalud
Precio a consultar
Regla práctica
Si un proveedor no aparece en esta tabla es porque no publica de forma transparente sus condiciones de BAA o sus especificaciones de seguridad. Según una investigación publicada en Frontiers in Neurology, menos del 20 % de las plataformas de videoconferencia disponibles divulgan datos completos sobre capacidad técnica y seguridad.
Lista de verificación HIPAA antes de elegir una plataforma
Antes de firmar cualquier contrato, confirma estos puntos con el proveedor:
El proveedor firma un BAA (Business Associate Agreement) formal y por escrito
La plataforma aplica cifrado en tránsito y en reposo (AES-256 como mínimo)
Existe autenticación multifactor (MFA) para los profesionales de salud
La plataforma mantiene registros de auditoría de todos los accesos a PHI
Las grabaciones de sesiones, si las hay, tienen almacenamiento cifrado con políticas de retención definidas
El sistema ofrece sala de espera virtual para evitar accesos no autorizados a la consulta
El proveedor tiene certificación SOC 2 Tipo II o HITRUST CSF como garantía adicional independiente
Las integraciones con EHR también cuentan con BAA propio
¿Qué es una videoconferencia compatible con HIPAA?
En resumen, el cumplimiento de HIPAA (Ley de Portabilidad y Responsabilidad de Seguros de Salud) significa cumplir con estándares estrictos de seguridad y privacidad para cualquier software utilizado para almacenar o transmitir datos relacionados con la información de salud personal de los pacientes. Esto se aplica a la información de salud protegida (PHI, por sus siglas en inglés) transmitida a través de video, audio o texto.
Estas reglas de seguridad y privacidad son importantes porque los datos de los pacientes y los registros médicos son muy sensibles, y esta información puede usarse para dañar a las personas, por ejemplo, para robar identidades. Paralelamente, el desarrollo de aplicaciones de salud se está volviendo cada vez más vital, ofreciendo una solución digital integral que se integra perfectamente con estas herramientas de videoconferencia para mejorar la atención al paciente y la gestión de datos. Por lo tanto, estas regulaciones se establecen para proteger la comunicación remota entre pacientes y médicos de sanciones civiles e incluso penales por ignorarlas.
Las mejores prácticas para videoconferencias compatibles con HIPAA
El Acuerdo de Socio Comercial (BAA) es obligatorio, no opcional
Cualquier proveedor de videoconferencia que acceda, transmita o almacene PHI en nombre de un centro de salud debe firmar un BAA con la entidad cubierta. Sin este acuerdo firmado, la plataforma no puede considerarse legalmente compatible con HIPAA, independientemente de sus características técnicas.
Cifrado de extremo a extremo (E2EE)
Para las videoconferencias, el factor clave es garantizar que terceros e intrusos no puedan acceder a una videollamada o interceptar los flujos de medios.
En el E2EE, los datos se cifran en el sistema o dispositivo del remitente, y solo el destinatario previsto puede descifrarlos. Mientras viaja a su destino, el mensaje no puede ser leído o alterado por un proveedor de servicios de internet (ISP), un proveedor de servicios de aplicaciones, un hacker o cualquier otra entidad o servicio.
Almacenamiento local de archivos
La responsabilidad del almacenamiento de los datos del paciente recae en el profesional y nunca debe dejarse en manos de un proveedor. El almacenamiento de información de salud por parte de terceros viola directamente los estándares de HIPAA, ya que permite el acceso a datos más allá de la relación cliente/profesional. En su lugar, todos los datos (videos, textos de chat, archivos de clientes, etc.) deben almacenarse localmente en el lado del proveedor de atención médica y, por lo tanto, no ser accesibles para el proveedor.
Gestión de grabaciones: el punto de fallo más frecuente
La grabación de sesiones clínicas introduce un conjunto separado de requisitos de cumplimiento: almacenamiento cifrado, controles de acceso, políticas de retención definidas y cobertura BAA específica para el proveedor de almacenamiento. Es significativamente más fácil diseñar la arquitectura de grabación de forma correcta desde el inicio que adaptarla a un sistema ya en producción.
Si bien los proveedores de salud mental siguen las regulaciones de HIPAA que ofrecen orientación y soluciones a posibles problemas de seguridad, los pacientes también deben tener cuidado y asegurarse de que su información sensible no sea accedida a través de sus dispositivos personales.
Las 15 mejores plataformas de videoconferencia compatibles con HIPAA
TrueConf
TrueConf ofrece una plataforma de telemedicina en 4K que funciona sin conexión a internet y puede alojarse en las instalaciones de su hospital. Proporciona una experiencia de comunicación confiable y protege los datos de salud sensibles, se integra con equipos médicos, admite el intercambio de archivos DICOM y resultados de pruebas, captura de video desde varios equipos (por ejemplo, endoscopios), monitoreo de pacientes y transmisión en vivo de cirugías.
TrueConf puede usarse en todos los sistemas operativos y navegadores populares, lo que permite a pacientes y médicos conectarse desde sus propios dispositivos. Además, puede integrarse en aplicaciones y soluciones existentes, como aplicaciones de telesalud.
TrueConf para Telemedicina
TrueConf ofrece una experiencia de comunicación de alta calidad y protege los datos sensibles de salud. Disfruta de videoconferencias confiables y mantén a tus pacientes seguros con TrueConf.
Originalmente creado para investigación universitaria, Doxy.me brinda atención médica remota a través de video y audio. Como una de las soluciones de comunicación más populares, Doxy es una herramienta de videoconferencia compatible con HIPAA. La interfaz del programa es fácil de usar, y los pacientes no necesitan instalar ni iniciar sesión para conectarse y comunicarse con los proveedores de atención médica.
La función de sala de espera de Doxy incluye una cola de pacientes y permite que los pacientes se registren virtualmente, para que su proveedor sepa que están listos para la cita. Cada sala de espera es personalizable con imágenes, videos y materiales de lectura para los pacientes. La gestión de citas dentro de la aplicación ofrece niveles más altos de flexibilidad en comparación con otros servicios de videoconferencia. Los proveedores pueden reprogramar citas rápidamente si un paciente llega tarde.
Gratis para servicios limitados, 35 por mes para profesionales individuales, 50 por usuario para clínicas.
Los revisores en Capterra destacaron la opción gratuita y la facilidad de uso, pero mencionaron que las llamadas se caen si el servicio de internet no es fuerte.
Las notificaciones móviles facilitan que los pacientes reciban mensajes.
Thera-LINK
Al igual que Doxy.me, Thera-LINK es una herramienta de videoconferencia basada en navegador enfocada en proveedores de salud mental y conductual. Compatible con HIPAA y HITECH, todo el tráfico web, video, bases de datos y copias de seguridad de archivos dentro de la herramienta están cifrados. Las sesiones de pareja, familia y grupo son posibles al permitir múltiples participantes en una reunión.
Aunque no incluye un plan gratuito, Thera-LINK viene con funciones de programación y detección automática de ancho de banda para garantizar que se seleccione automáticamente la calidad de video correcta sin necesidad de intervención del usuario.
Planes individuales: $30 por mes (limitado a cinco sesiones por mes), $45 (sesiones ilimitadas), $65 (sesiones ilimitadas y otros beneficios de seguridad).
Enfocado en salud mental y conductual.
Gestión de prácticas (PM) para individuos y organizaciones pequeñas y medianas.
TheraNest
TheraNest es una solución de salud mental basada en la web utilizada por organizaciones individuales, grupales, sin fines de lucro y educativas. Los proveedores pueden usar estas herramientas para sesiones de videoconferencia con un máximo de seis participantes por sesión. Otras características incluyen flujos de trabajo de facturación de seguros, programación de calendario y almacenamiento ilimitado de información del cliente. Las herramientas de telesalud permiten que los clientes se unan a las sesiones a través de enlaces de sesión personalizados sin tener que ingresar una contraseña o descargar software.
38pormes(adicional 38pormes(adicional10 por cada usuario para aprovechar la videoconferencia compatible con HIPAA).
Usuarios, almacenamiento y soporte ilimitados.
Específicamente diseñado para aplicaciones de salud mental.
SimplePractice
SimplePractice Telehealth es una aplicación de telesalud compatible con HITRUST y HIPAA que permite a proveedores y pacientes conectarse a través de comunicación de video segura para consultas virtuales.
Su software está bien diseñado y fluye de manera más intuitiva que muchos otros productos en el mercado. SimplePractice incluye no solo herramientas básicas de teleconferencia, sino también reservas en línea, intercambio de archivos y pago automático con tarjeta de crédito. Los pacientes pueden hacer sus propias citas a través de un calendario dentro de la aplicación y compartir información antes de las citas.
SimplePractice también ofrece una impresionante variedad de opciones para planes y notas: planificadores Wiley, plantillas preconstruidas para numerosas profesiones y una herramienta para crear formularios desde cero.
Planes individuales: 39 por mes para el plan Essential, 59 por mes para el plan Professional (incluye varias funciones adicionales, como mensajería compatible con HIPAA).
Planes grupales: 59 por mes para el primer clínico, 39 por cada clínico adicional.
Incluye funciones integradas como recordatorios de citas gratuitos (SMS, correo electrónico y voz), una aplicación móvil y presentación de reclamos electrónicos.
Zoom para atención médica
Zoom es conocido por sus capacidades gratuitas de videoconferencia en la nube, pero también ofrece un plan de atención médica compatible con HIPAA. El servicio ofrece intercambio de archivos dentro de la aplicación, una sala de espera para pacientes, funciones de silenciar/activar audio, compartir pantalla y grabación de escritorio, un mensajero de chat, una herramienta de pizarra y cifrado AES 256.
Zoom para atención médica no ofrece servicios importantes como facturación o funciones de programación de citas. Sin embargo, ofrece la capacidad de integrarse con aplicaciones de terceros a través de servicios de software de atención médica dedicados.
$200 por mes para hasta 10 cuentas.
Video de alta calidad constante.
Comúnmente utilizado para seminarios web.
VSee
VSee es una plataforma de telemedicina segura con una variedad de soluciones compatibles con HIPAA. Los pacientes pueden enviar actualizaciones de estado, como fotos, diarios de alimentos y gráficos de estado de ánimo.
El plan gratuito incluye videollamadas ilimitadas uno a uno tanto a través de la aplicación como del navegador, mensajería segura ilimitada, compartir pantalla con anotaciones en tiempo real y transferencia de archivos con cifrado de extremo a extremo.
VSee Clinic también se puede utilizar para simplificar la atención al paciente con flujos de trabajo eficientes que liberan tiempo tanto para los proveedores como para los pacientes.
$49 por mes para usuarios individuales; contacte a ventas para precios empresariales.
Utilizado por grandes organizaciones, como Shell y la NASA.
Optimizado para áreas con servicio de internet deficiente, por lo que es bueno para clientes en el extranjero o en áreas rurales.
GoToMeeting
Aunque GoToMeeting no tiene un enfoque médico específico para videoconferencias, el software es compatible con HIPAA. Para telemedicina, GoToMeeting ofrece video de alta calidad, audio mejorado, sesiones cifradas, toma de notas dentro de la aplicación, compartir pantalla, bloqueo de citas y mensajería de chat, lo que permite a los proveedores de atención médica comunicarse de manera segura y eficiente con sus pacientes desde cualquier lugar.
Si bien GoToMeeting es suficiente para videoconferencias, carece de herramientas de gestión de pacientes, como integración de dispositivos médicos, facturación o programación de citas.
$12 por mes para el plan Professional con organizadores de reuniones limitados.
Para planes Enterprise, contacte a ventas.
Adecuado para muchos tipos de dispositivos diferentes.
Medici
Medici es una aplicación móvil de telemedicina que brinda atención virtual a través de video de alta calidad y mensajes de texto seguros. Los pacientes pueden ver el curso de consulta previa al tratamiento de un médico y solicitar videollamadas en cualquier momento.
Medici no solo proporciona software de chat y videollamadas compatible con HIPAA, sino también otras características, como traducción en tiempo real para más de 20 idiomas, paneles de ingresos integrados, sistemas de gestión de flujos de trabajo clínicos y multipacientes.
Medici ofrece tanto un plan gratuito como uno de pago que comienza en $149.00 por mes, por proveedor.
Una aplicación móvil robusta brinda a los médicos acceso a casi todas las funciones sobre la marcha.
Los pacientes reciben mensajes fácilmente a través de notificaciones móviles.
Mend
Mend es una solución de comunicación de atención médica basada en la nube que permite a pacientes y proveedores conectarse y compartir archivos, mensajes, evaluaciones, fotos y datos.
Mend ofrece opciones para integrar software de telemedicina con registros médicos electrónicos. Los usuarios pueden compartir información con pacientes o dentro de la organización utilizando una interfaz de arrastrar y soltar para cargar archivos e invitar a los pacientes a chatear mediante enlaces de correo electrónico.
Mend también se puede utilizar para recopilar información de salud de los pacientes, como formularios de consentimiento, historiales médicos, imágenes escaneadas de identificación, documentación de gestión de casos y más.
Planes individuales: $49 por mes (si se paga anualmente).
Prueba gratuita de siete días.
Formularios de admisión de pacientes y recordatorios de citas disponibles para todos los planes.
No se necesita descarga.
Chiron Health
Los proveedores de atención médica pueden aprovechar los servicios de reuniones de video basados en la nube de Chiron Health. Esta herramienta compatible con HIPAA ofrece integración con sistemas de EMR y agiliza la gestión de flujos de trabajo, la verificación de seguros y la facturación. Los calendarios de citas muestran la disponibilidad de los médicos y permiten a los pacientes programar citas.
Los recordatorios de citas automatizados informan a los pacientes sobre las próximas citas. La solución puede calcular automáticamente los pagos de los pacientes, como copagos y coseguros.
Plan independiente: 150$ por mes, por proveedor (1,440$ al año, si se factura anualmente)
Garantiza el reembolso total a través de pagadores privados
Visitas de video en vivo ilimitadas, programación, recordatorios de citas automatizados, aplicación web con marca y comunicaciones por correo electrónico, y aplicaciones móviles para pacientes disponibles para todos los planes.
Se integra con herramientas EHR/PM.
VTConnect
VTConnect ofrece una solución de telemedicina compatible con HIPAA y HITECH para conectarse de manera segura con clientes desde prácticamente cualquier lugar, en cualquier momento y utilizando cualquier dispositivo. La tecnología de videoconferencia permite no solo sesiones individuales, sino también grupales, lo que permite a pacientes y proveedores conectarse al sistema a través de dispositivos de escritorio y móviles.
VTConnect permite a sus usuarios disfrutar de funciones como chat en vivo, intercambio de archivos y almacenamiento de datos. Se utilizan cifrado de extremo a extremo y protección con contraseña para garantizar la seguridad de la PHI.
Proporciona plantillas de formularios legales y de consentimiento compatibles con HIPAA a partir de $45.
Planes individuales: $49.95 por mes con teleconferencia ilimitada y BAA firmado.
Planes profesionales: $199.95 por mes (incluye hasta 5 licencias de practicante, teleconferencia ilimitada y BAA firmado).
Portal de oficina virtual en línea para recopilar pagos, mensajería cifrada, compartir documentos y más.
MegaMeeting
MegaMeeting es una solución robusta y todo en uno para servicios de telemedicina. Para los usuarios, es una plataforma que proporciona videoconferencias y seminarios web en una sola interfaz fácil de usar. Las herramientas de colaboración funcionan sin problemas gracias a potentes funciones de comunicación. Los médicos pueden compartir sus pantallas, compartir archivos y chatear con los pacientes. Las claves de acceso únicas garantizan el más alto nivel de seguridad compatible con HIPAA.
Además, cada proveedor puede integrar las soluciones de telemedicina de MegaMeeting con sus sistemas de registros de salud y programación electrónica existentes.
Los planes comienzan en $19 por mes, por anfitrión cuando se factura anualmente (para hasta 20 asistentes por reunión).
Opción de prueba gratuita de 14 días antes de la compra.
Permite marca privada para una apariencia más profesional, así como URL con marca a través de una función de DNS personalizada.
Las reuniones se graban como archivos .mp4.
eVisit
La plataforma eVisit admite servicios de telesalud para proveedores médicos pequeños y grandes, incluidas prácticas privadas, hospitales, clínicas y sistemas de salud. eVisit también incluye integraciones de EMR, gestión de programación y salas de espera, seguimientos de pacientes hospitalarios dados de alta, programación de citas bajo demanda, gestión de recetas, hasta facturación y pagos, utilizando enlaces de pago. Los proveedores reciben actualizaciones y notificaciones sobre los tiempos de espera de los pacientes. La programación flexible permite tanto visitas sin cita previa con proveedores de guardia como reservas de citas para servicios de telemedicina.
eVisit no ofrece una prueba gratuita ni una versión gratuita del software.
Solicite una demostración para obtener información sobre precios.
Todos los usuarios de eVisit tienen acceso a soporte técnico ilimitado.
Webex para atención médica
WebEx ha descrito su aplicación de videoconferencia y móvil WebEx para atención médica como fácil de usar y de hospedar. Con WebEx, un proveedor tiene la capacidad de realizar consultas de video remotas con pacientes y enviar mensajes a pacientes con respuestas rápidas a preguntas. Los pacientes pueden reservar sus propias citas a través de la funcionalidad de calendario dentro de la aplicación.
Webex también es ideal para prácticas grupales u organizaciones porque se puede utilizar para enviar documentos a otros proveedores, organizar reuniones de equipo o sesiones de capacitación, manteniendo segura la información del cliente y de la organización.
Los planes comienzan en $13.50 por mes, por anfitrión.
Soporte al cliente en cualquier momento.
Una amplia gama de herramientas de colaboración.
¿Son las videoconferencias de WhatsApp/FaceTime compatibles con HIPAA?
WhatsApp (de Facebook) y FaceTime (de Apple) son plataformas de comunicación que permiten a los usuarios enviar mensajes de texto y voz, así como realizar llamadas de voz y video. Dado que WhatsApp y FaceTime son extremadamente populares, las personas se preguntan si son lo suficientemente seguros como para ser utilizados en la industria de la salud. Como cualquier plataforma de comunicación utilizada para transmitir información de salud protegida (PHI), deben ser compatibles con HIPAA.
Si estas aplicaciones sirven para transmitir PHI electrónica, WhatsApp y FaceTime son considerados por la ley como un asociado comercial (BA) del proveedor de atención médica empleador. Para ser considerados compatibles con HIPAA, el BA necesita ejecutar un Acuerdo de Asociado Comercial (BAA) con la entidad cubierta por HIPAA (proveedor de atención médica). Este acuerdo describirá todas las medidas de seguridad que deben implementarse para garantizar la protección de la PHI.
Una de las características principales de WhatsApp y FaceTime que hace que los proveedores de atención médica lo piensen dos veces es el cifrado de extremo a extremo de todos los mensajes. Esta es una gran característica de seguridad que permite que solo el remetente y el destinatario vean los datos transmitidos. El problema es que no hay controles de acceso y autenticación para prevenir el acceso no autorizado a la aplicación.
Podemos concluir con seguridad que, debido a las deficiencias de seguridad y la falta de voluntad de Facebook y Apple para firmar el BAA, WhatsApp y FaceTime no son compatibles con HIPAA.
Conclusión: ¿Son las videoconferencias compatibles con HIPAA?
A medida que la telemedicina se vuelve más popular, proteger al paciente y su información confidencial se convierte en una prioridad mayor. Cada vez más pacientes eligen visitas virtuales en lugar de citas tradicionales en la oficina, y los proveedores de atención médica se verán cada vez más desafiados a cumplir con el cumplimiento de HIPAA, independientemente de la ubicación o el método de atención.
Al buscar la mejor solución de videoconferencia compatible con HIPAA, es importante comprender exactamente cómo se cumplen estos requisitos en todas las áreas de atención. El cumplimiento de HIPAA protege al paciente, y su solución de videoconferencia debe trabajar en conjunto con ese cumplimiento. Cumplir con las reglas gubernamentales de PHI (Información de Salud Protegida) comienza con la tecnología adecuada para ofrecer los mejores servicios a sus pacientes.
FAQ
¿Cualquier plataforma de videoconferencia puede ser compatible con HIPAA?
No. Para ser compatible con HIPAA, la plataforma debe firmar un Business Associate Agreement (BAA), implementar cifrado de extremo a extremo, mantener registros de auditoría y ofrecer controles de acceso verificables. Plataformas como WhatsApp o FaceTime no firman BAA con proveedores de salud individuales, por lo que no son válidas para uso médico profesional.
¿Qué diferencia hay entre una plataforma “HIPAA-ready” y una realmente compatible con HIPAA?
Una plataforma “HIPAA-ready” o “HIPAA-capable” solo indica que tiene características técnicas que pueden facilitar el cumplimiento, pero no garantiza que tu uso específico sea conforme a HIPAA. El cumplimiento real requiere un BAA firmado, una configuración correcta de los controles de seguridad y políticas internas de tu organización. La etiqueta de marketing no tiene valor legal.
¿La versión gratuita de Zoom es compatible con HIPAA?
No. Zoom solo ofrece BAA en sus planes de pago (Pro, Business, Enterprise y Healthcare). Usar Zoom Free para consultas médicas que involucren PHI constituye una violación de HIPAA. Es necesario contactar al equipo de ventas de Zoom para asegurarse de que el BAA esté formalmente activado en la cuenta.
¿Sigue siendo obligatorio el cumplimiento de HIPAA para telesalud tras el COVID-19?
Sí. La dispensa de cumplimiento HIPAA para telesalud que estuvo vigente durante la pandemia de COVID-19 finalizó el 9 de agosto de 2023. Desde esa fecha, el cumplimiento total es obligatorio: BAA firmado, cifrado, controles de acceso y registros de auditoría son requerimientos sin excepción.
¿Microsoft Teams puede usarse en entornos médicos de forma compatible con HIPAA?
Sí, pero con condiciones. Microsoft ofrece BAA a través de sus términos de servicios de datos para suscriptores de Microsoft 365 Business y Enterprise. Sin embargo, Teams no es compatible con HIPAA por defecto: requiere configuración activa de sala de espera, gobernanza de grabaciones, prevención de pérdida de datos y políticas de auditoría. El BAA firmado es necesario pero no suficiente.
¿Qué sucede si se produce una filtración de datos en una plataforma de videoconferencia médica?
El proveedor que firmó el BAA debe notificar la brecha al centro de salud según los plazos establecidos en el acuerdo. La entidad cubierta (el centro de salud) tiene la obligación de notificar a los pacientes afectados y, dependiendo del volumen, también al Departamento de Salud y Servicios Humanos (HHS) de EE. UU. Las sanciones pueden llegar hasta los 1,9 millones de dólares por categoría de violación al año.
¿Una plataforma on-premise como TrueConf elimina la necesidad de BAA?
Técnicamente, cuando el servidor de videoconferencia opera dentro de la red interna de la organización sanitaria y los datos nunca se transfieren a terceros, la obligación de BAA con un proveedor de nube desaparece, porque no existe relación de socio comercial. Sin embargo, si la plataforma on-premise se conecta con servicios externos (almacenamiento en la nube, EHR externo), esos servicios sí requieren su propio BAA.
Sobre el autor Nicolás Dimenco es un escritor especializado en tecnología y profesional del desarrollo empresarial con más de seis años de experiencia en el sector de las comunicaciones unificadas. Aprovechando su experiencia en gestión de productos, crecimiento estratégico y desarrollo empresarial en TrueConf, Nicolás crea artículos y reseñas perspicaces sobre plataformas de videoconferencia, herramientas de colaboración y soluciones de mensajería empresarial.
Una mensajería compatible con el RGPD es una solución que una organización puede utilizar para tratar datos personales cumpliendo las obligaciones aplicables de protección de datos. No basta con que el proveedor ofrezca cifrado o servidores europeos: también deben evaluarse la finalidad del tratamiento, la base jurídica, los permisos, los contratos, la conservación de mensajes y las transferencias internacionales.
Para la comunicación interna, las empresas suelen comparar TrueConf Server, Threema Work, Rocket.Chat, Wire, Element y otras herramientas. Para la atención al cliente, plataformas como WhatsApp Business Platform responden a un escenario diferente. Esta guía explica qué verificar y presenta ocho soluciones con sus ventajas y límites, sin atribuirles una conformidad legal automática.
¿Qué significa que una mensajería sea compatible con el RGPD?
El Reglamento General de Protección de Datos (RGPD) regula el tratamiento de datos personales en la Unión Europea y se aplica a organizaciones fuera de ella cuando se cumplen las condiciones de su ámbito territorial. En un chat empresarial pueden tratarse nombres, identificadores de usuario, mensajes, archivos, metadatos de comunicación y, en algunos casos, categorías especiales de datos.
El cumplimiento depende del uso concreto de la herramienta. Una aplicación puede proporcionar funciones de seguridad y, aun así, ser utilizada de forma incorrecta si se conservan mensajes durante demasiado tiempo, se concede acceso innecesario a terceros o no se informa a las personas afectadas.
Insight 1: La conformidad se evalúa por tratamiento, no por marca
No existe un sello universal que convierta cualquier instalación de un mensajero en una solución automáticamente conforme. El responsable debe determinar qué datos se tratan, con qué finalidad, durante cuánto tiempo, quién puede acceder y qué proveedores participan. El RGPD exige medidas proporcionadas al riesgo, no un algoritmo de cifrado idéntico para todos los casos.
Requisitos del RGPD para la mensajería empresarial
Aspecto
Qué debe comprobar la empresa
Base normativa orientativa
Licitud y finalidad
Identificar la finalidad y la base jurídica del tratamiento; evitar recopilar datos innecesarios.
Artículos 5 y 6
Transparencia
Informar a empleados y clientes sobre los tratamientos que correspondan.
Artículos 12–14
Roles y contratos
Determinar responsable, encargado y subencargados; formalizar un acuerdo del art. 28 cuando corresponda.
Artículos 26 y 28
Seguridad
Control de acceso, protección de cuentas, cifrado adecuado, copias de seguridad y pruebas de seguridad.
Artículos 25 y 32
Derechos de las personas
Facilitar acceso, rectificación y supresión cuando proceda, considerando las excepciones legales.
Artículos 15–22
Retención
Definir plazos para mensajes, archivos, registros y copias de seguridad.
Artículo 5.1.e
Transferencias
Identificar accesos desde terceros países y aplicar los mecanismos legales pertinentes.
Capítulo V: artículos 44–49
Riesgos e incidentes
Evaluar riesgos, documentar medidas y gestionar las brechas de seguridad.
Artículos 24, 32–35
El RGPD no prohíbe de manera general que una aplicación acceda a la agenda de contactos ni exige cifrado de extremo a extremo en todos los mensajes. El acceso a contactos debe estar justificado, ser transparente y limitarse a lo necesario; el cifrado debe evaluarse conforme al riesgo. Tampoco es obligatorio instalar siempre el mensajero en servidores propios.
Comparativa de 8 soluciones de mensajería para empresas
La tabla compara características y preguntas de evaluación, no otorga una calificación jurídica definitiva. Algunas funciones dependen de la edición contratada y de la configuración.
Solución
Modelo de alojamiento
Seguridad y cifrado
Qué verificar antes de contratar
TrueConf Server
Servidor administrado por la organización
TLS 1.3 para señalización y AES-256 para datos multimedia; controles de acceso
Configuración, retención, integraciones, copias de seguridad y roles de tratamiento
Threema Work / OnPrem
Work: servicio alojado; OnPrem: servidor propio
E2EE para comunicaciones; administración empresarial
Diferenciar Work y OnPrem, contratos y límites de interoperabilidad
Rocket.Chat
Despliegue propio u opciones comerciales
Cifrado y permisos según versión y configuración
Funciones E2EE disponibles, subencargados y capacidades de auditoría
Wire
Servicio empresarial y opciones de despliegue según oferta
Federación, servidores externos, registros y retención
Signal
Servicio público, no instancia corporativa propia
E2EE predeterminado para mensajes y llamadas
Gestión de empleados, metadatos y requisitos contractuales
Messagenius
Solución empresarial con opciones de despliegue
Controles de seguridad según contrato y edición
Documentación técnica, cifrado, auditoría y soporte
WhatsApp Business Platform
Infraestructura y socios del ecosistema Meta
Protecciones variables según modalidad, integración y recorrido del mensaje
Roles de responsables, proveedores, transferencias, plantillas y retención
Las expresiones «compatible con el RGPD» o «diseñado para el RGPD» no sustituyen la evaluación interna. La documentación contractual y técnica debe analizarse para el servicio, la región y la versión concretos.
8 soluciones de mensajería empresarial: ventajas y limitaciones
1. TrueConf Server: mensajería y videoconferencias en infraestructura propia
TrueConf Server combina chats individuales y grupales, intercambio de archivos, llamadas y videoconferencias dentro de un entorno de comunicaciones corporativas. Puede desplegarse en servidores administrados por la organización y conectarse con directorios como Active Directory y LDAP. Es una opción a evaluar cuando la empresa necesita administrar cuentas de empleados y combinar mensajería con reuniones de trabajo.
La documentación del producto describe controles de acceso, autenticación de dos factores, configuración de periodos de conservación de archivos y protección de comunicaciones mediante TLS 1.3 y AES-256 para flujos multimedia. Estos mecanismos no deben presentarse como prueba de E2EE general para todos los chats y conferencias. El control del servidor tampoco elimina por sí mismo todas las obligaciones del RGPD.
Ventaja: administración de usuarios, videoconferencias y mensajería integradas en infraestructura propia.
Qué comprobar: accesos de administradores, políticas de retención, almacenamiento, registros y configuración de servicios externos.
Limitación: requiere infraestructura y operación técnica; las capacidades disponibles dependen de la licencia.
¡Tus Mensajes Están Seguros con TrueConf!
Una potente solución de videoconferencia autohospedada para hasta 1000 usuarios, disponible en sistemas de escritorio, móviles y salas. Tu información confidencial está protegida gracias a 12 niveles de seguridad.
2. Threema Work y Threema OnPrem: comunicación empresarial con E2EE
Threema Work está orientado a la administración de comunicaciones de empleados e incorpora políticas, gestión de usuarios y cifrado de extremo a extremo. Su servicio alojado utiliza infraestructura del proveedor en Suiza. Threema OnPrem es una oferta diferente que permite instalar el sistema en servidores de la organización.
La distinción es importante para el cumplimiento: una empresa que necesita alojamiento propio debe evaluar expresamente OnPrem. Sus usuarios no pueden comunicarse automáticamente con cuentas ordinarias de Threema Work o Threema fuera de la misma instancia.
Ventaja: E2EE y gestión de empleados.
Qué comprobar: edición, ubicación de datos, contratos y compatibilidad entre instancias.
Limitación: OnPrem exige inversión y administración adicionales.
3. Rocket.Chat: canales corporativos y personalización
Rocket.Chat ofrece canales, chats de equipo, integraciones y opciones de despliegue propio. Puede resultar útil para departamentos que necesitan personalizar la mensajería e integrarla con sistemas empresariales.
La disponibilidad de cifrado de extremo a extremo, auditoría y administración avanzada depende de las funciones habilitadas y de la edición. No debe asumirse que todas las conversaciones están protegidas por E2EE por defecto ni que la plataforma acredita por sí sola el cumplimiento de varias normativas.
Ventaja: despliegue flexible e integraciones.
Qué comprobar: versión, cifrado real por tipo de conversación, contratos y mantenimiento.
Limitación: algunas funciones empresariales requieren licencias comerciales.
4. Wire: mensajería segura para organizaciones
Wire ofrece mensajería, intercambio de archivos y llamadas con énfasis en el cifrado de extremo a extremo y la administración de usuarios. Puede resultar apropiado para organizaciones que priorizan la confidencialidad de contenidos y necesitan acuerdos y controles empresariales.
La decisión debe contemplar las opciones de alojamiento disponibles, los servicios complementarios y los mecanismos de cumplimiento documentados para la oferta concreta.
Ventaja: protección del contenido y funciones empresariales.
Qué comprobar: condiciones de despliegue, documentación contractual y gestión del ciclo de vida de las cuentas.
5. Element / Matrix: mensajería abierta y federada
Element utiliza el ecosistema Matrix, que permite instalar servidores propios y, cuando se habilita la federación, comunicarse entre organizaciones. Este modelo puede ofrecer flexibilidad y control sobre la infraestructura.
No obstante, en un entorno federado los datos pueden distribuirse entre servidores de distintas entidades. Antes de adoptar Matrix conviene definir qué salas pueden federarse, cómo se gestionan las claves, qué registros se guardan y cómo se tramitan las solicitudes de supresión.
Ventaja: protocolo abierto y posibilidad de alojamiento propio.
Qué comprobar: políticas de federación, retención y administración de salas.
Limitación: mayor complejidad técnica y de gobierno si participan varios servidores.
6. Signal: privacidad personal con límites de administración empresarial
Signal utiliza cifrado de extremo a extremo de forma predeterminada para mensajes y llamadas. Puede ser útil para intercambios privados entre grupos pequeños, pero no ofrece el mismo modelo de administración centralizada de empleados, retención y auditoría que una plataforma corporativa especializada.
Por ello, aunque su protección criptográfica es relevante, una empresa debe analizar si puede cumplir sus obligaciones de información, conservación y administración mediante esta herramienta.
Ventaja: E2EE predeterminado y aplicación sencilla.
Limitación: menor control empresarial sobre cuentas y procesos documentales.
7. Messagenius: mensajería para entornos corporativos
Messagenius se presenta como una solución de mensajería empresarial orientada a comunicaciones controladas, con funciones de seguridad y administración. Puede evaluarse cuando la organización requiere políticas específicas de acceso y tratamiento.
Antes de incluirla en una lista de proveedores aprobados, deben verificarse directamente sus opciones de alojamiento, el alcance del cifrado, las funciones de auditoría y la documentación contractual de la edición vigente.
Ventaja: orientación a escenarios empresariales.
Limitación: las capacidades regulatorias y técnicas necesitan validación mediante documentación del proveedor.
8. WhatsApp Business Platform: comunicación con clientes
WhatsApp Business Platform está dirigida principalmente a la comunicación de empresas con clientes mediante servicios e integraciones de Meta y terceros. Su evaluación difiere de la de un mensajero exclusivamente interno: incluye finalidades comerciales, avisos de privacidad, proveedores de servicios y gestión de mensajes entrantes y salientes.
No debe afirmarse que toda comunicación laboral por WhatsApp esté prohibida ni que la versión Business garantice por sí sola el cumplimiento. Es necesario estudiar la base jurídica, las expectativas de los destinatarios, las condiciones del servicio, los socios tecnológicos y los datos procesados. Los plazos de conservación pueden variar según el componente o proveedor involucrado.
Ventaja: alcance de clientes que ya utilizan WhatsApp.
Qué comprobar: informaciones de privacidad, contratos aplicables, terceros y transferencias.
Limitación: no es un equivalente directo de un mensajero corporativo instalado en servidores propios.
Mensajería interna y comunicación con clientes: dos escenarios distintos
En la mensajería interna, la organización trata datos de empleados y compañeros: cuentas, grupos, mensajes y archivos. Las prioridades habituales son el acceso por roles, la incorporación y baja de usuarios, la prevención de filtraciones y la conservación de información de trabajo.
En la mensajería con clientes, también deben considerarse las finalidades de atención, soporte o marketing, la información facilitada a los destinatarios y las integraciones con CRM u otros proveedores. El consentimiento no es la única base jurídica posible para todos los tratamientos, pero las comunicaciones comerciales pueden estar sometidas a requisitos específicos adicionales.
Escenario
Prioridades
Soluciones a evaluar
Comunicación interna
Cuentas corporativas, control de acceso, retención, integración con directorios
TrueConf Server, Threema Work, Rocket.Chat, Wire
Organizaciones federadas
Gobierno entre servidores, acuerdos y replicación de datos
Element / Matrix
Comunicación privada de grupos pequeños
Confidencialidad y límites de administración
Signal
Atención a clientes
Base jurídica, avisos, integraciones y proveedores
WhatsApp Business Platform y herramientas omnicanal
¿Es obligatorio alojar los mensajes en España o la Unión Europea?
No. El RGPD no exige que todos los datos personales se almacenen exclusivamente en España o en el Espacio Económico Europeo (EEE). Las transferencias internacionales deben cumplir las reglas de su capítulo V, por ejemplo mediante una decisión de adecuación o garantías apropiadas cuando corresponda. También importa quién puede acceder a los datos, no solo dónde se encuentra físicamente el servidor.
La infraestructura en la UE puede facilitar ciertas evaluaciones y reducir dependencias, pero no sustituye las obligaciones sobre finalidad, transparencia, minimización y seguridad. En los despliegues propios también deben revisarse las copias de seguridad, accesos remotos, servicios de notificaciones y soporte externo.
Insight 2: Residencia de datos y cumplimiento no son equivalentes
Un servidor en España no convierte automáticamente a la organización en conforme con el RGPD. Del mismo modo, una transferencia internacional no es necesariamente ilícita: debe existir un mecanismo válido y evaluarse el contexto. La empresa tiene que documentar quién accede a los datos y bajo qué condiciones.
¿Basta con el cifrado de extremo a extremo?
No. El cifrado de extremo a extremo (E2EE) protege el contenido de una comunicación frente a intermediarios que no poseen las claves necesarias. El cifrado de transporte protege los datos durante su transmisión entre determinados puntos; el cifrado en reposo protege información almacenada. Estas medidas cumplen funciones diferentes.
El RGPD no exige E2EE para todos los tratamientos. El artículo 32 pide medidas técnicas y organizativas apropiadas al riesgo; entre ellas puede figurar el cifrado. Además, un sistema cifrado sigue necesitando controles sobre las cuentas, los dispositivos, los metadatos, la conservación, las brechas y los derechos de las personas.
Qué documentos pedir a un proveedor de mensajería
Descripción del tratamiento: categorías de datos, finalidades, ubicaciones y plazos de conservación.
Acuerdo de encargado del tratamiento: cuando el proveedor actúa como encargado según el artículo 28.
Subencargados: lista de terceros que intervienen y cambios previstos.
Medidas de seguridad: arquitectura, tipos de cifrado, autenticación, registros, copias de seguridad y recuperación.
Transferencias internacionales: países, accesos y mecanismos del capítulo V cuando procedan.
Procedimientos de derechos: acceso, rectificación, supresión y exportación según el servicio.
Incidentes: contactos, plazos contractuales y proceso de notificación de brechas.
Certificaciones o auditorías: documentación vigente y su alcance, sin confundir certificación de seguridad con conformidad legal universal.
No todos los proveedores desempeñan el mismo papel jurídico en todas las operaciones. Por eso el DPA debe exigirse cuando corresponda a una relación responsable–encargado, en lugar de presentarlo como un documento idéntico y obligatorio para cualquier intercambio de mensajes.
Checklist para elegir una mensajería compatible con el RGPD
¿Está definida la finalidad y la base jurídica del tratamiento?
¿Se conoce qué datos y metadatos recopila la plataforma?
¿Existen permisos por usuario y revocación de acceso cuando alguien deja la empresa?
¿Se han establecido plazos de conservación para mensajes, archivos y copias de seguridad?
¿Se ha evaluado el cifrado apropiado y la protección de dispositivos?
¿Se conocen los roles de proveedor, responsable y encargados?
¿Se dispone de un acuerdo del artículo 28 cuando corresponde?
¿Hay transferencias internacionales o accesos de terceros países?
¿Se ha verificado cómo atender solicitudes de derechos y gestionar incidentes?
¿La edición contratada incluye realmente las funciones necesarias?
¿Cuándo conviene un servidor propio?
El alojamiento propio puede ser una buena opción cuando la organización necesita integrar directorios internos, controlar directamente los sistemas de almacenamiento, limitar la conectividad externa o mantener una administración técnica especializada. TrueConf Server, algunas implementaciones de Rocket.Chat y Element, y Threema OnPrem responden a distintas formas de ese enfoque.
No obstante, un servidor propio también exige actualizaciones, seguridad física y lógica, copias de seguridad, continuidad de servicio y procedimientos de borrado. Un servicio administrado puede ser adecuado si ofrece garantías documentadas, cumple las necesidades del tratamiento y reduce el riesgo operativo para la organización.
Conclusión
Elegir una mensajería compatible con el RGPD no consiste en identificar una aplicación «legal» mediante una etiqueta. Es necesario comparar características verificables del producto y determinar cómo se tratarán los datos personales dentro de la organización.
TrueConf Server puede resultar adecuado cuando se necesitan comunicaciones internas, videoconferencias y administración en servidores propios. Otras herramientas priorizan E2EE, federación o comunicación con clientes. La elección debe ir acompañada de una revisión jurídica y técnica del despliegue concreto.
FAQ
¿Qué es una mensajería compatible con el RGPD?
Es una solución que puede utilizarse respetando las obligaciones aplicables de protección de datos. Su conformidad depende del tratamiento concreto, las medidas de seguridad, los contratos, los permisos, la conservación y las posibles transferencias internacionales; ningún producto la garantiza automáticamente.
¿El RGPD exige cifrado de extremo a extremo en todos los chats?
No. El RGPD exige medidas técnicas y organizativas apropiadas al riesgo, y el cifrado puede ser una de ellas. El E2EE no sustituye las obligaciones relativas a transparencia, acceso, conservación, contratos y derechos de las personas.
¿Es obligatorio utilizar un mensajero alojado en la Unión Europea?
No existe una obligación general de alojar todos los mensajes en la UE. Las transferencias internacionales deben cumplir las condiciones del capítulo V del RGPD y evaluarse según los países, proveedores y accesos involucrados.
¿Se puede utilizar WhatsApp en una empresa bajo el RGPD?
Su uso no está prohibido de forma general, pero debe evaluarse la finalidad del tratamiento, la base jurídica, las personas afectadas, las integraciones y los proveedores. WhatsApp Business Platform y la aplicación personal no tienen el mismo modelo operativo.
¿Qué es un DPA para una herramienta de mensajería?
Es un acuerdo de tratamiento de datos utilizado cuando un proveedor actúa como encargado por cuenta del responsable, conforme al artículo 28 del RGPD. Su necesidad y contenido dependen de la relación jurídica y de las operaciones realizadas.
¿Un mensajero autohospedado cumple automáticamente el RGPD?
No. El alojamiento propio facilita el control de la infraestructura, pero la organización debe configurar permisos, protección de datos, retención, copias de seguridad, información a los interesados y gestión de incidentes.
¿Qué ocurre con los mensajes cuando un empleado deja la empresa?
La organización debe retirar los accesos y aplicar las políticas de conservación y eliminación que correspondan. No todos los mensajes deben borrarse automáticamente: algunos pueden necesitar conservarse durante plazos justificados y con acceso restringido.
Material gráfico de la publicación original
Las ilustraciones siguientes se mantienen como recursos gráficos de la versión anterior. Si contienen cifras, requisitos legales o comparativas, deben revisarse antes de publicarlas como información vigente.
Sobre el autor Nicolás Dimenco es un escritor especializado en tecnología y profesional del desarrollo empresarial con más de seis años de experiencia en el sector de las comunicaciones unificadas. Aprovechando su experiencia en gestión de productos, crecimiento estratégico y desarrollo empresarial en TrueConf, Nicolás crea artículos y reseñas perspicaces sobre plataformas de videoconferencia, herramientas de colaboración y soluciones de mensajería empresarial.
La mensajería conforme a la HIPAA permite intercambiar información médica protegida mediante sistemas y procedimientos que cumplen los requisitos aplicables de privacidad y seguridad de la legislación estadounidense. Para utilizar una plataforma de comunicación en hospitales y clínicas, es necesario evaluar los controles de acceso, la protección de los mensajes, los registros de auditoría, la gestión de riesgos y los acuerdos con proveedores cuando corresponda.
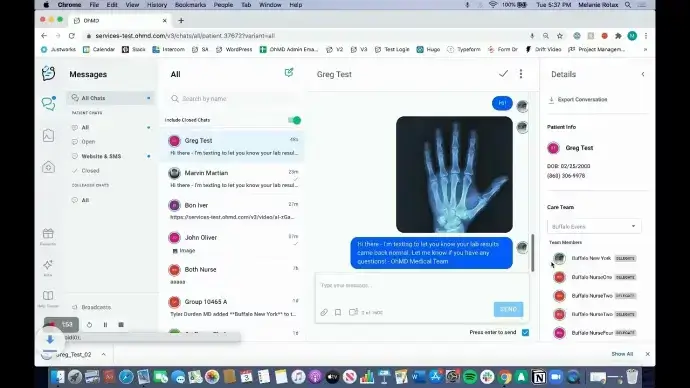
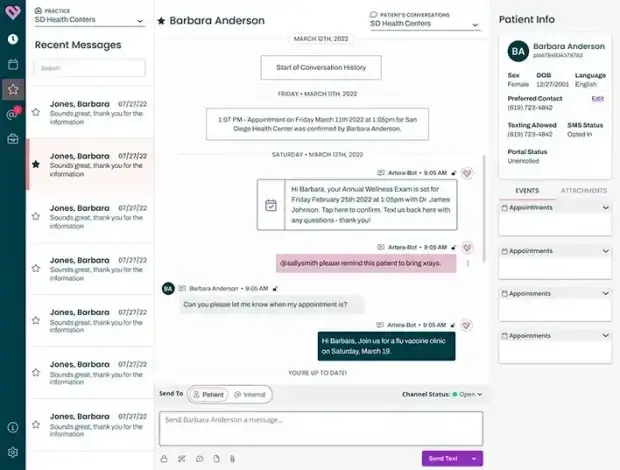
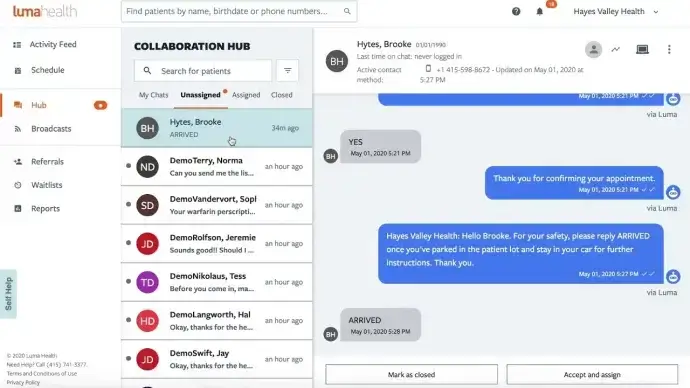
Entre las soluciones que pueden evaluarse se encuentran TrueConf Server, TigerConnect, OhMD, Artera, Luma Health, Klara y QliqSOFT. Sin embargo, ninguna aplicación garantiza por sí sola el cumplimiento de HIPAA: también influyen la configuración, los procesos internos y la forma en que cada organización utiliza la tecnología.
Las necesidades son diferentes según el escenario. Un hospital puede necesitar chats entre médicos y videoconferencias internas, mientras que una clínica pequeña puede priorizar mensajes a pacientes, recordatorios de citas e integración con su historia clínica electrónica.
En esta guía explicamos qué exige HIPAA, cómo comparar soluciones de mensajería médica y qué aspectos debe comprobar una organización sanitaria antes de utilizar una plataforma para compartir información protegida.
¿Qué es la mensajería conforme a la HIPAA?
La mensajería conforme a la HIPAA (HIPAA-compliant messaging) es el intercambio de comunicaciones que contienen información médica protegida mediante herramientas, procedimientos y medidas de seguridad adecuados para cumplir las disposiciones aplicables de HIPAA.
HIPAA (Health Insurance Portability and Accountability Act) es una ley federal de Estados Unidos que establece, junto con sus normas de aplicación, obligaciones relacionadas con la privacidad y seguridad de la información sanitaria.
Entre sus principales componentes se encuentran:
Privacy Rule: regula determinados usos y divulgaciones de información médica protegida.
Security Rule: establece medidas administrativas, físicas y técnicas para proteger la información médica electrónica.
Breach Notification Rule: regula las notificaciones correspondientes a determinadas vulneraciones de información médica protegida.
Estas normas se aplican a las entidades sujetas a HIPAA, conocidas como covered entities, y a determinados proveedores que actúan como business associates.
La información médica protegida, o PHI (Protected Health Information), puede incluir datos identificables de pacientes relacionados con su estado de salud, atención médica o pagos por servicios sanitarios. Cuando esta información se crea, almacena, recibe o transmite electrónicamente, se denomina ePHI.
Por ejemplo, un mensaje que contiene el nombre de un paciente y los resultados de sus análisis puede constituir PHI. Lo mismo puede ocurrir con una fotografía clínica, un informe médico o una conversación que incluya datos identificables relacionados con un tratamiento.
La presencia de esta información obliga a evaluar cómo se transmite, quién puede consultarla y qué medidas existen para evitar accesos o divulgaciones no autorizadas.
Importante: HIPAA es legislación estadounidense. Las organizaciones que operan en España u otros países deben considerar también sus propias obligaciones de protección de datos. HIPAA no sustituye automáticamente al RGPD ni a las normas nacionales aplicables.
¿Qué requisitos debe cumplir una plataforma de mensajería bajo HIPAA?
Una herramienta de mensajería segura debe proporcionar funciones que permitan a la organización aplicar las medidas correspondientes a su evaluación de riesgos.
La Security Rule no establece que todas las empresas deban utilizar exactamente la misma tecnología. Sus requisitos se adaptan a factores como la naturaleza de la información, el tamaño de la organización, los recursos disponibles y los riesgos identificados.
Requisito
Qué debe comprobar una organización
Análisis de riesgos
Identificar amenazas y vulnerabilidades relacionadas con ePHI
Control de acceso
Restringir la información al personal autorizado
Identificación de usuarios
Poder distinguir las cuentas y actividades de usuarios individuales
Controles de auditoría
Registrar eventos relevantes de los sistemas que contienen ePHI
Protección de las comunicaciones
Aplicar medidas apropiadas para proteger los datos transmitidos
Integridad
Evitar o detectar modificaciones no autorizadas
Disponibilidad
Mantener mecanismos de continuidad y recuperación
Formación del personal
Establecer políticas y capacitar a quienes manejan PHI
Gestión de proveedores
Evaluar responsabilidades y formalizar un BAA cuando corresponda
Conservación de datos
Establecer políticas compatibles con los requisitos aplicables
Control de acceso y autenticación
Los sistemas de mensajería utilizados por personal sanitario deben permitir controlar quién accede a las comunicaciones.
Para ello pueden utilizarse cuentas individuales, permisos basados en funciones, autenticación multifactor y mecanismos de bloqueo o revocación de acceso.
Por ejemplo, cuando un empleado abandona una clínica, la organización debe poder retirar sus permisos y proteger la información almacenada en los dispositivos que utilizaba.
La autenticación multifactor constituye una medida de seguridad útil, pero no debe presentarse como un requisito técnico universal e idéntico para todas las plataformas bajo cualquier circunstancia.
Registros de auditoría
Las organizaciones deben poder identificar y analizar actividades relevantes relacionadas con los sistemas que contienen ePHI.
Esto puede incluir accesos, intentos fallidos de autenticación, cambios administrativos y otros eventos de seguridad.
No significa que HIPAA obligue a registrar indiscriminadamente el contenido completo de todas las conversaciones. Los mecanismos de auditoría deben diseñarse para cumplir las obligaciones aplicables sin generar exposiciones innecesarias de información médica.
Cifrado y protección de mensajes
El cifrado ayuda a proteger la información frente a accesos no autorizados durante la transmisión o el almacenamiento.
Las plataformas pueden utilizar TLS, AES y otros mecanismos criptográficos. Sin embargo, estos términos no significan lo mismo que cifrado de extremo a extremo.
El cifrado de extremo a extremo (E2EE) protege el contenido de modo que únicamente los extremos autorizados dispongan de las claves necesarias para descifrarlo.
El cifrado de transporte, por su parte, protege la comunicación entre componentes del sistema, aunque el servidor puede necesitar procesar el contenido.
HIPAA no impone universalmente AES-256, TLS 1.3 o E2EE como algoritmos específicos obligatorios. La organización debe evaluar las medidas correspondientes, documentar sus decisiones y aplicar salvaguardas apropiadas.
El cifrado es una herramienta de protección, pero no sustituye el control de usuarios, la auditoría, la gestión de incidentes ni las obligaciones administrativas.
Copias de seguridad y continuidad
Una organización sanitaria también debe considerar qué ocurrirá si pierde un dispositivo, falla el servidor o se interrumpe la conectividad.
Las medidas pueden incluir copias de seguridad, procedimientos de recuperación, control de dispositivos y planes de continuidad operativa.
En algunos casos, la disponibilidad de la información puede ser tan importante como su confidencialidad, especialmente cuando los profesionales necesitan acceder rápidamente a datos relevantes para la atención.
¿Qué es un BAA y cuándo es obligatorio?
Un Business Associate Agreement (BAA) es un acuerdo que establece las obligaciones correspondientes cuando un proveedor actúa como business associate de una entidad sujeta a HIPAA.
Por ejemplo, si una clínica contrata un servicio en la nube que almacena información médica protegida en su nombre, el proveedor normalmente desempeña una función de business associate. En ese escenario, corresponde formalizar un BAA.
El acuerdo debe establecer, entre otros aspectos, los usos y divulgaciones permitidos de PHI, las medidas de protección y determinadas obligaciones relacionadas con incidentes y subcontratistas.
Sin embargo, no todos los proveedores de software necesitan automáticamente un BAA.
Si una empresa se limita a suministrar una aplicación y no crea, recibe, mantiene ni transmite PHI por cuenta de la organización sanitaria, puede no existir una relación de business associate.
Ejemplo práctico: una clínica instala un programa de mensajería en sus propios servidores. Si el fabricante no tiene acceso a PHI ni presta servicios que impliquen tratar esa información en nombre de la clínica, la mera compra del software no determina por sí sola la obligación de firmar un BAA con el fabricante.
La situación cambia si el proveedor aloja información médica, accede a ella para prestar soporte o realiza otras actividades que lo convierten en business associate.
Por eso, antes de contratar una plataforma, la organización debe analizar las funciones reales del proveedor y las relaciones contractuales aplicables.
Comparativa de 7 soluciones de mensajería para organizaciones sanitarias
Las siguientes plataformas cubren diferentes necesidades: mensajería interna, colaboración clínica, comunicación con pacientes y automatización de procesos.
Plataforma
Enfoque principal
Modelo de implementación
Uso recomendado
TrueConf Server
Mensajería, videollamadas y colaboración corporativa
Servidor propio
Hospitales y redes médicas que necesitan comunicaciones internas
TigerConnect
Comunicación y coordinación clínica
Servicio empresarial
Equipos asistenciales y coordinación hospitalaria
OhMD
Mensajería entre clínicas y pacientes
Servicio alojado
Consultas y centros ambulatorios
Artera
Comunicación y participación del paciente
Plataforma en la nube
Redes sanitarias con numerosos pacientes
Luma Health
Gestión del recorrido del paciente
Plataforma en la nube
Citas, formularios y comunicaciones administrativas
Klara
Conversaciones entre profesionales y pacientes
Plataforma de comunicación sanitaria
Clínicas con necesidades de atención y seguimiento
QliqSOFT
Mensajería clínica y flujos de trabajo
Plataforma sanitaria
Equipos clínicos y coordinación asistencial
La disponibilidad de un BAA, las integraciones con sistemas EHR/EMR, los controles de auditoría y las condiciones de tratamiento deben verificarse para el producto, contrato y modalidad de despliegue seleccionados.
Esta tabla no representa una certificación HIPAA de las plataformas. Su finalidad es identificar qué solución conviene evaluar según el escenario de uso.
1. TrueConf Server: mensajería y videoconferencias para hospitales
TrueConf Server es una plataforma de comunicaciones corporativas que combina mensajería instantánea, videollamadas, conferencias grupales, intercambio de archivos y herramientas de colaboración.
Su principal diferencia frente a muchas soluciones de comunicación con pacientes es la posibilidad de instalar el servidor dentro de la infraestructura administrada por la organización.
Esto permite a hospitales y redes clínicas gestionar sus comunicaciones internas mediante cuentas corporativas y políticas de acceso propias.
Mensajería y colaboración entre profesionales
Los equipos médicos pueden utilizar TrueConf para mantener conversaciones individuales y grupales, compartir documentos y organizar videoconferencias.
Por ejemplo, especialistas de varios hospitales pueden comentar un caso clínico durante una reunión virtual y compartir materiales de apoyo a través de los canales autorizados.
La plataforma también admite integración con directorios corporativos, como Active Directory y LDAP, lo que facilita administrar cuentas de empleados.
En un entorno sanitario, estas funciones pueden resultar útiles para coordinar departamentos, organizar reuniones multidisciplinarias y mantener comunicaciones entre distintas sedes.
Protección de la información y administración
TrueConf Server admite despliegue en infraestructura propia y utiliza mecanismos como SSL/TLS y cifrado AES-256 para proteger las comunicaciones y los flujos multimedia.
La plataforma también ofrece funciones de autenticación, administración de usuarios y registros de actividad.
Estas características pueden ayudar a implementar controles técnicos dentro de una estrategia de protección de ePHI.
Sin embargo, el uso de TrueConf Server no garantiza automáticamente el cumplimiento de HIPAA. La organización debe evaluar la configuración, los permisos, las políticas de retención, el acceso de terceros y las responsabilidades contractuales.
Tampoco debe interpretarse el uso de TLS y AES-256 como prueba de que toda la mensajería está cifrada de extremo a extremo.
Videoconsultas y reuniones médicas
TrueConf puede utilizarse para videoconferencias entre especialistas, juntas médicas, formación de profesionales y determinados escenarios de atención remota.
Por ejemplo, un hospital puede conectar a varios especialistas para revisar información clínica y discutir posibles decisiones terapéuticas.
La plataforma permite compartir pantalla y presentar materiales durante las reuniones.
Cuando se utiliza para atención a pacientes, la institución debe evaluar también la identificación de los participantes, las autorizaciones, la protección de los documentos y las condiciones aplicables de privacidad.
Caso práctico: coordinación entre hospitales
El Departamento de Salud de Ciudad Ho Chi Minh utilizó TrueConf para conectar a más de 100 hospitales y facilitar reuniones entre profesionales e instituciones sanitarias.
Este caso ilustra la utilidad de una plataforma de videocomunicación para coordinar organizaciones médicas distribuidas.
No constituye por sí mismo una demostración de cumplimiento de HIPAA, ya que el proyecto y sus obligaciones regulatorias pertenecen a un contexto diferente.
Ventajas y limitaciones
TrueConf es especialmente relevante cuando una organización necesita mantener comunicaciones internas, administrar usuarios y disponer de videoconferencias dentro de su infraestructura.
También puede resultar útil para instituciones que necesitan integrar diferentes sistemas de comunicación corporativa.
Su principal limitación es que requiere planificar el despliegue, administrar el servidor y comprobar las funciones disponibles según la licencia.
La edición gratuita puede utilizarse para evaluar determinados escenarios, pero una licencia sin coste no equivale automáticamente a una implementación sanitaria conforme a HIPAA.
Ideal para: hospitales, redes clínicas y organizaciones sanitarias que necesitan mensajería corporativa y videoconferencias bajo su propia administración.
Qué comprobar: controles de auditoría, permisos, almacenamiento, acceso de invitados, medidas de seguridad y condiciones de soporte del despliegue concreto.
2. TigerConnect: comunicación entre equipos clínicos
TigerConnect es una plataforma orientada a la comunicación y coordinación del personal sanitario.
Su enfoque principal es facilitar el intercambio de información entre profesionales, equipos asistenciales y departamentos hospitalarios.
Las organizaciones pueden evaluar funciones como mensajería clínica, comunicación basada en roles, alertas y coordinación de tareas.
Por ejemplo, una enfermera puede necesitar contactar al profesional responsable de un paciente sin buscar manualmente su número personal. Los mecanismos de comunicación basados en funciones pueden ayudar a gestionar este tipo de situaciones.
La plataforma también está orientada a integraciones y flujos de trabajo sanitarios, aunque las capacidades concretas deben comprobarse según los módulos contratados.
Ventajas: especialización en entornos clínicos, coordinación entre profesionales y herramientas adaptadas a procesos asistenciales.
Limitaciones: es una solución especializada cuyo alcance, integraciones y costes dependen del contrato y de los módulos seleccionados.
Ideal para: hospitales que priorizan la coordinación de profesionales, alertas y comunicación clínica interna.
3. OhMD: mensajes entre clínicas y pacientes
OhMD se centra en facilitar la comunicación entre organizaciones sanitarias y pacientes.
Permite gestionar conversaciones, responder consultas y organizar determinados procesos relacionados con la atención.
Su propuesta es diferente de una plataforma de comunicaciones corporativas general: el objetivo principal es conectar al personal de una clínica con los pacientes y reducir la dependencia de llamadas telefónicas para determinadas gestiones.
Por ejemplo, una consulta puede utilizar un sistema de mensajería para responder preguntas administrativas, proporcionar instrucciones autorizadas o coordinar una cita.
Las funciones de automatización e integración pueden variar según el servicio contratado.
Ventajas: enfoque en comunicación con pacientes, gestión de conversaciones y reducción de determinadas tareas administrativas.
Limitaciones: no sustituye necesariamente a un sistema completo de comunicaciones hospitalarias ni a una historia clínica electrónica.
Ideal para: consultas pequeñas y medianas que necesitan organizar mensajes con pacientes.
4. Artera: comunicación y participación del paciente
Artera, anteriormente conocida como WELL Health, es una plataforma orientada a la comunicación entre instituciones sanitarias y pacientes.
Su enfoque incluye la gestión de interacciones, recordatorios y comunicaciones relacionadas con el recorrido asistencial.
Puede resultar útil para organizaciones que necesitan comunicarse con grandes cantidades de pacientes desde distintos departamentos o centros.
Por ejemplo, una red de clínicas puede necesitar enviar instrucciones previas a una consulta, gestionar determinadas comunicaciones y coordinar solicitudes de pacientes.
En este escenario, la integración con los sistemas existentes y la administración de las comunicaciones son factores importantes.
Ventajas: orientación a la experiencia del paciente, automatización de comunicaciones y gestión a escala.
Limitaciones: su enfoque no es equivalente al de un mensajero corporativo para reuniones y coordinación interna del personal.
Ideal para: organizaciones sanitarias que necesitan gestionar comunicaciones con muchos pacientes.
5. Luma Health: mensajería y gestión de citas médicas
Luma Health es una plataforma centrada en la gestión de interacciones con pacientes y procesos administrativos relacionados con su atención.
Sus funciones están orientadas a actividades como programación de citas, recordatorios, comunicaciones y coordinación de determinados procedimientos.
Por ejemplo, una clínica puede utilizar herramientas de comunicación para recordar una consulta, permitir su reprogramación o facilitar instrucciones previas a una visita.
Luma Health también ofrece posibilidades de integración con sistemas sanitarios, cuya disponibilidad debe verificarse según la infraestructura y el producto contratado.
Ventajas: automatización de procesos, comunicación con pacientes y herramientas relacionadas con la gestión de citas.
Limitaciones: no está diseñada principalmente para sustituir un entorno corporativo completo de chats y videoconferencias internas.
Ideal para: centros sanitarios que necesitan mejorar la programación de citas y la comunicación administrativa.
6. Klara: comunicación centralizada con pacientes
Klara es una plataforma de comunicación sanitaria orientada a organizar las interacciones entre clínicas, profesionales y pacientes.
Su objetivo es facilitar conversaciones que, de otro modo, podrían repartirse entre llamadas telefónicas, mensajes y otros canales de atención.
Por ejemplo, un paciente puede necesitar consultar instrucciones antes de una visita o solicitar información administrativa. Una plataforma centralizada permite gestionar estas comunicaciones y asignarlas al personal correspondiente.
Este tipo de solución resulta especialmente útil cuando una clínica desea que las conversaciones no dependan exclusivamente del teléfono personal de cada empleado.
La disponibilidad de integraciones, funciones de automatización y controles específicos de seguridad debe comprobarse según el servicio contratado.
Ventajas: gestión de conversaciones con pacientes, colaboración del personal y centralización de comunicaciones.
Limitaciones: no constituye por sí sola una plataforma completa de videoconferencias y comunicaciones corporativas para hospitales.
Ideal para: consultas y grupos médicos que necesitan organizar el contacto habitual con pacientes.
7. QliqSOFT: mensajería y coordinación de flujos clínicos
QliqSOFT desarrolla soluciones de comunicación orientadas a organizaciones sanitarias, incluyendo mensajería y herramientas relacionadas con los procesos asistenciales.
Su enfoque combina la comunicación entre profesionales con aplicaciones destinadas a coordinar determinadas tareas.
Por ejemplo, un centro médico puede necesitar transmitir información entre equipos, gestionar solicitudes y mantener trazabilidad de actividades relevantes.
En estos escenarios, las funciones de mensajería deben evaluarse junto con los mecanismos de autenticación, auditoría e integración clínica.
Ventajas: especialización sanitaria, herramientas de comunicación clínica y posibilidades de integración con procesos de trabajo.
Limitaciones: las funciones disponibles y su alcance dependen de la solución y los servicios contratados.
Ideal para: centros médicos que buscan combinar mensajería segura y coordinación de procesos asistenciales.
Mensajería entre médicos vs. comunicación con pacientes
Uno de los errores más frecuentes al elegir una plataforma sanitaria es considerar que todos los sistemas de mensajería resuelven el mismo problema.
La comunicación entre profesionales y la comunicación con pacientes tienen requisitos operativos diferentes.
Criterio
Mensajería interna
Mensajería con pacientes
Usuarios
Médicos, enfermeros y empleados
Profesionales y pacientes
Objetivo
Coordinar equipos y compartir información
Consultas, citas e instrucciones
Administración
Cuentas corporativas y permisos
Identificación y gestión del contacto con pacientes
Integraciones
Directorios, sistemas internos y flujos clínicos
EHR, programación de citas y portales
Ejemplos
TrueConf Server, TigerConnect
OhMD, Artera, Luma Health, Klara
Comunicación interna
En un hospital, los profesionales necesitan contactar con diferentes departamentos, compartir información autorizada y participar en reuniones clínicas.
La administración de usuarios es especialmente importante porque el personal puede cambiar de turno, departamento o institución.
Una plataforma corporativa permite establecer cuentas administradas y aplicar políticas de acceso.
Comunicación con pacientes
En este escenario, las necesidades suelen incluir recordatorios, instrucciones, preguntas y coordinación de citas.
La facilidad de acceso es importante, pero también lo son la identificación del destinatario y la protección de la información enviada.
Por ejemplo, enviar un recordatorio genérico de cita no presenta necesariamente los mismos riesgos que compartir resultados de laboratorio o datos sobre un diagnóstico.
La organización debe evaluar la información que contiene cada comunicación y las condiciones de tratamiento correspondientes.
La mejor plataforma no es necesariamente la que ofrece más funciones, sino la que responde al proceso sanitario que necesita gestionar la organización.
¿Los SMS convencionales cumplen con HIPAA?
Los SMS convencionales no proporcionan por sí mismos todos los controles que normalmente se necesitan para gestionar ePHI en una organización sanitaria.
Por ejemplo, un mensaje SMS puede aparecer en la pantalla bloqueada de un teléfono, enviarse a un número equivocado o almacenarse fuera de los sistemas administrados por la institución.
También puede resultar difícil controlar su conservación, registrar determinados accesos o revocar la información después de enviarla.
Sin embargo, HIPAA no establece una prohibición absoluta de todos los mensajes SMS.
La evaluación depende de quién envía la comunicación, qué información contiene, cuál es su finalidad y qué medidas se han implementado.
Una organización puede utilizar SMS para determinadas notificaciones y reservar un canal seguro para consultar información sensible.
Por ejemplo, un recordatorio que solicita al paciente entrar en un portal autenticado puede reducir la exposición de información médica respecto a un mensaje que incluya directamente un diagnóstico.
La decisión debe basarse en los riesgos y las obligaciones aplicables.
¿Es WhatsApp compatible con HIPAA?
WhatsApp utiliza cifrado de extremo a extremo para determinadas comunicaciones, pero esto no significa que su aplicación habitual sea automáticamente adecuada para el tratamiento de PHI por parte de una organización sanitaria.
El cumplimiento de HIPAA no depende únicamente del contenido cifrado.
Una clínica debe considerar las cuentas utilizadas, los permisos, la administración de dispositivos, el registro de actividades, el almacenamiento y los posibles acuerdos con proveedores.
Cuando un proveedor actúa como business associate y trata PHI en nombre de la organización, también deben evaluarse las obligaciones contractuales correspondientes.
La aplicación de consumo de WhatsApp no debe considerarse equivalente a una plataforma de mensajería clínica con controles empresariales específicos.
No obstante, las reglas aplicables a una solicitud individual del paciente, una comunicación administrativa y un sistema institucional de mensajería clínica no son necesariamente idénticas.
Para comunicaciones médicas habituales que incluyen PHI, una organización debería priorizar herramientas cuyos controles y condiciones contractuales haya evaluado previamente.
¿Cuándo conviene instalar la mensajería médica en un servidor propio?
La instalación en infraestructura propia puede ser conveniente para hospitales que necesitan administrar directamente su sistema de comunicación.
Por ejemplo, una red de clínicas puede utilizar un servidor central para gestionar cuentas, organizar chats entre especialistas y establecer sus propias políticas de conectividad.
Este modelo ofrece mayor control sobre aspectos como la ubicación del sistema, la administración de usuarios y determinadas configuraciones de seguridad.
Sin embargo, no elimina automáticamente todos los riesgos.
Ventajas del despliegue local
Una instalación propia puede facilitar la integración con sistemas internos y permitir que la organización administre directamente la infraestructura.
También puede adaptarse a redes privadas cuando la plataforma, su edición y los componentes necesarios admiten ese funcionamiento.
Para organizaciones con recursos técnicos, esta arquitectura puede formar parte de una estrategia destinada a reducir determinadas dependencias externas.
Limitaciones del despliegue local
La responsabilidad de mantener la infraestructura recae en mayor medida sobre la organización.
Esto incluye actualizaciones, copias de seguridad, monitorización, controles de acceso y protección de los dispositivos.
Además, si un proveedor externo accede a PHI para prestar soporte, pueden existir obligaciones contractuales adicionales.
Por tanto, una instalación local no constituye una exención de HIPAA.
Ejemplo: hospital con varias sedes
Un hospital dispone de tres sedes y necesita que sus médicos mantengan conversaciones internas, compartan documentos autorizados y participen en videoconferencias.
La institución puede evaluar una plataforma como TrueConf Server para centralizar estas comunicaciones dentro de su infraestructura.
El departamento de TI deberá definir las cuentas, permisos, procedimientos de auditoría y políticas de conservación.
También tendrá que comprobar los riesgos asociados a los dispositivos móviles y determinar qué información puede compartirse mediante cada herramienta.
Si la organización necesita comunicarse con pacientes, puede utilizar adicionalmente una plataforma especializada para ese propósito.
Este ejemplo demuestra que las soluciones no siempre son excluyentes: un hospital puede necesitar un sistema para comunicación interna y otro para gestionar la interacción con pacientes.
¿Qué debe comprobar una clínica antes de contratar un proveedor?
Antes de utilizar una herramienta para comunicaciones que contienen PHI, la organización debe realizar una evaluación técnica, operativa y contractual.
Checklist de selección
Aplicabilidad de HIPAA: determinar si la organización y el tratamiento previsto están sujetos a HIPAA.
Tipo de información: identificar qué PHI o ePHI se transmitirá, recibirá o almacenará.
Análisis de riesgos: evaluar amenazas, dispositivos, usuarios y posibles accesos no autorizados.
Control de acceso: comprobar cuentas individuales, permisos y mecanismos de autenticación.
Auditoría: verificar los eventos que pueden registrarse y consultarse.
Cifrado: revisar cómo se protegen los datos durante la transmisión y el almacenamiento.
BAA: determinar si el proveedor actúa como business associate y formalizar el acuerdo cuando corresponda.
Subcontratistas: identificar a otros proveedores que puedan intervenir en el tratamiento.
Integraciones: comprobar la compatibilidad real con EHR/EMR y otros sistemas médicos.
Conservación: establecer políticas de retención y eliminación según las obligaciones aplicables.
Gestión de incidentes: revisar los procedimientos de detección, respuesta y notificación.
Continuidad: evaluar copias de seguridad, recuperación y disponibilidad del servicio.
Es recomendable solicitar documentación técnica y contractual que permita comprobar estos puntos antes de aprobar el despliegue.
También conviene realizar una prueba piloto con usuarios y procesos representativos.
Una plataforma que funciona correctamente para mensajes administrativos puede no resultar adecuada para transmitir información clínica crítica o gestionar alertas urgentes.
¿Cuánto tiempo deben conservarse los mensajes médicos bajo HIPAA?
HIPAA establece un periodo general de seis años para determinada documentación exigida por sus normas, contado según las condiciones aplicables.
Sin embargo, esto no significa que todos los mensajes médicos o historiales clínicos deban conservarse exactamente seis años.
La conservación de historias clínicas puede depender de otras leyes federales o estatales, del tipo de información y de los procedimientos de la institución.
Por ejemplo, una conversación administrativa sobre la reprogramación de una cita puede estar sujeta a políticas diferentes de las aplicables a una información clínica incorporada a la historia del paciente.
Por eso, una plataforma de mensajería sanitaria debe permitir que la organización implemente las políticas de conservación correspondientes a sus obligaciones.
Los mensajes con eliminación automática tampoco deben activarse indiscriminadamente: eliminar información demasiado pronto puede entrar en conflicto con requisitos legales o necesidades asistenciales.
¿Puede la mensajería segura utilizarse para órdenes médicas?
La comunicación de órdenes clínicas exige especial atención.
En hospitales estadounidenses, las condiciones para enviar órdenes y determinada información asistencial mediante plataformas de mensajería segura pueden depender tanto de HIPAA como de los requisitos de participación de CMS y los estándares aplicables de acreditación.
Las orientaciones actuales permiten determinados usos de plataformas seguras de mensajes para información y órdenes de pacientes, siempre que se cumplan las condiciones correspondientes.
Esto no significa que cualquier aplicación cifrada sea adecuada para emitir instrucciones médicas.
La institución debe verificar la identificación de profesionales, los mecanismos de registro de órdenes, la integración con los procesos clínicos y los requisitos regulatorios aplicables.
Una herramienta que sirve para conversar no necesariamente está preparada para administrar órdenes médicas.
Cómo elegir una solución según el tipo de centro sanitario
Necesidad
Plataformas que conviene evaluar
Aspecto decisivo
Comunicación interna entre hospitales
TrueConf Server, TigerConnect
Cuentas, acceso, auditoría y colaboración
Consultas con pacientes
OhMD, Klara
Gestión de conversaciones e identificación
Recordatorios y gestión de citas
Luma Health, Artera
Automatización e integración
Coordinación de flujos asistenciales
TigerConnect, QliqSOFT
Procesos clínicos y comunicación por roles
Videoconferencias entre especialistas
TrueConf Server
Calidad audiovisual, administración e infraestructura
Hospital con servidor propio
TrueConf Server
Recursos técnicos, políticas y controles de seguridad
Una clínica pequeña puede preferir una plataforma administrada por un proveedor si no dispone de personal para mantener servidores.
Una red hospitalaria con infraestructura consolidada puede valorar un sistema propio para sus comunicaciones internas.
En ambos casos, el cumplimiento de HIPAA debe evaluarse como parte de la organización completa, no únicamente a partir de las funciones anunciadas por el fabricante.
Conclusión
La mensajería conforme a la HIPAA requiere combinar herramientas de comunicación adecuadas con procedimientos de seguridad, administración y protección de información médica.
Las necesidades varían entre hospitales, clínicas y servicios especializados. TrueConf Server ofrece una plataforma de mensajería y videoconferencias para organizaciones que desean administrar sus comunicaciones internas en infraestructura propia. TigerConnect y QliqSOFT se orientan a la coordinación clínica, mientras que OhMD, Artera, Luma Health y Klara priorizan diferentes aspectos de la comunicación con pacientes.
Antes de seleccionar una solución, es necesario revisar las funciones de seguridad, la gestión de usuarios, las relaciones contractuales y las integraciones requeridas.
Ningún mensajero es automáticamente conforme a HIPAA por utilizar cifrado, ofrecer un BAA o funcionar en servidores propios. El cumplimiento depende de la evaluación de riesgos y de las medidas que aplica cada organización.
Preguntas frecuentes sobre mensajería conforme a la HIPAA
¿Qué hace que una aplicación de mensajería sea compatible con HIPAA?
Una aplicación puede utilizarse dentro de una estrategia de cumplimiento de HIPAA cuando permite aplicar los controles de seguridad y privacidad correspondientes al tratamiento previsto. La organización debe evaluar riesgos, permisos, auditoría, protección de datos y acuerdos con proveedores cuando sean necesarios. Ninguna aplicación garantiza automáticamente el cumplimiento.
¿Es obligatorio un BAA para utilizar mensajería médica?
Un BAA es necesario cuando un proveedor actúa como business associate y crea, recibe, mantiene o transmite PHI en nombre de una entidad sujeta a HIPAA. No todos los proveedores de software tienen esa condición. La obligación depende de las funciones y del acceso real a la información.
¿HIPAA exige cifrado de extremo a extremo?
No establece universalmente E2EE como mecanismo obligatorio para todos los sistemas de comunicación. La organización debe evaluar los riesgos y aplicar las medidas de protección correspondientes. El cifrado puede ser una salvaguarda importante, pero no sustituye otros controles administrativos y técnicos.
¿Se puede utilizar WhatsApp para comunicarse con pacientes?
Depende del tipo de comunicación y de las circunstancias aplicables. La aplicación de consumo de WhatsApp no debe considerarse automáticamente una plataforma de mensajería clínica conforme a HIPAA. Para gestionar comunicaciones habituales que contienen PHI, conviene utilizar sistemas cuyos controles y condiciones contractuales hayan sido evaluados por la organización.
¿Se pueden utilizar SMS para enviar información médica?
Los SMS convencionales presentan limitaciones de seguridad y administración. Su utilización debe evaluarse según el contenido, la finalidad y los riesgos. Para información médica sensible, normalmente resulta más apropiado utilizar canales seguros con controles de acceso y mecanismos de protección adecuados.
¿HIPAA exige conservar los mensajes durante seis años?
No todos los mensajes médicos deben conservarse necesariamente seis años. HIPAA establece ese periodo para determinada documentación regulatoria, mientras que los plazos de conservación de historias clínicas y otras comunicaciones pueden depender de obligaciones diferentes.
¿TrueConf Server puede utilizarse en organizaciones sanitarias sujetas a HIPAA?
TrueConf Server ofrece mensajería, videoconferencias, administración de usuarios y despliegue en infraestructura propia. Estas capacidades pueden contribuir a implementar medidas de protección de información médica. La organización debe evaluar el sistema, su configuración y sus procesos para determinar si el uso previsto cumple los requisitos aplicables.
Sobre el autor Nicolás Dimenco es un escritor especializado en tecnología y profesional del desarrollo empresarial con más de seis años de experiencia en el sector de las comunicaciones unificadas. Aprovechando su experiencia en gestión de productos, crecimiento estratégico y desarrollo empresarial en TrueConf, Nicolás crea artículos y reseñas perspicaces sobre plataformas de videoconferencia, herramientas de colaboración y soluciones de mensajería empresarial.