Kommunikationssicherheit

DSGVO-konforme Videokonferenz: Anbieter, Anforderungen und Checkliste 2026

Das Wichtigste auf einen Blick

Eine DSGVO-konforme Videokonferenz ist eine Online-Besprechung, bei der personenbezogene Daten rechtmäßig, transparent und angemessen geschützt verarbeitet werden. Dafür genügt es nicht, einen Anbieter mit verschlüsselten Verbindungen oder Servern in Deutschland auszuwählen. Entscheidend sind die tatsächlichen Datenflüsse, die verwendeten Funktionen, die vertraglichen Grundlagen und die Einstellungen der Videokonferenzplattform.

Welche Lösungen kommen für Unternehmen infrage?

Plattform

Bereitstellung

Datenschutzrelevanter Ansatz

TrueConf Server

Eigener Server

Kontrolle über Infrastruktur, Benutzer und interne Datenflüsse

Jitsi Meet

Selbsthosting oder externer Dienst

Open Source, konfigurierbare Serverumgebung

BigBlueButton

Selbsthosting oder Hosting-Anbieter

Kontrollierbare Unterrichts- und Konferenzdaten

Nextcloud Talk

Eigener Server

Kommunikation innerhalb der Nextcloud-Infrastruktur

OpenTalk

Cloud oder eigene Infrastruktur

Europäische Bereitstellungsmodelle

Microsoft Teams

Cloud

Zentrale Unternehmensrichtlinien und Datenschutzfunktionen

Zoom

Cloud

Administrative Sicherheits- und Meeting-Einstellungen

Für die DSGVO-Prüfung sind insbesondere sechs Punkte relevant:

  • Eine geeignete Rechtsgrundlage für die Verarbeitung personenbezogener Daten.
  • Ein Auftragsverarbeitungsvertrag (AVV), soweit ein entsprechendes Dienstleisterverhältnis besteht.
  • Transparenz über Serverstandorte, Unterauftragnehmer und mögliche Drittlandübermittlungen.
  • Technische Schutzmaßnahmen einschließlich Verschlüsselung und Zugriffskontrolle.
  • Festgelegte Regeln für Aufzeichnungen, Transkripte, Metadaten und Löschung.
  • Dokumentation der Verarbeitung und regelmäßige Überprüfung der Konfiguration.

Fazit

Keine Videokonferenzsoftware ist allein durch ihre Installation automatisch DSGVO-konform. Eine rechtmäßige Nutzung entsteht erst durch das Zusammenspiel aus geeigneter Plattform, Verträgen, technischen Einstellungen und organisatorischen Maßnahmen.
 DSGVO-konforme Videokonferenz

Was bedeutet DSGVO-konforme Videokonferenz?

Bei einer Videokonferenz entstehen mehr personenbezogene Daten als lediglich Bild und Ton der Teilnehmer. Dazu gehören häufig Namen, E-Mail-Adressen, IP-Adressen, Geräteinformationen und Angaben über die Dauer und den Zeitpunkt einer Sitzung.

Weitere Informationen können durch Chat-Nachrichten, Bildschirmfreigaben, Aufzeichnungen oder automatisch erstellte Transkripte entstehen.

Die DSGVO gilt für diese Verarbeitung, sobald ihr sachlicher und räumlicher Anwendungsbereich eröffnet ist. Unternehmen müssen daher prüfen, auf welcher Rechtsgrundlage die Daten verarbeitet werden, welche Stellen beteiligt sind und ob die eingesetzten Schutzmaßnahmen dem Risiko entsprechen.

Welche DSGVO-Artikel sind besonders relevant?

DSGVO

Anforderung

Bedeutung für Videokonferenzen

Art. 5

Grundsätze der Verarbeitung

Zweckbindung, Datenminimierung und Speicherbegrenzung

Art. 6

Rechtmäßigkeit

Geeignete Rechtsgrundlage für die Verarbeitung

Art. 9

Besondere Datenkategorien

Zusätzliche Voraussetzungen bei sensiblen Informationen

Art. 13–14

Informationspflichten

Transparente Datenschutzhinweise für Teilnehmer

Art. 25

Privacy by Design und Default

Datenschutzfreundliche Voreinstellungen

Art. 28

Auftragsverarbeitung

Vertragliche Regelung bei geeigneten Dienstleisterverhältnissen

Art. 30

Verzeichnis von Verarbeitungstätigkeiten

Dokumentation der Videokonferenzverarbeitung

Art. 32

Sicherheit der Verarbeitung

Technische und organisatorische Schutzmaßnahmen

Art. 35

Datenschutz-Folgenabschätzung

Prüfung bei voraussichtlich hohem Risiko

Art. 44 ff.

Drittlandübermittlungen

Zusätzliche Voraussetzungen für internationale Datenübertragungen

Die DSGVO schreibt nicht pauschal einen bestimmten Videokonferenzanbieter vor. Sie verlangt, dass die konkrete Verarbeitung rechtmäßig organisiert wird.

Auch eine selbst gehostete Lösung kann gegen Datenschutzanforderungen verstoßen, wenn beispielsweise alle Mitarbeiter unberechtigt auf Konferenzaufzeichnungen zugreifen können oder personenbezogene Protokolle ohne erforderlichen Zweck gespeichert werden.

7 Videokonferenzplattformen im DSGVO-Vergleich

Bei der Auswahl sollte zunächst entschieden werden, ob ein eigener Server, ein europäischer Hosting-Dienst oder eine verwaltete Cloud-Plattform benötigt wird.

Die Unterschiede betreffen nicht nur den Serverstandort, sondern auch die Verantwortlichkeiten bei Administration, Sicherheitsupdates und Datenaufbewahrung.

1. TrueConf Server: DSGVO-orientierte Videokonferenzen auf eigener Infrastruktur
TrueConf

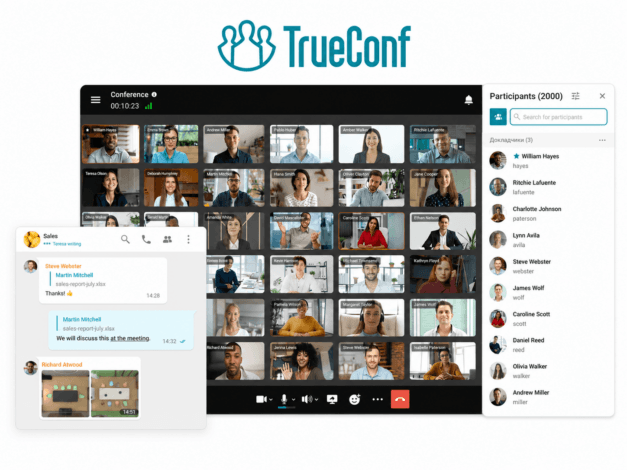
TrueConf Server ist eine selbst gehostete Plattform für Videokonferenzen, Unternehmensmessaging und Zusammenarbeit.

Organisationen installieren die Software auf eigenen oder kontrollierten Servern und können festlegen, wie Benutzer auf das Kommunikationssystem zugreifen.

Bei geeigneter Konfiguration können interne Videokonferenzen innerhalb eines Unternehmensnetzes stattfinden, ohne dass die eigentlichen Gespräche über einen öffentlichen Cloud-Konferenzdienst übertragen werden müssen.

Welche Eigenschaften sind für die DSGVO relevant?

Eine eigene Bereitstellung ermöglicht die direkte Verwaltung von Servern, Benutzerkonten und Speicherorten. TrueConf unterstützt außerdem die Anbindung von Active Directory und LDAP, wodurch sich vorhandene Benutzerverzeichnisse integrieren lassen.

Für die Medienübertragung verwendet TrueConf Server AES-256. Bei unterstützten Protokollen kommen weitere Schutzmechanismen wie DTLS-SRTP, SRTP oder H.235 zum Einsatz.

Die Organisation kann administrative Berechtigungen, Netzwerkzugriffe und die Speicherung von Konferenzdaten entsprechend ihren Anforderungen konfigurieren.

Was muss geprüft werden?

Die lokale Installation beseitigt nicht automatisch sämtliche externen Verbindungen. Je nach Edition und Konfiguration können beispielsweise Lizenzdienste, externe Teilnehmer oder Integrationen weitere Kommunikationswege benötigen.

Außerdem ist zwischen Transportverschlüsselung und echter Ende-zu-Ende-Verschlüsselung zu unterscheiden. Bei serververmittelten Konferenzen können Medien auf Serverkomponenten verarbeitet werden.

Geeignet für: Unternehmen, Behörden und andere Organisationen, die ihre Videokonferenzinfrastruktur selbst betreiben und interne Datenflüsse kontrollieren möchten.

Wichtigste Grenze: Sicherheit, Updates, Datensicherung und Datenschutzdokumentation liegen wesentlich in der Verantwortung der betreibenden Organisation.

TrueConf Server Free ausprobieren!

  • 1.000 Online-Nutzer mit der Möglichkeit, zu chatten und 1:1-Videoanrufe zu führen.
  • 10 PRO-Nutzer mit der Möglichkeit, an Gruppenvideokonferenzen teilzunehmen.
  • Eine SIP/H.323/RTSP-Verbindung für die Zusammenarbeit mit Unternehmens-TK-Anlagen und SIP/H.323-Endpunkten.
  • Eine Gastverbindung, um einen nicht authentifizierten Nutzer per Link zu Ihren Meetings einzuladen.


Mehr erfahren

Inhalte in hoher Qualität teilen

2. Jitsi Meet: DSGVO-konforme Videokonferenzen mit Open Source
Jitsi Meet

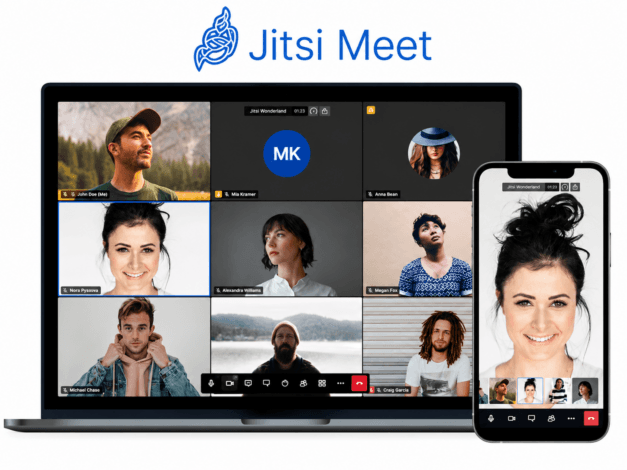
Jitsi Meet ist eine Open-Source-Plattform für Audio- und Videokonferenzen.

Die Software kann auf eigenen Servern installiert oder über einen externen Dienst verwendet werden. Für den Datenschutz ergibt sich daraus ein entscheidender Unterschied.

Bei einer eigenen Installation bestimmt die Organisation, wo die Konferenzinfrastruktur betrieben wird. Bei einem öffentlichen Dienst gelten dagegen dessen Datenschutz- und Betriebsbedingungen.

Welche Eigenschaften sind relevant?

Jitsi unterstützt verschlüsselte Medienübertragung und in geeigneten Konfigurationen optionale Ende-zu-Ende-Verschlüsselung.

Der offene Quellcode ermöglicht technische Überprüfungen und eine Anpassung der Infrastruktur.

Was muss geprüft werden?

Bei einer eigenen Installation können zusätzliche Komponenten wie TURN-Server, Authentifizierungsdienste oder Monitoring-Systeme personenbezogene Daten verarbeiten.

Auch der Zugriff auf Konferenzräume und die technische Protokollierung müssen geregelt werden.

Die Nutzung von meet.jit.si ist deshalb datenschutzrechtlich nicht mit dem Betrieb einer vollständig kontrollierten eigenen Jitsi-Instanz gleichzusetzen.

Geeignet für: Organisationen mit eigener IT-Betreuung, die eine offene und konfigurierbare Videokonferenzsoftware benötigen.

Wichtigste Grenze: Der Betreiber muss die gesamte Serverumgebung absichern und die Datenflüsse dokumentieren.

3. BigBlueButton: Videokonferenzen für Schulen und Bildungseinrichtungen
BigBlueButton

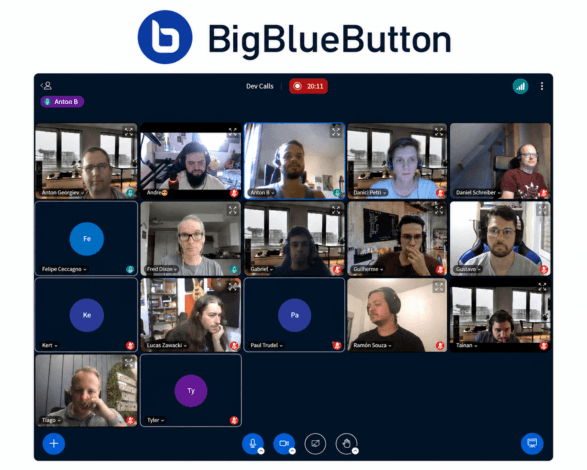
BigBlueButton ist eine Open-Source-Plattform für digitalen Unterricht und Online-Schulungen.

Sie verbindet Videokonferenzen mit Whiteboards, Präsentationen, Gruppenräumen und weiteren Unterrichtsfunktionen.

Bei Bildungseinrichtungen ist besonders wichtig, welche personenbezogenen Informationen von Schülern, Lehrkräften und gegebenenfalls Minderjährigen verarbeitet werden.

Welche Eigenschaften sind relevant?

BigBlueButton kann auf eigener Infrastruktur oder durch einen geeigneten Hosting-Anbieter betrieben werden.

Die Verantwortlichen können den Zugang zu Unterrichtsräumen, die Rechte von Teilnehmern und den Umgang mit Aufzeichnungen konfigurieren.

Was muss geprüft werden?

Aufzeichnungen sind eine besonders wichtige Datenschutzfrage.

Die Durchführung einer Unterrichtsstunde und die dauerhafte Speicherung der Sitzung sind unterschiedliche Verarbeitungsvorgänge. Für Aufzeichnungen muss gesondert geprüft werden, welche Rechtsgrundlage besteht und wie lange die Daten gespeichert werden dürfen.

Außerdem sind die Rollen des Betreibers und gegebenenfalls des Hosting-Dienstleisters festzulegen.

Geeignet für: Schulen, Hochschulen und Weiterbildungsorganisationen.

Wichtigste Grenze: Umfangreiche Funktionen für digitalen Unterricht erhöhen den Bedarf an klaren Zugriffs- und Aufbewahrungsregeln.

4. Nextcloud Talk: DSGVO-konforme Kommunikation innerhalb von Nextcloud
Nextcloud Talk

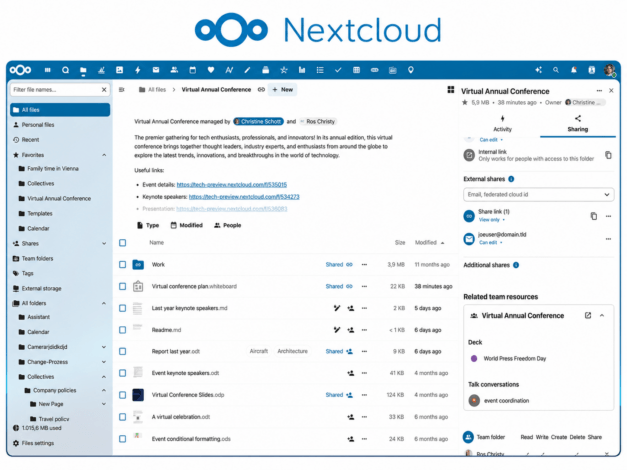
Nextcloud Talk ist eine Kommunikationslösung für Chat, Audio- und Videokonferenzen innerhalb der Nextcloud-Plattform.

Sie ist insbesondere für Organisationen interessant, die Nextcloud bereits für Dateien, Benutzerkonten und Zusammenarbeit verwenden.

Welche Eigenschaften sind relevant?

Durch den Betrieb auf eigener Infrastruktur lassen sich verschiedene Kommunikations- und Kollaborationsdienste in eine gemeinsame Verwaltungsumgebung integrieren.

Benutzerkonten und Berechtigungen können mit der vorhandenen Nextcloud-Konfiguration verknüpft werden.

Nextcloud Talk unterstützt verschlüsselte Kommunikation und bietet E2EE-Funktionen für unterstützte Anrufszenarien.

Was muss geprüft werden?

Bei größeren Konferenzen können zusätzliche Komponenten für die Medienweiterleitung erforderlich sein. Auch TURN-Server und die Backend-Infrastruktur müssen daher in die Datenschutzbewertung einbezogen werden.

Unternehmen sollten außerdem prüfen, welche Informationen in Nextcloud gespeichert werden und welche Aufbewahrungsregeln für Chats und Dateien gelten.

Geeignet für: Organisationen mit bestehender Nextcloud-Infrastruktur.

Wichtigste Grenze: Datenschutz und Leistungsfähigkeit hängen auch von zusätzlichen Serverkomponenten und der Konfiguration ab.

5. OpenTalk: Videokonferenzen mit europäischem Hosting
OpenTalk

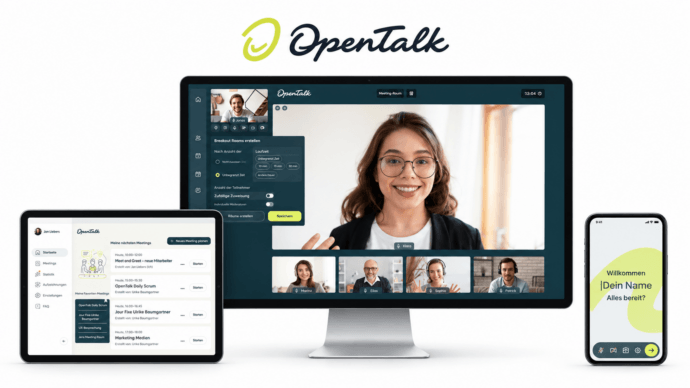
OpenTalk ist eine Videokonferenzplattform mit Schwerpunkt auf kontrollierbarer Infrastruktur und europäischen Bereitstellungsmodellen.

Die Software kann je nach Angebot als verwalteter Dienst oder innerhalb einer eigenen Umgebung eingesetzt werden.

Welche Eigenschaften sind relevant?

Für Unternehmen kann insbesondere die Möglichkeit interessant sein, Datenverarbeitung und Hosting innerhalb einer definierten europäischen Infrastruktur zu organisieren.

Bei einem verwalteten Dienst übernimmt der Anbieter wesentliche technische Aufgaben. Dadurch entstehen jedoch vertragliche Anforderungen an die Zusammenarbeit zwischen Verantwortlichem und Dienstleister.

Was muss geprüft werden?

Ein europäischer Anbietername garantiert nicht, dass sämtliche Datenflüsse ausschließlich innerhalb des EWR stattfinden.

Deshalb sind die tatsächlich eingesetzten Rechenzentren, Unterauftragnehmer und technischen Zusatzdienste zu untersuchen.

Auch die Verschlüsselungsarchitektur sollte für die konkrete Version und das gewählte Hosting-Modell dokumentiert werden.

Geeignet für: Organisationen, die europäische Hosting-Optionen und kontrollierbare Bereitstellung bevorzugen.

Wichtigste Grenze: Die tatsächlichen vertraglichen und technischen Bedingungen des gewählten Angebots sind entscheidend.

6. Microsoft Teams: DSGVO-Einsatz mit zentraler Unternehmensverwaltung
Microsoft Teams

Microsoft Teams ist eine cloudbasierte Kommunikationsplattform innerhalb von Microsoft 365.

Sie bietet umfangreiche Funktionen für Besprechungen, Teilnehmerverwaltung, Identitätskontrolle und Sicherheitsrichtlinien.

Welche Eigenschaften sind relevant?

Unternehmen können unter anderem festlegen, wer an Meetings teilnehmen, den Warteraum umgehen oder Bildschirmfreigaben starten darf.

Für bestimmte vertrauliche Besprechungen unterstützt Teams zusätzliche Ende-zu-Ende-Verschlüsselung. Für die Organisation solcher Meetings wird eine geeignete Teams-Premium-Lizenz benötigt.

Dabei entstehen funktionale Einschränkungen: Beispielsweise stehen bei E2EE-Meetings die gewöhnliche Aufzeichnung, Transkription und verschiedene serverseitige Funktionen nicht zur Verfügung.

Was muss geprüft werden?

Wichtige Fragen betreffen die vertraglichen Bedingungen, Datenregionen, Unterauftragnehmer, Aufzeichnungen und mögliche Drittlandübermittlungen.

Auch die Aktivierung zusätzlicher KI-Funktionen kann neue Verarbeitungsvorgänge schaffen.

Geeignet für: Unternehmen mit vorhandener Microsoft-365-Infrastruktur und zentraler IT-Administration.

Wichtigste Grenze: Die DSGVO-Bewertung muss mehrere Dienste, Einstellungen und möglicherweise unterschiedliche Lizenzmodelle berücksichtigen.

7. Zoom: DSGVO-konforme Nutzung einer Cloud-Videokonferenzplattform
Zoom

Zoom ist ein verwalteter Videokonferenzdienst für Meetings, Schulungen und Veranstaltungen.

Die Plattform stellt verschiedene Sicherheits- und Verwaltungsfunktionen zur Verfügung, die den Schutz personenbezogener Daten unterstützen können.

Welche Eigenschaften sind relevant?

Dazu gehören Warteräume, Meeting-Kenncodes, Authentifizierungsregeln und administrative Berechtigungen.

Zoom unterstützt außerdem optionale Ende-zu-Ende-Verschlüsselung für geeignete Meeting-Konfigurationen.

Was muss geprüft werden?

Bei Cloud-Diensten ist entscheidend, welche Daten durch den Anbieter verarbeitet werden und wie die entsprechenden Vertragsbedingungen ausgestaltet sind.

Unternehmen sollten insbesondere die Speicherung von Aufzeichnungen, technische Protokolle, eingesetzte Datenregionen und zusätzliche KI-Funktionen überprüfen.

Wenn E2EE aktiviert wird, können außerdem bestimmte Meeting-Funktionen eingeschränkt sein.

Geeignet für: Unternehmen, die häufig externe Teilnehmer zu Videokonferenzen einladen.

Wichtigste Grenze: Die rechtmäßige Nutzung hängt von der gewählten Vertrags- und Konfigurationsebene sowie der tatsächlichen Datenverarbeitung ab.
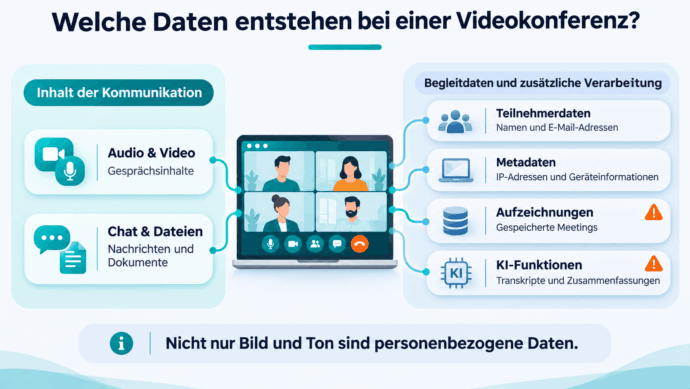
Welche Daten entstehen bei einer Videokonferenz?

Wie prüft man eine Videokonferenz auf DSGVO-Konformität?

Eine belastbare Prüfung sollte nicht mit der Frage beginnen, ob der Anbieter sich selbst als DSGVO-konform bezeichnet.

Stattdessen müssen die tatsächlichen Verarbeitungsvorgänge untersucht werden.

Schritt 1: Rechtsgrundlage bestimmen

Für jede relevante Verarbeitung personenbezogener Daten muss eine geeignete Rechtsgrundlage bestehen.

Bei geschäftlichen Videokonferenzen kann sich diese je nach Situation beispielsweise aus einer vertraglichen Notwendigkeit oder einer anderen einschlägigen Rechtsgrundlage ergeben.

Eine Einwilligung ist nicht für jede Videokonferenz zwingend erforderlich.

Gerade im Beschäftigungsverhältnis ist jedoch sorgfältig zu prüfen, ob eine Einwilligung tatsächlich freiwillig wäre.

Für die Verarbeitung besonderer Kategorien personenbezogener Daten, etwa Gesundheitsinformationen, müssen gegebenenfalls zusätzlich die Voraussetzungen nach Art. 9 DSGVO erfüllt sein.

Schritt 2: Rollen und AVV klären

Unternehmen müssen unterscheiden, wer über die Zwecke und Mittel der Verarbeitung entscheidet und welche Dienstleister personenbezogene Daten im Auftrag verarbeiten.

Bei entsprechender Auftragsverarbeitung ist grundsätzlich ein Vertrag nach Art. 28 DSGVO erforderlich.

Dieser sollte unter anderem die Verarbeitungszwecke, eingesetzten Unterauftragnehmer, Sicherheitsmaßnahmen und Regelungen zur Löschung personenbezogener Daten abdecken.

Ein AVV allein macht die Nutzung jedoch nicht automatisch rechtmäßig.

Schritt 3: Datenflüsse untersuchen

Eine Videokonferenz kann verschiedene Datenströme erzeugen:

  • Audio, Video und Bildschirmfreigaben.
  • Benutzerkonten und Anmeldedaten.
  • IP-Adressen und Geräteinformationen.
  • Teilnehmerlisten und Verbindungsprotokolle.
  • Chat-Nachrichten und Dateien.
  • Aufzeichnungen und Transkripte.
  • Daten aus optionalen KI- und Analysediensten.

Für jede Kategorie sollte geklärt werden, wo sie verarbeitet und gespeichert wird.

Eine besondere Rolle spielen Dienste außerhalb des EWR. Solche Datenübermittlungen müssen anhand der einschlägigen Vorgaben aus Kapitel V der DSGVO bewertet werden.

Schritt 4: Verschlüsselung richtig bewerten

Transportverschlüsselung und Ende-zu-Ende-Verschlüsselung sind unterschiedliche Konzepte.

Transportverschlüsselung schützt Informationen während ihrer Übertragung zwischen beteiligten Systemen.

Bei einer echten Ende-zu-Ende-Verschlüsselung können nur die vorgesehenen Endpunkte den geschützten Inhalt entschlüsseln.

Für Videokonferenzen muss deshalb untersucht werden, welche Komponenten Medien verarbeiten und ob besondere Funktionen wie Aufzeichnungen oder Transkriptionen serverseitigen Zugriff erfordern.

E2EE ist nicht für jeden Anwendungsfall zwingend vorgeschrieben. Welche Schutzmaßnahmen notwendig sind, ergibt sich aus der konkreten Risikobewertung.

Schritt 5: Datenschutzfreundliche Einstellungen aktivieren

Viele Datenschutzprobleme entstehen nicht durch die grundlegende Architektur, sondern durch ungeeignete Voreinstellungen.

Beispielsweise können offene Meeting-Links, unnötige Aufzeichnungen oder übermäßig lange Speicherfristen vermeidbare Risiken verursachen.

Vor der allgemeinen Einführung sollten deshalb die wichtigsten administrativen Einstellungen geprüft werden.

DSGVO-Checkliste für Videokonferenzen

Die folgende Tabelle kann als Grundlage für eine interne Datenschutzprüfung verwendet werden.

Prüffrage

Erwarteter Nachweis

Sind Zweck und Rechtsgrundlage festgelegt?

Dokumentation der Verarbeitung

Sind die Verantwortlichkeiten geklärt?

Rollenbeschreibung und gegebenenfalls AVV

Sind die Datenkategorien bekannt?

Übersicht zu Inhalten und Metadaten

Sind Hosting und Unterauftragnehmer dokumentiert?

Datenflussübersicht

Wurden Drittlandübermittlungen bewertet?

Rechtliche und technische Prüfung

Sind geeignete Verschlüsselungsverfahren aktiviert?

Sicherheitskonfiguration

Sind externe Gäste kontrollierbar?

Zugriffs- und Einladungsregeln

Sind Aufzeichnungen standardmäßig deaktiviert, soweit nicht benötigt?

Konfiguration und interne Richtlinie

Sind Speicher- und Löschfristen definiert?

Aufbewahrungskonzept

Können Teilnehmer ihre Rechte wahrnehmen?

Datenschutzinformationen und Prozesse

Sind die Beschäftigten informiert?

Datenschutzhinweise und Schulungsunterlagen

Ist die Verarbeitung dokumentiert?

Verzeichnis von Verarbeitungstätigkeiten

Wurde die Notwendigkeit einer DSFA geprüft?

Dokumentierte Risikoentscheidung

Eine Checkliste ersetzt keine rechtliche Einzelfallprüfung. Sie hilft jedoch, offene Fragen sichtbar zu machen und die Entscheidung für eine Plattform nachvollziehbar zu dokumentieren.

Welche Einstellungen sind für DSGVO-konforme Videokonferenzen besonders wichtig?

Bei der praktischen Konfiguration sollten Unternehmen vor allem Funktionen überprüfen, die personenbezogene Daten unnötig offenlegen oder länger als erforderlich speichern könnten.

Einstellung

Datenschutzorientierte Vorgehensweise

Meeting-Zugang

Kenncodes, Warteraum oder geeignete Authentifizierung

Teilnehmernamen

Nur die für den Zweck erforderlichen Angaben verwenden

Kamera

Aktivierung nach Erforderlichkeit; Privatsphäre im Homeoffice berücksichtigen

Bildschirmfreigabe

Auf berechtigte Teilnehmer beschränken

Aufzeichnungen

Deaktiviert lassen, sofern keine ausreichende Notwendigkeit besteht

Chat und Dateiübertragung

Berechtigungen und Speicherung prüfen

Transkription und KI

Zusätzliche Verarbeitung vor Aktivierung bewerten

Externe Gäste

Einladung und Zugriffsrechte kontrollieren

Protokollierung

Datenumfang und Aufbewahrungsdauer begrenzen

Administrative Konten

Rollen und Zugriffsrechte nach Bedarf vergeben

Besonders bei Aufzeichnungen reicht es nicht, Teilnehmer lediglich über die Aufnahme zu informieren. Es muss auch eine geeignete Rechtsgrundlage für diese zusätzliche Verarbeitung bestehen.

DSGVO-konforme Videokonferenzen in Unternehmen, Schulen und Behörden

Obwohl die allgemeinen Datenschutzgrundsätze vergleichbar sind, unterscheiden sich die praktischen Anforderungen nach Einsatzbereich.

Unternehmen und Homeoffice

Unternehmen müssen insbesondere den Schutz von Beschäftigtendaten berücksichtigen.

Bei Videokonferenzen aus dem Homeoffice können private Wohnbereiche oder Gespräche im Hintergrund unbeabsichtigt sichtbar beziehungsweise hörbar werden.

Deshalb sollten Beschäftigte geeignete Möglichkeiten erhalten, Kamera und Mikrofon selbst zu steuern und gegebenenfalls virtuelle Hintergründe zu verwenden.

Eine pauschale Verpflichtung zur Kameraaktivierung ist nicht automatisch für jede Besprechung erforderlich oder gerechtfertigt.

Schulen und Hochschulen

In Bildungseinrichtungen werden häufig Daten von Minderjährigen verarbeitet.

Besondere Aufmerksamkeit verdienen die Anmeldung zu Unterrichtsräumen, der Zugriff externer Teilnehmer und die Speicherung von Unterrichtsaufzeichnungen.

Bei der Nutzung von BigBlueButton, Nextcloud Talk oder anderen Plattformen muss geklärt werden, welche Daten für den Unterricht notwendig sind und ob zusätzliche Funktionen deaktiviert werden sollten.

Behörden und öffentliche Einrichtungen

Öffentliche Stellen können besondere Anforderungen an ihre IT-Infrastruktur, Auftragsverarbeitung und Dokumentation haben.

Neben den allgemeinen Vorgaben der DSGVO können weitere gesetzliche und organisatorische Regelungen relevant sein.

Selbst gehostete Plattformen wie TrueConf Server, Jitsi Meet oder andere geeignete Lösungen können eine Möglichkeit bieten, technische Systeme innerhalb einer kontrollierten Infrastruktur zu betreiben.

Der eigene Server ersetzt jedoch nicht die Prüfung der rechtlichen Zulässigkeit.

Ihre Nachrichten sind mit TrueConf geschützt!

Eine leistungsfähige selbst gehostete Videokonferenzlösung für bis zu 1.000 Nutzer, verfügbar auf Desktop-, Mobil- und Raumsystemen. Ihre vertraulichen Informationen werden durch 12 Sicherheitsstufen geschützt.

Vier typische Fehler bei der DSGVO-Prüfung von Videokonferenzen

1. Der Anbieter nennt sich DSGVO-konform

Marketingaussagen sind kein Ersatz für eine dokumentierte Verarbeitung.

Ein Anbieter kann geeignete Sicherheitsfunktionen bereitstellen, während ein Unternehmen diese falsch konfiguriert oder personenbezogene Daten ohne ausreichende Rechtsgrundlage verarbeitet.

2. Alle Daten bleiben angeblich in Deutschland

Bei der Bewertung müssen nicht nur die Server für Videoinhalte berücksichtigt werden.

Auch Authentifizierung, technische Protokolle, Analysedienste und Supportzugriffe können relevant sein.

3. Die Plattform verwendet Verschlüsselung

Verschlüsselung schützt Daten vor bestimmten Zugriffen, beantwortet aber nicht die Fragen nach Rechtmäßigkeit, Aufbewahrung und Betroffenenrechten.

Außerdem ist zu unterscheiden, ob nur der Übertragungsweg oder der Inhalt bis zu den Endgeräten geschützt wird.

4. Teilnehmer werden über Aufzeichnungen informiert

Transparenz ist erforderlich, ersetzt aber keine Rechtsgrundlage.

Eine vollständige Aufzeichnung kann wesentlich mehr personenbezogene Informationen enthalten als für das ursprüngliche Meeting erforderlich waren.

Deshalb müssen Aufzeichnungen besonders sorgfältig geprüft und gegebenenfalls begrenzt werden.

Selbsthosting oder Cloud: Welches Modell ist DSGVO-konformer?

Weder Self-Hosting noch Cloud-Betrieb garantiert automatisch ein höheres rechtliches Schutzniveau.

Die beiden Modelle verteilen jedoch technische Aufgaben und Verantwortlichkeiten unterschiedlich.

Kriterium

Eigener Server

Cloud-Dienst

Infrastrukturkontrolle

Direkte Administration

Anbieterabhängig

Serverstandort

Selbst bestimmbar

Vertraglich und technisch zu prüfen

Updates und Wartung

Eigene Verantwortung

Überwiegend Anbieter

Datenaufbewahrung

Lokal konfigurierbar

Abhängig von Funktionen und Vertrag

Auftragsverarbeitung

Abhängig von beteiligten Dienstleistern

Häufig relevant

Externe Datenflüsse

Durch Architektur beeinflussbar

Anbieter- und funktionsabhängig

Technischer Aufwand

Höher

Meist geringer

Für eine Organisation mit erfahrenem IT-Team kann eine selbst gehostete Plattform sinnvoll sein, weil Server, Speicher und Netzwerke direkt verwaltet werden.

Ein kleines Unternehmen ohne eigene Administration kann dagegen mit einem sorgfältig ausgewählten Cloud-Dienst und passenden vertraglichen Regelungen besser aufgestellt sein.

Entscheidend ist nicht das Hosting-Modell allein

Die DSGVO verlangt kein bestimmtes Hosting-Modell. Entscheidend ist, ob die gewählte Lösung die Anforderungen der konkreten Verarbeitung erfüllt.

FAQ

Welche Videokonferenzsoftware ist DSGVO-konform?

Es gibt keine Videokonferenzsoftware, die unabhängig von der Konfiguration automatisch DSGVO-konform ist. TrueConf Server, Jitsi Meet, BigBlueButton, Nextcloud Talk, OpenTalk, Microsoft Teams und Zoom bieten unterschiedliche Möglichkeiten zur Umsetzung von Datenschutzmaßnahmen. Die Rechtmäßigkeit hängt von der konkreten Verarbeitung, den Einstellungen und den vertraglichen Grundlagen ab.

Braucht man für jede Videokonferenz eine Einwilligung?

Nein. Die Verarbeitung personenbezogener Daten kann je nach Zweck auf unterschiedlichen Rechtsgrundlagen beruhen. Eine Einwilligung ist nicht immer erforderlich und muss, wenn sie verwendet wird, die Voraussetzungen der DSGVO erfüllen. Für Aufzeichnungen oder die Verarbeitung besonders sensibler Daten kann eine gesonderte Prüfung notwendig sein.

Ist Microsoft Teams DSGVO-konform?

Microsoft Teams kann mit verschiedenen Sicherheits- und Datenschutzfunktionen eingesetzt werden. Unternehmen müssen jedoch die relevanten Vertragsbedingungen, Datenflüsse, Drittlandübermittlungen und Einstellungen prüfen. Die Nutzung einer kommerziellen Microsoft-365-Lizenz allein garantiert keine DSGVO-Konformität.

Sind Videokonferenzen auf eigenen Servern automatisch DSGVO-konform?

Nein. Selbst gehostete Lösungen wie TrueConf Server, Jitsi Meet oder Nextcloud Talk ermöglichen eine direktere Kontrolle über die Infrastruktur. Trotzdem müssen Rechtsgrundlage, Benutzerrechte, technische Sicherheit, Datenspeicherung und Löschfristen geregelt werden.

Muss man einen AVV für Videokonferenzen abschließen?

Wenn ein externer Dienstleister personenbezogene Daten im Auftrag des Verantwortlichen verarbeitet, ist grundsätzlich ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO erforderlich. Bei ausschließlich intern betriebenen Systemen ohne entsprechende externe Auftragsverarbeitung kann die Situation anders sein. Entscheidend sind die tatsächlichen Rollen und Verarbeitungsvorgänge.

Darf eine DSGVO-konforme Videokonferenz aufgezeichnet werden?

Eine Aufzeichnung ist nicht generell verboten, benötigt aber eine geeignete Rechtsgrundlage und muss den Grundsätzen der DSGVO entsprechen. Die Verantwortlichen müssen über die Verarbeitung informieren, Zugriffe beschränken und angemessene Löschfristen festlegen. Ob eine Einwilligung notwendig ist, hängt vom konkreten Fall ab.

Fazit: DSGVO-konforme Videokonferenzen richtig auswählen und betreiben

Eine DSGVO-konforme Videokonferenz hängt nicht allein von der Sicherheit einer Software ab. Entscheidend ist, dass Unternehmen die Verarbeitung personenbezogener Daten verstehen, dokumentieren und mit angemessenen technischen sowie organisatorischen Maßnahmen schützen.

Selbst gehostete Plattformen wie TrueConf Server, Jitsi Meet und Nextcloud Talk können eine direkte Kontrolle über bestimmte Datenflüsse und Infrastrukturen ermöglichen. Verwaltete Dienste wie Microsoft Teams, Zoom oder entsprechende europäische Angebote reduzieren dagegen den eigenen Betriebsaufwand, erfordern aber eine sorgfältige Prüfung der Anbieterbedingungen.

Wer die Rechtsgrundlage festlegt, Datenflüsse überprüft, einen erforderlichen AVV abschließt und datenschutzfreundliche Einstellungen verwendet, schafft die Grundlage für einen verantwortungsvollen Einsatz.

Die entscheidende Frage

Die entscheidende Frage lautet daher nicht, welcher Anbieter pauschal DSGVO-konform ist, sondern ob die konkrete Videokonferenzlösung nachweisbar und dauerhaft datenschutzgerecht betrieben wird.

Über die Autorin
Olga Afonina ist Technologieautorin und Branchenexpertin mit Schwerpunkt auf Videokonferenzlösungen und Kollaborationssoftware. Bei TrueConf beschäftigt sie sich mit aktuellen Trends in Kollaborationstechnologien und vermittelt Unternehmen praktische Erkenntnisse für eine effektive Kommunikation am Arbeitsplatz. Auf Grundlage ihrer Erfahrung in Content-Entwicklung und Branchenrecherche verfasst Olga Artikel und Reviews, die Lesern helfen, die Vorteile professioneller Unternehmenskommunikation besser zu verstehen.
Mit Olga auf LinkedIn vernetzen

Out-of-Band-Kommunikation: Sichere Kommunikation bei Cyberangriffen und IT-Ausfällen

Das Wichtigste auf einen Blick

Out-of-Band-Kommunikation (OOB-Kommunikation) bezeichnet die Nutzung eines unabhängigen Kommunikationskanals, wenn reguläre Unternehmenssysteme ausgefallen, kompromittiert oder nicht mehr vertrauenswürdig sind. Sie ermöglicht es IT-Abteilungen, Sicherheitsteams und Führungskräften, auch während eines Cyberangriffs oder einer größeren IT-Störung Entscheidungen abzustimmen.

Im Gegensatz zu gewöhnlichen Backup-Messengern muss eine OOB-Lösung von den kritischen Abhängigkeiten des primären Kommunikationssystems getrennt sein. Ein zweiter Messenger bietet beispielsweise keinen ausreichenden Schutz, wenn beide Plattformen denselben ausgefallenen Identitätsanbieter oder dieselbe Netzwerkverbindung benötigen.

Out-of-Band-Kommunikation (OOB-Kommunikation)

Die wichtigsten Eigenschaften einer OOB-Kommunikationslösung:

  • Unabhängige Infrastruktur: Betrieb getrennt von den Systemen, die bei einem Vorfall ausfallen können.
  • Alternative Authentifizierung: Zugriff auch dann möglich, wenn der primäre Identitätsanbieter oder das Unternehmens-SSO nicht verfügbar ist.
  • Geschützte Kommunikation: Verschlüsselung, Zugriffskontrolle und geeignete Regeln für vertrauliche Informationen.
  • Vorbereiteter Notfallzugang: Benutzerkonten, Geräte und Kontaktlisten sind bereits vor einem Vorfall eingerichtet.
  • Mehrere Kommunikationswege: Je nach Risiko können Messenger, Telefonie, unabhängige Mobilfunknetze oder Satellitenverbindungen kombiniert werden.

Welche Lösungen kommen für OOB-Kommunikation infrage?

Lösung

Möglicher OOB-Einsatz

Entscheidende Voraussetzung

TrueConf Server

Separater Unternehmensmessenger mit Sprach- und Videokommunikation

Unabhängiger Serverbetrieb, Authentifizierung und Netzwerkzugang

Mattermost

Zusammenarbeit und Incident Response auf separater Infrastruktur

Vorgefertigte OOB-Umgebung mit unabhängigen Zugängen

Element / Matrix

Föderierte oder isolierte Krisenkommunikation

Getrennte Identitäts- und Serverinfrastruktur

Rocket.Chat

Separater Messenger für IT- und Krisenteams

Unabhängiges Hosting und geeignete Lizenzkonfiguration

Signal

Alternativer verschlüsselter Kommunikationskanal

Erreichbare Geräte und funktionsfähige externe Netzverbindung

Telefonie und Satellitenkommunikation

Sprachkommunikation bei Ausfällen digitaler Unternehmensdienste

Unabhängiger Anbieter, Stromversorgung und Netzabdeckung

Fazit: Eine zweite Kommunikationsanwendung ist noch keine echte OOB-Lösung. Entscheidend ist, ob sie bei einem konkreten Ausfall oder Sicherheitsvorfall tatsächlich unabhängig weiterarbeitet.

Was ist Out-of-Band-Kommunikation?

Out-of-Band-Kommunikation bezeichnet die Übertragung wichtiger Informationen über einen separaten Kommunikationsweg außerhalb der regulären Unternehmensumgebung.

Während des normalen Geschäftsbetriebs verwenden Mitarbeiter beispielsweise Microsoft Teams, Slack, E-Mail oder eine interne Telefonanlage. Diese Dienste bilden die primäre Kommunikationsinfrastruktur.

Wenn ein Cyberangriff oder technischer Defekt diese Infrastruktur beeinträchtigt, benötigt die Organisation einen zweiten, vertrauenswürdigen Weg zur Abstimmung.

Ein typisches Beispiel ist ein Ransomware-Angriff: Die IT-Abteilung vermutet, dass Angreifer Zugriff auf die Unternehmensdomäne und interne Nachrichten haben. Statt die weitere Reaktion über diese möglicherweise überwachten Systeme zu koordinieren, wechselt das Incident-Response-Team auf eine separat betriebene Kommunikationsplattform.

Der Begriff Out-of-Band bedeutet dabei nicht zwingend, dass für jeden Dienst eine physisch getrennte Leitung vorhanden sein muss. Maßgeblich ist die ausreichende technische und organisatorische Unabhängigkeit gegenüber den Risiken, für die der Ersatzkanal vorgesehen ist.

In-Band und Out-of-Band im Vergleich

Kriterium

In-Band-Kommunikation

Out-of-Band-Kommunikation

Einsatz

Regulärer Geschäftsbetrieb

Störungen, Cybervorfälle, vertrauliche Krisenkommunikation

Infrastruktur

Primäre Unternehmenssysteme

Separater oder ausreichend unabhängiger Kommunikationsweg

Anmeldung

Häufig zentrales SSO oder Unternehmensverzeichnis

Vorbereitete unabhängige Authentifizierung

Verfügbarkeit

Abhängig von der normalen IT-Umgebung

Für ausgewählte Ausfallszenarien abgesichert

Benutzerkreis

Häufig alle Mitarbeiter

Vorab definierte Krisen- und Einsatzteams

Hauptziel

Produktive Zusammenarbeit

Sichere Koordination und Handlungsfähigkeit bei Vorfällen

Eine OOB-Plattform ersetzt die reguläre Kommunikation nicht zwangsläufig dauerhaft. Sie stellt einen vorbereiteten alternativen Kanal für Situationen bereit, in denen die normale Umgebung nicht mehr verwendet werden sollte.

Wann braucht ein Unternehmen Out-of-Band-Kommunikation?

Nicht jede IT-Störung rechtfertigt den Wechsel auf einen Notfallkanal. Bei bestimmten Ereignissen kann eine unabhängige Kommunikationsmöglichkeit jedoch entscheidend sein.

Ransomware und kompromittierte Unternehmenssysteme

Bei einem Ransomware-Angriff ist häufig unklar, welche Teile der Infrastruktur bereits betroffen sind.

Wenn Angreifer Zugriff auf E-Mail-Konten, Verzeichnisse oder interne Messenger erhalten haben, können sie möglicherweise die Kommunikation des Sicherheitsteams beobachten.

Ein unabhängiger OOB-Kanal ermöglicht es, Gegenmaßnahmen zu koordinieren, ohne vertrauliche Informationen automatisch über die möglicherweise kompromittierte Umgebung zu übertragen.

Ihre Nachrichten sind mit TrueConf geschützt!

Eine leistungsfähige selbst gehostete Videokonferenzlösung für bis zu 1.000 Nutzer, verfügbar auf Desktop-, Mobil- und Raumsystemen. Ihre vertraulichen Informationen werden durch 12 Sicherheitsstufen geschützt.

Ausfall von Microsoft 365 oder anderen Cloud-Diensten

Unternehmen verwenden häufig mehrere Dienste, die von derselben Cloud- oder Identitätsinfrastruktur abhängen.

Fällt diese gemeinsame Grundlage aus, können gleichzeitig E-Mail, Videokonferenzen und interne Chats betroffen sein.

Ein separates Kommunikationssystem mit eigener Anmeldung kann in einem solchen Szenario weiterhin verfügbar sein.

Dabei muss allerdings auch die Netzwerkverbindung unabhängig genug sein. Ein zweiter Cloud-Dienst hilft nicht, wenn sämtliche Mitarbeiter aufgrund eines lokalen Internetausfalls keinen externen Dienst erreichen können.

Kompromittierung von Active Directory oder SSO

Ein Unternehmen kann mehrere Messenger betreiben, die alle dieselbe Benutzeranmeldung verwenden.

Wenn der zentrale Identitätsanbieter nicht verfügbar oder nicht mehr vertrauenswürdig ist, können dadurch sämtliche Kommunikationsdienste gleichzeitig ausfallen.

Eine geeignete OOB-Umgebung sollte deshalb bereits vorbereitete alternative Zugangsdaten oder einen unabhängigen Identitätsdienst besitzen.

Kritische Infrastrukturen und Produktionsumgebungen

In industriellen Umgebungen müssen Verantwortliche auch während einer Netzwerkunterbrechung miteinander kommunizieren können.

Je nach Einsatzbereich können getrennte Kommunikationsserver, lokale Funknetze, Mobilfunk oder andere Übertragungswege sinnvoll sein.

Entscheidend ist, dass die Notfallkommunikation nicht von denselben Komponenten abhängt wie die beeinträchtigte Produktionsinfrastruktur.

Out-of-Band-Kommunikation: 6 Lösungen und Ansätze im Vergleich

Nicht jede Plattform deckt dieselben Anforderungen ab. Einige eignen sich besonders für die interne Zusammenarbeit während eines Sicherheitsvorfalls, andere als ergänzender Sprachkanal oder für kurzfristige Alarmierungen.

1. TrueConf Server: Separater Kommunikationsserver für Unternehmen

TrueConf

TrueConf Server ist eine selbst gehostete Plattform für Unternehmensmessaging, Sprach- und Videoanrufe sowie Videokonferenzen.

Die Software kann auf einer vom Unternehmen kontrollierten Infrastruktur betrieben werden. Dadurch lässt sich eine separate Kommunikationsumgebung aufbauen, die nicht unmittelbar vom primären Cloud-Messenger abhängig ist.

Wie kann TrueConf für OOB-Kommunikation eingesetzt werden?

Ein Unternehmen verwendet im Normalbetrieb beispielsweise Microsoft Teams. Zusätzlich betreibt es einen TrueConf Server in einer getrennten Infrastruktur für die Notfallkommunikation.

Bei einem Ausfall von Microsoft 365 kann das Krisenteam über TrueConf miteinander kommunizieren, sofern Server, Authentifizierung, Endgeräte und Netzwerkzugang weiterhin erreichbar sind.

Die Plattform ermöglicht unter anderem:

  • Einzel- und Gruppenchats.
  • Kommunikationskanäle für organisatorische Mitteilungen.
  • Sprach- und Videoanrufe.
  • Gruppenvideokonferenzen.
  • Dateiübertragung und Bildschirmfreigabe.
  • Verwaltung von Benutzerkonten und Berechtigungen.
  • Integration kompatibler SIP/H.323-Systeme.

Die Vollversion von TrueConf Server kann innerhalb eines privaten Unternehmensnetzes ohne Internetverbindung betrieben werden. Damit eignet sie sich auch für entsprechend vorbereitete isolierte Infrastrukturen.

Welche Abhängigkeiten sind kritisch?

Ein separat installierter TrueConf Server ist nicht automatisch eine vollständig unabhängige OOB-Umgebung.

Wenn die Notfallplattform weiterhin dieselbe Active-Directory-Instanz, denselben SSO-Dienst oder dieselben Administratorzugänge verwendet wie die primäre Infrastruktur, besteht ein gemeinsamer Ausfall- oder Kompromittierungsbereich.

Deshalb sollte die Organisation prüfen, ob für den Notfall eigenständige lokale Benutzerkonten, separate Verwaltungszugänge und alternative Netzwerkwege benötigt werden.

Auch Endgeräte und Serverstandort müssen berücksichtigt werden.

Geeignet für: Unternehmen, Behörden und Organisationen, die einen eigenen Kommunikationsserver als sekundäre Plattform für Krisen- und Incident-Response-Teams betreiben möchten.

Grenzen: Die notwendige Unabhängigkeit muss bei der Bereitstellung hergestellt werden. TrueConf Server Free benötigt zudem eine Verbindung zur Lizenzprüfung und ist nicht für einen dauerhaft isolierten Betrieb vorgesehen.

TrueConf Server Free ausprobieren!

  • 1.000 Online-Nutzer mit der Möglichkeit, zu chatten und 1:1-Videoanrufe zu führen.
  • 10 PRO-Nutzer mit der Möglichkeit, an Gruppenvideokonferenzen teilzunehmen.
  • Eine SIP/H.323/RTSP-Verbindung für die Zusammenarbeit mit Unternehmens-TK-Anlagen und SIP/H.323-Endpunkten.
  • Eine Gastverbindung, um einen nicht authentifizierten Nutzer per Link zu Ihren Meetings einzuladen.


Mehr erfahren

Inhalte in hoher Qualität teilen

2. Mattermost: Out-of-Band-Zusammenarbeit für Incident Response

Mattermost

Mattermost ist eine Plattform für sichere Teamkommunikation und Zusammenarbeit. Der Anbieter dokumentiert ausdrücklich Bereitstellungsmodelle für Out-of-Band Incident Response.

Eine separate Mattermost-Umgebung kann außerhalb der primären Unternehmensinfrastruktur betrieben und für Krisenstäbe, IT-Teams und Sicherheitsverantwortliche vorbereitet werden.

Wie funktioniert der OOB-Einsatz?

Die Organisation richtet eine eigenständige Mattermost-Instanz ein, bevor ein Vorfall eintritt.

Die beteiligten Personen erhalten vorbereitete Zugänge. Sicherheitsverantwortliche können darüber Vorfälle besprechen, Aufgaben koordinieren und Informationen austauschen.

Mattermost beschreibt entsprechende Architekturen für eigene Rechenzentren sowie verschiedene Cloud-Umgebungen.

Ein besonderer Schwerpunkt liegt auf der Verbindung von Kommunikation und operativen Incident-Response-Abläufen.

Was muss geprüft werden?

Auch bei Mattermost kommt es auf die tatsächlichen technischen Abhängigkeiten an.

Eine OOB-Instanz darf für die vorgesehenen Ausfallszenarien nicht ausschließlich von derselben Identitätsplattform oder Netzwerkumgebung abhängen wie das Primärsystem.

Darüber hinaus sollten Hosting, verfügbare Funktionen, Lizenzen und Zugriffsrichtlinien vorab geprüft werden.

Geeignet für: Sicherheitsteams, SOCs und größere Organisationen, die eine eigenständige Kommunikations- und Arbeitsumgebung für Sicherheitsvorfälle benötigen.

Grenzen: Die Installation allein gewährleistet keine Ausfallsicherheit. Identität, Zugriffe, Netzwerk und Betrieb müssen unabhängig geplant werden.

3. Element / Matrix: Dezentrale Kommunikation für Krisenteams

Element

Element ist ein Messenger auf Basis des offenen Matrix-Protokolls.

Matrix unterstützt die Kommunikation zwischen unabhängig betriebenen Servern. Element kann daher in Umgebungen eingesetzt werden, in denen Organisationen ihre Messaging-Infrastruktur selbst kontrollieren möchten.

Der Anbieter positioniert Element ausdrücklich auch für Out-of-Band-Kommunikation und Incident Response.

Wie funktioniert der OOB-Einsatz?

Ein Unternehmen kann eine Matrix-Umgebung auf separaten Servern bereitstellen und den Zugriff auf bestimmte Benutzergruppen beschränken.

Die Umgebung kann beispielsweise für Sicherheitsteams und Führungskräfte vorgesehen werden, die während eines Vorfalls vertraulich kommunizieren müssen.

Bei entsprechender Konfiguration können auch voneinander unabhängige Organisationen über föderierte Matrix-Server kommunizieren.

Element unterstützt verschlüsselte Unterhaltungen und verschiedene Bereitstellungsmodelle.

Was muss geprüft werden?

Die Föderation ist nicht automatisch für jeden OOB-Anwendungsfall sinnvoll.

Wenn bei einem Incident besonders vertrauliche Informationen ausgetauscht werden, muss kontrolliert werden, welche externen Server an Räumen beteiligt sind und wo Daten gespeichert werden.

Auch die Authentifizierung muss unabhängig von der gefährdeten Primärumgebung funktionieren.

Geeignet für: Organisationen, die offene Standards, kontrollierbare Server und gegebenenfalls die Zusammenarbeit zwischen mehreren unabhängigen Einrichtungen benötigen.

Grenzen: Der Betrieb einer eigenen Matrix-Infrastruktur und die sichere Konfiguration von Föderation, Berechtigungen und Datenaufbewahrung erfordern entsprechende Fachkenntnisse.

4. Rocket.Chat: Alternativer selbst gehosteter Team-Messenger

Rocket.Chat

Rocket.Chat ist eine Plattform für Messaging, Channels und Zusammenarbeit, die auf eigener Infrastruktur betrieben werden kann.

Für OOB-Szenarien kann eine separate Installation als Ausweichumgebung für bestimmte Teams dienen.

Wie funktioniert der OOB-Einsatz?

Ein Unternehmen betreibt Rocket.Chat zusätzlich zu seiner regulären Kommunikationsplattform.

Im Störungsfall wechseln berechtigte Mitarbeiter auf vorbereitete Channels, um technische Maßnahmen, interne Informationen und Entscheidungen zu koordinieren.

Der selbst gehostete Ansatz ermöglicht es, Server und Netzwerkzugriff getrennt vom primären Cloud-Dienst zu konfigurieren.

Was muss geprüft werden?

Ob Rocket.Chat für ein bestimmtes OOB-Szenario geeignet ist, hängt von der verwendeten Edition, den Anforderungen an die Netzwerkverbindung und den unterstützten Funktionen ab.

Für vollständig isolierte Umgebungen müssen die entsprechenden kommerziellen Optionen und Lizenzbedingungen geprüft werden.

Auch unabhängige Benutzerkonten und Administrationsrechte sind erforderlich, wenn die primäre Identitätsinfrastruktur als mögliches Angriffsziel betrachtet wird.

Geeignet für: Unternehmen, die einen separaten Messenger für Krisenkommunikation und technische Zusammenarbeit bereitstellen möchten.

Grenzen: Eine gewöhnliche zusätzliche Rocket.Chat-Installation erfüllt nicht automatisch alle Anforderungen einer unabhängigen Notfallplattform.

5. Signal: Verschlüsselte Kommunikation als alternativer Kanal

Signal

Signal ist ein Messenger mit standardmäßiger Ende-zu-Ende-Verschlüsselung für Nachrichten und Anrufe.

Die Anwendung kann als zusätzlicher Kommunikationsweg verwendet werden, wenn die reguläre Unternehmenskommunikation nicht erreichbar ist.

Wie funktioniert der OOB-Einsatz?

Ein kleines Incident-Response-Team kann vorab eine Signal-Gruppe einrichten.

Wenn die interne Messaging-Plattform ausfällt, können die Mitglieder über ihre Mobilgeräte weiterhin kommunizieren, sofern Internetverbindung, Geräte und Signal-Dienst verfügbar sind.

Dies kann insbesondere dann hilfreich sein, wenn der Angriff hauptsächlich die unternehmenseigene IT betrifft.

Was muss geprüft werden?

Signal ist kein dediziertes Unternehmenssystem für zentrale Notfallverwaltung.

Die Organisation muss festlegen, wer zur Gruppe gehört, wie Mitarbeiterwechsel berücksichtigt werden und welche Informationen über private oder geschäftliche Mobilgeräte ausgetauscht werden dürfen.

Außerdem darf eine externe Messenger-App nicht als vollständig unabhängiger Kommunikationsweg betrachtet werden, wenn dieselbe ausgefallene Internetverbindung benötigt wird.

Geeignet für: kleine Krisenteams, die einen schnell erreichbaren verschlüsselten Zusatzkanal benötigen.

Grenzen: Eingeschränkte zentrale Administration und Abhängigkeit von Endgeräten, Internetzugang und externem Dienst.

6. Telefonie, Mobilfunk und Satellitenkommunikation

 Telefonie, Mobilfunk und Satellitenkommunikation

Out-of-Band-Kommunikation muss nicht ausschließlich über Messenger erfolgen.

Telefonische Krisenkommunikation, unabhängige Mobilfunkverbindungen und satellitengestützte Systeme können eine wichtige Ergänzung bilden.

Insbesondere bei größeren Netzwerkstörungen kann ein alternativer Übertragungsweg entscheidender sein als die Wahl einer weiteren Chat-Anwendung.

Wie funktioniert der OOB-Einsatz?

Eine Organisation erstellt vorab eine Liste kritischer Kontaktpersonen mit alternativen Telefonnummern.

Für Standorte mit besonderen Verfügbarkeitsanforderungen können zusätzliche Mobilfunkanbieter oder geeignete Satellitenkommunikationssysteme vorgesehen werden.

Dadurch besteht die Möglichkeit, auch dann Kontakt zu halten, wenn die reguläre Unternehmensnetzverbindung nicht verfügbar ist.

Was muss geprüft werden?

Unabhängige Leitungen oder Anbieter sind nur dann hilfreich, wenn sie nicht denselben relevanten Ausfallpunkt besitzen.

Beispielsweise können mehrere Mobilfunkverträge eine gemeinsame regionale Störung nicht zwangsläufig überstehen.

Für besonders kritische Kommunikationswege sind deshalb Stromversorgung, Netzabdeckung, Geräteverfügbarkeit und regelmäßige Funktionstests wichtig.

Geeignet für: Krisenstäbe, kritische Infrastrukturen, verteilte Standorte und Organisationen mit Anforderungen an zusätzliche Netzunabhängigkeit.

Grenzen: Begrenzte Möglichkeiten für Team-Chats, Dateiaustausch und die strukturierte Dokumentation von Incident-Response-Abläufen.

Warum ein zweiter Messenger noch keine OOB-Lösung ist

Einer der häufigsten Planungsfehler besteht darin, lediglich eine zusätzliche Kommunikationsanwendung zu installieren.

Zwei voneinander unabhängige Programme können dieselben kritischen Komponenten verwenden.

Ein Unternehmen nutzt beispielsweise Microsoft Teams als primären Messenger und eine zweite Anwendung als Backup. Beide greifen jedoch auf denselben Unternehmens-SSO zu.

Wird dieser Identitätsdienst kompromittiert oder abgeschaltet, verlieren Mitarbeiter möglicherweise gleichzeitig den Zugang zu beiden Systemen.

Dasselbe Problem entsteht, wenn beide Kommunikationsplattformen ausschließlich über ein gemeinsames VPN erreichbar sind, das im Störungsfall ausfällt.

Fünf gemeinsame Abhängigkeiten

Abhängigkeit

Mögliche Folge

OOB-Maßnahme

Gemeinsamer Identitätsanbieter

Beide Systeme können nicht mehr authentifizieren

Unabhängige Notfallkonten

Gleiches Netzwerk oder VPN

Ausfall macht beide Plattformen unerreichbar

Alternativer Netzwerkzugang

Gleiche Cloud-Umgebung

Störung kann beide Systeme betreffen

Separater Hosting-Bereich oder Betreiber

Gemeinsame Administratorzugänge

Angreifer könnten beide Umgebungen kontrollieren

Getrennte privilegierte Konten

Dieselben kompromittierten Endgeräte

Vertrauliche Kommunikation bleibt gefährdet

Vorbereitete vertrauenswürdige Ersatzgeräte

Nicht jede Organisation benötigt in jedem Bereich eine vollständige physische Trennung.

Entscheidend ist, welche konkreten Ereignisse die OOB-Umgebung überstehen soll.

Eine Plattform für den Ausfall eines Cloud-Dienstes kann andere Anforderungen haben als eine Umgebung für die Koordination während einer vollständigen Kompromittierung der Unternehmensdomäne.

Out-of-Band-Kommunikation und Out-of-Band-Management

Beide Begriffe beruhen auf dem gleichen Prinzip: Ein alternativer Weg soll unabhängig von der normalen Betriebsinfrastruktur verfügbar bleiben.

Sie dienen jedoch unterschiedlichen Zwecken.

Out-of-Band-Kommunikation verbindet Menschen. IT-Teams, Krisenstäbe und Führungskräfte können damit Informationen austauschen und Entscheidungen treffen.

Out-of-Band-Management ermöglicht Administratoren den Zugriff auf technische Systeme über ein separates Verwaltungsnetz. Dazu gehören beispielsweise Router, Switches, Serverkonsolen und andere Infrastrukturkomponenten.

Merkmal

OOB-Kommunikation

OOB-Management

Ziel

Zusammenarbeit während eines Vorfalls

Zugriff und Wiederherstellung technischer Systeme

Benutzer

Krisenstab, IT, Security, Management

Netzwerk- und Systemadministratoren

Typische Technik

Messenger, Sprachdienste, Notfallkommunikation

Management-Ports, Konsolenserver, getrennte Netze

Hauptaufgabe

Entscheidungen und Koordination

Diagnose, Konfiguration und Wiederherstellung

Bei schweren IT-Vorfällen können beide Bereiche notwendig sein.

Administratoren benötigen technische Zugänge zur Wiederherstellung, während die beteiligten Personen unabhängig voneinander Informationen austauschen können müssen.

So richten Unternehmen sichere OOB-Kommunikation ein

Eine OOB-Umgebung sollte nicht erst während eines Angriffs installiert werden.

Wenn die Organisation bereits von einem Sicherheitsvorfall betroffen ist, können Administratorzugänge, Arbeitsstationen und interne Kommunikationswege nicht mehr vertrauenswürdig sein.

Ein vorbereiteter Plan ist deshalb entscheidend.

Schritt 1. Kritische Ausfallszenarien definieren

Zunächst sollte festgelegt werden, welche Ereignisse der alternative Kommunikationskanal überstehen muss.

Typische Beispiele sind ein Cloud-Ausfall, ein Ransomware-Angriff, die Kompromittierung des Identitätsanbieters oder eine Unterbrechung des Internetzugangs.

Die Risiken müssen möglichst konkret beschrieben werden.

Schritt 2. Gemeinsame Abhängigkeiten prüfen

Erstellen Sie eine Übersicht der benötigten Systeme.

Dazu gehören Hosting, Authentifizierung, Netzwerk, Endgeräte, Administratorzugänge und externe Dienste.

Prüfen Sie anschließend, welche dieser Komponenten auch vom primären Kommunikationssystem verwendet werden.

Je größer die Überschneidung, desto höher ist das Risiko eines gemeinsamen Ausfalls.

Schritt 3. Plattform und Übertragungswege auswählen

Die Wahl hängt davon ab, ob hauptsächlich Nachrichten, Sprachgespräche, Videokonferenzen oder strukturierte Incident-Response-Abläufe benötigt werden.

Für eine vollständig kontrollierte zweite Kommunikationsumgebung können selbst gehostete Plattformen wie TrueConf Server oder Mattermost geprüft werden.

Für bestimmte Teams können verschlüsselte externe Messenger oder zusätzliche Telefonieverbindungen eine sinnvolle Ergänzung sein.

Schritt 4. Zugriffe vor dem Vorfall vorbereiten

Alle erforderlichen Personen müssen rechtzeitig Zugang erhalten.

Dazu gehören nicht nur IT- und Sicherheitsteams, sondern gegebenenfalls auch Geschäftsführung, Datenschutz, Rechtsabteilung und externe Spezialisten.

Alternative Zugangsdaten und Kontaktinformationen müssen sicher verfügbar sein, ohne auf kompromittierte Unternehmenssysteme angewiesen zu sein.

Schritt 5. Regeln für vertrauliche Informationen festlegen

Im OOB-Kanal können besonders sensible Informationen ausgetauscht werden, etwa technische Angriffsdaten, Zugangsinformationen oder Entscheidungen zur Abschaltung von Systemen.

Es sollte deshalb vorab geklärt werden, welche Informationen geteilt werden dürfen und wer Zugriff auf bestimmte Unterhaltungen erhält.

Auch die Speicherung und spätere Übernahme der Incident-Dokumentation sind wichtig.

Schritt 6. Regelmäßig testen

Eine OOB-Plattform kann technisch funktionieren und trotzdem im Ernstfall unbrauchbar sein.

Beispielsweise kennen Mitarbeiter ihre Notfallzugangsdaten nicht mehr oder die vorbereiteten Geräte wurden seit Monaten nicht aktualisiert.

Testen Sie deshalb gezielt den Ausfall der primären Authentifizierung, der Kommunikationsplattform und gegebenenfalls des Netzwerks.

Ein erfolgreicher Test sollte zeigen, dass das Krisenteam die alternative Umgebung ohne Rückgriff auf das gestörte Primärsystem erreichen kann.

Beispiel: OOB-Kommunikation bei einem Ransomware-Angriff

Ein mittelständisches Unternehmen nutzt Microsoft 365, Active Directory und einen internen Messenger.

An einem Montagmorgen meldet das Sicherheitsteam verdächtige Anmeldungen. Gleichzeitig lassen sich mehrere Systeme nicht mehr erreichen.

Die IT vermutet, dass die Unternehmensdomäne kompromittiert wurde.

Ohne vorbereitete OOB-Kommunikation müsste das Team möglicherweise dieselben E-Mail-Konten oder Messenger verwenden, über die Angreifer bereits Zugriff erlangt haben könnten.

Mit vorbereiteter OOB-Umgebung kann das Unternehmen einen definierten Notfallprozess aktivieren.

Die Beteiligten wechseln auf eine separate Kommunikationsplattform mit unabhängigen Zugängen. Dort stimmen sie die Untersuchung, die Isolierung betroffener Systeme und die Kommunikation mit externen Fachleuten ab.

Wurde beispielsweise TrueConf Server als separate OOB-Komponente eingerichtet, kann das Incident-Team Chats und Videokonferenzen verwenden, solange Server, Zugang und Netzwerk vom Vorfall nicht betroffen sind.

Für den Fall eines umfassenden Netzwerkausfalls können zusätzliche Telefonverbindungen oder andere unabhängige Kommunikationswege erforderlich sein.

Das Beispiel zeigt: Die entscheidende Eigenschaft einer OOB-Lösung ist nicht eine bestimmte Softwarefunktion, sondern ihre Verfügbarkeit außerhalb des betroffenen Ausfallbereichs.

Checkliste: Ist Ihre OOB-Kommunikation wirklich unabhängig?

Prüffrage

Ziel

Kann sich das Krisenteam ohne das primäre SSO anmelden?

Unabhängige Authentifizierung

Ist die Plattform ohne den normalen Messenger erreichbar?

Getrennter Dienst

Funktioniert der Zugang bei einem Ausfall des Unternehmens-VPN?

Alternative Netzwerkverbindung

Sind Administratorzugänge getrennt?

Schutz vor gemeinsamer Kompromittierung

Sind alternative Endgeräte vorbereitet?

Zugriff bei kompromittierten Arbeitsstationen

Können externe Incident-Response-Partner teilnehmen?

Zusammenarbeit im Krisenfall

Sind Kontaktlisten außerhalb der Primärsysteme verfügbar?

Erreichbarkeit ohne Unternehmens-E-Mail

Gibt es Regeln für vertrauliche Daten und Aufzeichnungen?

Kontrollierte Informationsverarbeitung

Wurde ein realistischer Ausfall getestet?

Nachgewiesene Einsatzfähigkeit

Je nach Einsatzszenario können weitere Anforderungen notwendig sein, beispielsweise alternative Stromversorgung, zusätzliche Netzbetreiber oder ein getrenntes Verwaltungsnetz.

Häufig gestellte Fragen zur Out-of-Band-Kommunikation

Was bedeutet Out-of-Band-Kommunikation?

Out-of-Band-Kommunikation ist ein alternativer Kommunikationsweg, der bei einem Ausfall oder einer Kompromittierung der regulären Unternehmenssysteme genutzt wird. Ziel ist es, kritische Informationen und Entscheidungen weiterhin sicher austauschen zu können. Dazu können separate Messenger, Telefonverbindungen oder eigenständig betriebene Kommunikationsserver gehören.

Wann benötigt ein Unternehmen OOB-Kommunikation?

Out-of-Band-Kommunikation ist besonders bei Ransomware-Angriffen, kompromittierten Identitätsdiensten, Ausfällen von Cloud-Plattformen und größeren Netzwerkstörungen relevant. Unternehmen sollten eine alternative Kommunikationsumgebung vorbereiten, bevor ein entsprechender Vorfall eintritt.

Ist ein zweiter Messenger automatisch eine Out-of-Band-Lösung?

Nein. Zwei Messenger können denselben Identitätsanbieter, dieselben Administratorzugänge oder dieselbe Netzwerkinfrastruktur verwenden. Eine echte OOB-Lösung muss ausreichend unabhängig von den Komponenten sein, deren Ausfall oder Kompromittierung sie überstehen soll.

Kann TrueConf Server für Out-of-Band-Kommunikation eingesetzt werden?

Ja. TrueConf Server kann als separat betriebene Kommunikationsumgebung für Chats, Sprach- und Videoanrufe sowie Videokonferenzen eingesetzt werden. Entscheidend ist eine Architektur mit geeigneter Trennung von primärer Authentifizierung, Netzwerkinfrastruktur und Administration. Die Vollversion kann auch innerhalb isolierter Unternehmensnetze betrieben werden.

Was ist der Unterschied zwischen OOB-Kommunikation und OOB-Management?

OOB-Kommunikation stellt einen unabhängigen Kanal für die Zusammenarbeit von Menschen bereit. OOB-Management ermöglicht dagegen Administratoren, technische Systeme über separate Verwaltungsverbindungen zu erreichen. Bei größeren IT-Vorfällen können beide Maßnahmen notwendig sein.

Kann Out-of-Band-Kommunikation ohne Internet funktionieren?

Ja, sofern die verwendete Plattform und die Übertragungswege dafür ausgelegt sind. Ein lokal betriebener Kommunikationsserver kann innerhalb eines erreichbaren Unternehmensnetzes funktionieren. Für standortübergreifende Kommunikation bei einem umfassenden Netzausfall können jedoch zusätzliche unabhängige Verbindungen erforderlich sein.

Fazit: Out-of-Band-Kommunikation muss unabhängig funktionieren

Out-of-Band-Kommunikation stellt sicher, dass eine Organisation während eines Cyberangriffs, Cloud-Ausfalls oder einer größeren IT-Störung weiterhin handlungsfähig bleiben kann.

Plattformen wie TrueConf Server, Mattermost, Element und Rocket.Chat können als Basis einer separaten Kommunikationsumgebung dienen. Ergänzend kommen verschlüsselte Messenger sowie unabhängige Telefonie- und Netzwerkverbindungen infrage.

Eine zweite Anwendung allein genügt jedoch nicht. Entscheidend ist die Trennung kritischer Abhängigkeiten: Identität, Hosting, Netzwerkanbindung, Administratorrechte und Endgeräte.

Eine wirksame OOB-Lösung ist deshalb kein gewöhnliches Backup-Tool, sondern ein vorab getesteter Kommunikationsweg, der auch dann funktioniert, wenn das primäre System nicht mehr erreichbar oder vertrauenswürdig ist.

Über die Autorin
Olga Afonina ist Technologieautorin und Branchenexpertin mit Schwerpunkt auf Videokonferenzlösungen und Kollaborationssoftware. Bei TrueConf beschäftigt sie sich mit aktuellen Trends in Kollaborationstechnologien und vermittelt Unternehmen praktische Erkenntnisse für eine effektive Kommunikation am Arbeitsplatz. Auf Grundlage ihrer Erfahrung in Content-Entwicklung und Branchenrecherche verfasst Olga Artikel und Reviews, die Lesern helfen, die Vorteile professioneller Unternehmenskommunikation besser zu verstehen.
Mit Olga auf LinkedIn vernetzen

On-Premise-Videokonferenz: Lösungen, Architektur und Auswahlkriterien

Kurzüberblick: On-Premise-Videokonferenzen

Eine On-Premise-Videokonferenz läuft auf einer vom Unternehmen kontrollierten Infrastruktur statt in der Public Cloud eines Anbieters. Dadurch kann die Organisation selbst bestimmen, wo Benutzerkonten, Medienverkehr, Chats, Dateien, Aufzeichnungen und Administrationsdaten verarbeitet oder gespeichert werden.

Wichtig ist: On-Premise bedeutet nicht automatisch Offline-Betrieb. Manche lokal installierten Lösungen benötigen weiterhin externe Dienste. Für vollständig isolierte Netzwerke muss die Plattform ausdrücklich ohne permanente Internetverbindung arbeiten können.

On-Premise-Videokonferenzen sind besonders relevant, wenn Unternehmen:

  • Kommunikationsdaten innerhalb der eigenen Infrastruktur halten möchten,
  • Videokonferenzen auch ohne Internetzugang durchführen müssen,
  • vorhandene SIP- oder H.323-Raumsysteme weiterverwenden wollen,
  • LDAP oder Active Directory integrieren möchten,
  • Updates und Wartung selbst steuern müssen,
  • interne und externe Zugänge über die eigene Netzwerkarchitektur kontrollieren möchten.

Zu den wichtigsten Auswahlkriterien gehören daher nicht nur Videoqualität und Teilnehmerzahl, sondern auch autonomer Betrieb, Datenstandort, Netzwerkabhängigkeit, SIP/H.323-Unterstützung, Verzeichnisintegration, Skalierung, Gastzugang und Betriebsaufwand.

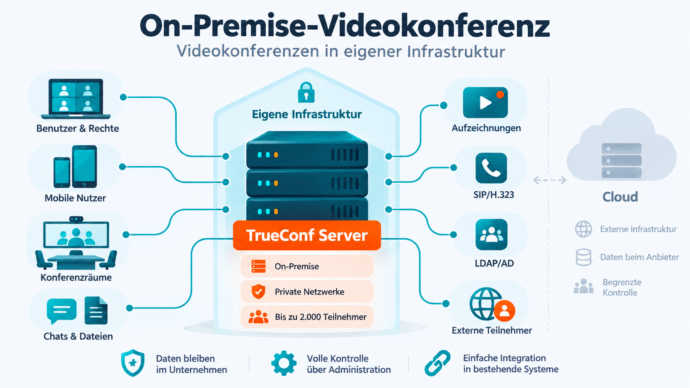
TrueConf Server deckt diese Anforderungen innerhalb einer selbst betriebenen Plattform ab: Die Lösung kann in privaten und isolierten Netzwerken ohne permanente Verbindung zu öffentlichen Cloud-Diensten arbeiten, unterstützt SIP und H.323, lässt sich mit LDAP/LDAPS verbinden und ermöglicht Videokonferenzen mit bis zu 2.000 Teilnehmern.

On-Premise-Videokonferenz

Was ist eine On-Premise-Videokonferenz?

Bei einer On-Premise-Videokonferenz wird die zentrale Kommunikationsplattform innerhalb einer vom Unternehmen kontrollierten Infrastruktur installiert. Dafür können physische Server oder virtuelle Maschinen im eigenen Rechenzentrum beziehungsweise in einer selbst verwalteten Umgebung verwendet werden.

Im Unterschied zu einer Public-Cloud-Lösung betreibt nicht der Videokonferenzanbieter die zentrale Plattform, sondern die Organisation selbst oder ein von ihr beauftragter Dienstleister.

Je nach Produkt können dadurch Benutzerverwaltung, Medienverkehr, Chats, Dateien, Aufzeichnungen und Administration innerhalb der eigenen Infrastruktur bleiben.

Entscheidend ist deshalb nicht nur die Frage, ob eine Lösung auf dem eigenen Server läuft, sondern welche Kommunikationskomponenten tatsächlich lokal betrieben werden und welche externen Dienste weiterhin benötigt werden.

Was bleibt bei einer On-Premise-Videokonferenz tatsächlich in der eigenen Infrastruktur?

„On-Premise“ beschreibt zunächst das Bereitstellungsmodell. Für die tatsächliche Kontrolle über die Kommunikation ist entscheidend, wo einzelne Komponenten verarbeitet oder gespeichert werden.

Benutzerkonten und Zugriffsrechte

Benutzer können lokal verwaltet oder über vorhandene Verzeichnisdienste wie LDAP beziehungsweise Active Directory eingebunden werden.

Dadurch lässt sich die Benutzerverwaltung in bestehende Unternehmensprozesse integrieren, anstatt ein separates Verzeichnis beim Videokonferenzanbieter zu führen.

Audio- und Videodatenströme

Der Medienverkehr ist der zentrale Bestandteil jeder Videokonferenz.

Bei einer vollständig lokalen Architektur werden Audio- und Videodaten über Komponenten innerhalb der kontrollierten Infrastruktur verarbeitet.

Gerade bei sensiblen Meetings sollte deshalb geprüft werden, ob Medienströme tatsächlich lokal bleiben oder teilweise über externe Infrastruktur geführt werden.

Chats und Dateien

Videokonferenzplattformen umfassen häufig auch Messaging und Dateiaustausch.

Unternehmen sollten daher nicht nur die Verarbeitung von Audio und Video prüfen, sondern auch klären, wo Chatnachrichten und übertragene Dateien gespeichert werden.

Aufzeichnungen

Konferenzaufzeichnungen können vertrauliche Gesprächsinhalte enthalten.

Bei einer On-Premise-Lösung kann die Organisation selbst festlegen, wo Aufzeichnungen gespeichert werden und welche Benutzer beziehungsweise Administratoren Zugriff darauf erhalten.

Administration

Auch die Verwaltung der Plattform selbst ist relevant.

Unternehmen sollten prüfen, ob Benutzer, Konferenzen, Servereinstellungen und Updates lokal administriert werden können oder ob weiterhin ein externes Anbieterportal erforderlich ist.

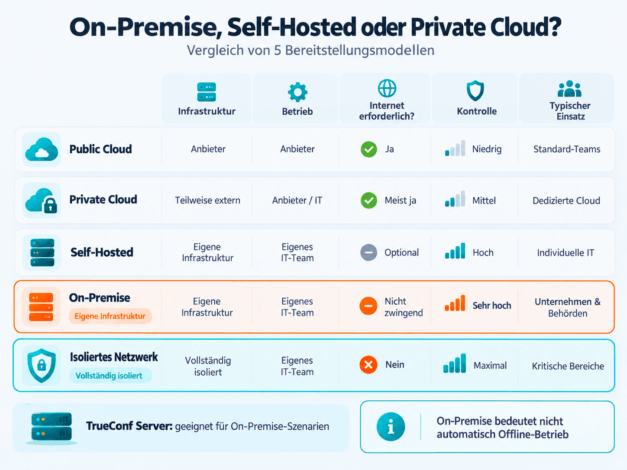
On-Premise, Self-Hosted oder Private Cloud: Was ist der Unterschied?

Die Begriffe werden häufig synonym verwendet, beschreiben jedoch unterschiedliche Aspekte des Betriebsmodells.

Modell

Infrastruktur

Betrieb

Internet erforderlich?

Public Cloud

Infrastruktur des Anbieters

Anbieter

in der Regel ja

Private Cloud

dedizierte Cloud-Umgebung

Unternehmen oder Dienstleister

meist ja

Self-Hosted

selbst gewählte Infrastruktur

Organisation

abhängig von der Lösung

On-Premise

eigene bzw. kontrollierte Infrastruktur

Organisation

abhängig von der Lösung

Isoliertes Netzwerk

vom Internet getrennte Infrastruktur

Organisation

nein

On-Premise bedeutet daher nicht automatisch Offline-Betrieb.

Eine Anwendung kann lokal installiert sein und trotzdem externe Dienste für Anmeldung, Lizenzierung, Medienverarbeitung oder andere Funktionen benötigen.

Wenn eine Organisation Videokonferenzen vollständig ohne Internetzugang betreiben möchte, muss die Plattform ausdrücklich für einen autonomen Betrieb ausgelegt sein.

On-Premise, Self-Hosted oder Private Cloud

Wann lohnt sich eine On-Premise-Videokonferenz?

Eine lokale Bereitstellung ist besonders relevant, wenn mindestens eine der folgenden Anforderungen besteht:

Anforderung

Warum On-Premise relevant ist

Daten sollen in kontrollierter Infrastruktur bleiben

Speicherort und Zugriffswege können selbst festgelegt werden

Kommunikation muss ohne Internet funktionieren

geeignete Plattformen können vollständig im lokalen Netzwerk arbeiten

SIP/H.323-Systeme sind bereits vorhanden

bestehende Raumtechnik kann weiterverwendet werden

LDAP oder Active Directory soll genutzt werden

Benutzerverwaltung lässt sich in vorhandene Prozesse integrieren

Updates sollen intern geplant werden

die IT-Abteilung bestimmt Wartungs- und Aktualisierungszeitpunkte

Kommunikation findet in geschlossenen Netzen statt

externe Cloud-Dienste können vermieden werden

Infrastruktur soll an eigene Anforderungen angepasst werden

Netzwerk, Server und Zugriffsmodelle bleiben unter eigener Kontrolle

Für kleinere Teams ohne besondere Infrastruktur-, Integrations- oder Datenanforderungen kann eine Public-Cloud-Lösung dagegen einfacher zu betreiben sein.

Kann eine On-Premise-Videokonferenz ohne Internet funktionieren?

Ja, sofern die verwendete Plattform für einen autonomen Betrieb ausgelegt ist.

Das ist jedoch keine automatische Eigenschaft jeder On-Premise-Lösung. Einige Produkte benötigen trotz lokaler Installation weiterhin Verbindungen zu externen Diensten.

TrueConf Server kann vollständig innerhalb eines privaten Netzwerks betrieben werden. Die Plattform benötigt für den laufenden Kommunikationsbetrieb keine permanente Verbindung zu öffentlichen Cloud-Diensten und kann dadurch auch in isolierten Netzwerkumgebungen eingesetzt werden.

Das ist besonders relevant für Organisationen, die ihre interne Kommunikation nicht von der Verfügbarkeit externer Cloud-Dienste abhängig machen möchten.

Ihre Nachrichten sind mit TrueConf geschützt!

Eine leistungsfähige selbst gehostete Videokonferenzlösung für bis zu 1.000 Nutzer, verfügbar auf Desktop-, Mobil- und Raumsystemen. Ihre vertraulichen Informationen werden durch 12 Sicherheitsstufen geschützt.

Können externe Teilnehmer an einer On-Premise-Videokonferenz teilnehmen?

Ja. On-Premise bedeutet nicht, dass Meetings ausschließlich innerhalb des lokalen Netzwerks stattfinden müssen.

Die Organisation entscheidet über die Netzwerkarchitektur und kann die Plattform beispielsweise:

  • ausschließlich innerhalb des LAN verfügbar machen,
  • kontrolliert für externe Teilnehmer erreichbar machen,
  • Gastzugänge für Kunden oder Partner bereitstellen,
  • interne und externe Kommunikationswege voneinander trennen.

Welche Variante geeignet ist, hängt vom Einsatzszenario ab.

Ein vollständig isoliertes Kommunikationssystem hat andere Anforderungen als eine Plattform, über die regelmäßig Kunden, Lieferanten oder externe Projektpartner an Videokonferenzen teilnehmen.

Welche Infrastruktur wird für On-Premise-Videokonferenzen benötigt?

Der Ressourcenbedarf hängt unter anderem von der Anzahl gleichzeitiger Benutzer, parallelen Meetings, Videoqualität und zusätzlichen Kommunikationsfunktionen ab.

Server

Die Plattform kann je nach Produkt auf einem physischen Server oder einer virtuellen Maschine betrieben werden.

Wichtig sind ausreichende CPU- und RAM-Ressourcen für die erwartete Anzahl gleichzeitiger Verbindungen.

TrueConf Server unterstützt beispielsweise Bereitstellungen auf Windows Server und Linux sowie auf physischer oder virtualisierter Infrastruktur.

Netzwerk

Videokonferenzen erzeugen kontinuierlichen Echtzeitverkehr.

Deshalb müssen Bandbreite, Routing, Firewalls und gegebenenfalls externe Erreichbarkeit bereits bei der Planung berücksichtigt werden.

Relevant ist insbesondere die Anzahl gleichzeitig aktiver Videoverbindungen.

Speicher

Wenn Meetings aufgezeichnet oder Dateien über die Plattform ausgetauscht werden, sollte zusätzlicher Speicher für diese Daten eingeplant werden.

Speicherbedarf und Aufbewahrungsdauer sollten vor dem produktiven Rollout definiert werden.

Benutzerverzeichnis

Bei größeren Installationen ist die Integration mit LDAP oder Active Directory sinnvoll, damit Benutzer nicht parallel in mehreren Systemen gepflegt werden müssen.

Monitoring, Backups und Updates

Mehr Kontrolle bedeutet auch mehr Verantwortung für den Betrieb.

Beim Eigenbetrieb muss festgelegt werden, wer Serverzustand, Datensicherung, Updates und Wiederherstellung überwacht.

On-Premise oder Cloud: Welche Videokonferenz passt besser?

Beide Modelle haben unterschiedliche Schwerpunkte.

Kriterium

On-Premise

Public Cloud

Infrastruktur

eigene bzw. kontrollierte Infrastruktur

Infrastruktur des Anbieters

Datenstandort

selbst bestimmbar

abhängig vom Anbieter

Internetabhängigkeit

abhängig von der Lösung; Offline-Betrieb möglich

normalerweise erforderlich

Updates

durch eigene IT planbar

durch Anbieter gesteuert

Benutzerverwaltung

lokale Integration möglich

abhängig von Anbieterfunktionen

SIP/H.323-Integration

produktabhängig, teilweise direkt integriert

produktabhängig

Anpassbarkeit

meist umfangreicher

stärker standardisiert

Betrieb

eigene IT oder Dienstleister

Anbieter

Skalierung

eigene Ressourcen müssen dimensioniert werden

Infrastruktur wird durch Anbieter bereitgestellt

Eine Cloud-Lösung reduziert den eigenen Betriebsaufwand und eignet sich daher für Organisationen, die möglichst schnell starten und wenig eigene Infrastruktur verwalten möchten.

On-Premise ist dagegen vor allem dann relevant, wenn Netzwerkarchitektur, Datenstandort, bestehende Systeme oder autonome Kommunikation zu den zentralen Auswahlkriterien gehören.

Welche Funktionen sollte eine On-Premise-Videokonferenzlösung bieten?

Bei der Auswahl reicht es nicht aus, nur Videobild, Tonqualität oder maximale Teilnehmerzahlen zu vergleichen.

Für Unternehmensumgebungen sind insbesondere folgende Kriterien relevant:

Autonomer Betrieb

Wenn Kommunikation auch ohne öffentlichen Internetzugang funktionieren soll, muss die Plattform diesen Betriebsmodus ausdrücklich unterstützen.

LDAP und Active Directory

Eine Verzeichnisintegration vereinfacht die Benutzerverwaltung und verhindert parallele Benutzerbestände.

SIP und H.323

Diese Protokolle sind relevant, wenn bereits Videokonferenzräume, Endpunkte, MCUs oder andere professionelle AV-Systeme vorhanden sind.

Gastzugang

Wenn externe Teilnehmer regelmäßig eingebunden werden, sollte sich deren Zugang getrennt von internen Benutzerkonten steuern lassen.

Browser-, Desktop- und mobile Clients

Die Plattform sollte unterschiedliche Arbeitsplatz- und Geräteszenarien unterstützen.

Aufzeichnung

Unternehmen sollten festlegen können, wo Aufzeichnungen gespeichert werden und wer darauf zugreifen darf.

Administration und Monitoring

Administratoren benötigen Werkzeuge für Benutzerverwaltung, Serverzustand, Konferenzkontrolle und Fehleranalyse.

Skalierung

Neben der Gesamtzahl registrierter Benutzer sollten vor allem die maximale Konferenzgröße und die Anzahl paralleler Meetings betrachtet werden.

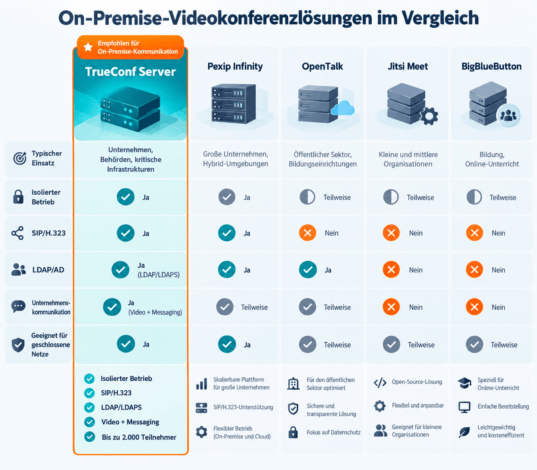
On-Premise-Videokonferenzlösungen im Vergleich

Für den Eigenbetrieb stehen sowohl kommerzielle Plattformen als auch Open-Source-Projekte zur Verfügung. Sie unterscheiden sich insbesondere bei autonomem Betrieb, Integration bestehender Videokonferenztechnik und technischem Betriebsaufwand.

Lösung

Typischer Einsatz

Isolierter Betrieb

SIP/H.323

Besonderheit

TrueConf Server

Unternehmenskommunikation und geschlossene Netze

Ja

Ja

Video, Messaging und vorhandene Raumtechnik in einer Plattform

Pexip Infinity

komplexe Enterprise-Videoinfrastruktur

Ja

Ja

Fokus auf Video-Interoperabilität

OpenTalk

souveräne und containerbasierte Infrastruktur

abhängig vom Deployment

abhängig von Architektur

Kubernetes und offene Schnittstellen

Jitsi Meet

selbst verwaltete Videokonferenzen

möglich

nicht der Schwerpunkt

Open Source

BigBlueButton

Unterricht und virtuelle Schulungen

möglich

nicht der Schwerpunkt

Funktionen für digitale Lernumgebungen

TrueConf Server

TrueConf Server kombiniert Videokonferenzen, Messaging und Dateiaustausch in einer selbst betriebenen Kommunikationsplattform.

Für On-Premise-Szenarien besonders relevant sind der autonome Betrieb ohne öffentliche Cloud, die Unterstützung von SIP und H.323 sowie die Integration mit LDAP/LDAPS.

Eine einzelne Videokonferenz kann bis zu 2.000 Teilnehmer umfassen.

Damit eignet sich TrueConf Server insbesondere für Organisationen, die Video, interne Kommunikation und vorhandene Konferenzraumtechnik innerhalb einer zentral verwalteten On-Premise-Umgebung zusammenführen möchten.

Pexip Infinity

Pexip ist auf große und heterogene Videoinfrastrukturen ausgerichtet.

Die Plattform unterstützt selbst gehostete Bereitstellungen und legt einen starken Schwerpunkt auf Interoperabilität zwischen unterschiedlichen Videokonferenzsystemen und Endpunkten.

OpenTalk

OpenTalk bietet eine On-Premise-Variante und richtet sich unter anderem an Organisationen, die containerbasierte und offen integrierbare Infrastrukturen einsetzen.

Kubernetes und offene Schnittstellen spielen bei der technischen Bereitstellung eine zentrale Rolle.

Jitsi Meet

Jitsi Meet ist eine Open-Source-Lösung, die auf eigener Infrastruktur installiert werden kann.

Sie bietet hohe technische Flexibilität, setzt für Betrieb, Skalierung, Monitoring und Wartung jedoch entsprechendes internes Know-how voraus.

BigBlueButton

BigBlueButton ist ebenfalls Open Source, wurde aber insbesondere für digitale Lern- und Schulungsumgebungen entwickelt.

Funktionen für virtuelle Klassenräume und Online-Unterricht stehen daher stärker im Mittelpunkt als klassische Unternehmenskommunikation.

On-Premise-Videokonferenzlösungen im Vergleich

TrueConf Server für On-Premise-Videokonferenzen

TrueConf Server ist darauf ausgelegt, Videokommunikation nicht als externen Cloud-Dienst, sondern als Bestandteil der eigenen IT-Infrastruktur zu betreiben.

Autonomer Betrieb in privaten und isolierten Netzwerken

TrueConf Server kann innerhalb eines privaten oder vollständig isolierten Netzwerks arbeiten.

Für laufende Videokonferenzen, Messaging und interne Kommunikation ist keine permanente Verbindung zu öffentlichen Cloud-Diensten erforderlich.

Damit kann die Plattform auch dort eingesetzt werden, wo Internetzugriff eingeschränkt oder nicht vorgesehen ist.

Vorhandene Videokonferenztechnik weiterverwenden

TrueConf Server unterstützt SIP und H.323 und kann dadurch vorhandene Videokonferenz-Endpunkte und Raumsysteme in die Kommunikationsumgebung einbinden.

LDAP/LDAPS ermöglicht zusätzlich die Integration in bestehende Unternehmensverzeichnisse.

Unternehmen können damit Teile ihrer vorhandenen Kommunikationsinfrastruktur weiterverwenden, anstatt für eine neue Plattform sämtliche Systeme parallel neu aufzubauen.

Video, Messaging und große Meetings in einer Plattform

Neben Videokonferenzen stehen persönliche und Gruppen-Chats sowie Dateiaustausch zur Verfügung.

Eine einzelne Videokonferenz kann bis zu 2.000 Teilnehmer verbinden.

Die Plattform kann auf Windows Server oder Linux sowie auf physischen und virtuellen Servern betrieben werden und lässt sich dadurch in unterschiedliche Rechenzentrumsumgebungen integrieren.

Typischer Einsatz: Unternehmenskommunikation mit Chats, Dateien, Audioanrufen und Videokonferenzen auf eigener Infrastruktur.

TrueConf Server Free ausprobieren!

  • 1.000 Online-Nutzer mit der Möglichkeit, zu chatten und 1:1-Videoanrufe zu führen.
  • 10 PRO-Nutzer mit der Möglichkeit, an Gruppenvideokonferenzen teilzunehmen.
  • Eine SIP/H.323/RTSP-Verbindung für die Zusammenarbeit mit Unternehmens-TK-Anlagen und SIP/H.323-Endpunkten.
  • Eine Gastverbindung, um einen nicht authentifizierten Nutzer per Link zu Ihren Meetings einzuladen.


Mehr erfahren

Inhalte in hoher Qualität teilen

Checkliste: So wählen Sie eine On-Premise-Videokonferenzlösung aus

Vor der Entscheidung sollten Unternehmen nicht nur einzelne Produktfunktionen, sondern die gesamte Betriebsarchitektur prüfen.

1. Muss die Plattform ohne Internet funktionieren?

Falls ja, sollte ein vollständig autonomer Betriebsmodus ausdrücklich unterstützt werden.

2. Welche Daten müssen innerhalb der eigenen Infrastruktur bleiben?

Prüfen Sie nicht nur Audio und Video, sondern auch Chats, Dateien, Aufzeichnungen und Administrationsdaten.

3. Müssen bestehende SIP- oder H.323-Systeme weiterverwendet werden?

Eine integrierte Unterstützung kann zusätzliche Gateways oder den Austausch vorhandener Raumtechnik vermeiden.

4. Soll LDAP oder Active Directory angebunden werden?

Dies reduziert insbesondere bei größeren Installationen den Aufwand für Benutzerverwaltung.

5. Müssen externe Teilnehmer zugreifen können?

Dann sollte bereits bei der Netzwerkplanung festgelegt werden, wie Gastzugänge kontrolliert bereitgestellt werden.

6. Wie viele Teilnehmer müssen gleichzeitig verbunden werden?

Berücksichtigen Sie sowohl die maximale Größe einer Konferenz als auch parallele Meetings.

7. Wer übernimmt Betrieb und Wartung?

Serverüberwachung, Updates, Backups und Wiederherstellung gehören beim Eigenbetrieb zur Betriebsplanung.

8. Welche vorhandenen Systeme sollen integriert werden?

Dazu können Videokonferenzräume, Telefonie, Verzeichnisdienste und andere interne Kommunikationssysteme gehören.

9. Muss die Plattform später über mehrere Standorte skalieren?

Anforderungen an verteilte Infrastrukturen sollten bereits bei der ursprünglichen Architektur berücksichtigt werden.

FAQ

Ist eine On-Premise-Videokonferenz automatisch DSGVO-konform?

Nein. Das Bereitstellungsmodell allein stellt keine DSGVO-Konformität sicher.

On-Premise kann Unternehmen mehr Kontrolle über Datenstandort, Zugriffsrechte und technische Infrastruktur geben. Die tatsächliche Konformität hängt jedoch von der gesamten technischen und organisatorischen Umsetzung ab.

Welche laufenden Kosten entstehen bei einer On-Premise-Videokonferenz?

Neben der Software können Kosten für Serverressourcen, Speicher, Netzwerk, Administration, Updates, Monitoring und Backups entstehen.

Der tatsächliche Aufwand hängt von Größe, Teilnehmerzahlen und Architektur der Installation ab.

Wie viele Videokonferenzen kann ein On-Premise-Server gleichzeitig verarbeiten?

Das hängt von der verwendeten Plattform, Serverleistung, Videoqualität und Anzahl aktiver Teilnehmer ab.

Für die Dimensionierung sollte deshalb nicht nur die Zahl registrierter Benutzer betrachtet werden, sondern vor allem die erwartete Anzahl gleichzeitiger Meetings und Medienverbindungen.

Über die Autorin
Olga Afonina ist Technologieautorin und Branchenexpertin mit Schwerpunkt auf Videokonferenzlösungen und Kollaborationssoftware. Bei TrueConf beschäftigt sie sich mit aktuellen Trends in Kollaborationstechnologien und vermittelt Unternehmen praktische Erkenntnisse für eine effektive Kommunikation am Arbeitsplatz. Auf Grundlage ihrer Erfahrung in Content-Entwicklung und Branchenrecherche verfasst Olga Artikel und Reviews, die Lesern helfen, die Vorteile professioneller Unternehmenskommunikation besser zu verstehen.
Mit Olga auf LinkedIn vernetzen