
Datenschutzkonforme Videokonferenz: 10 Lösungen im Vergleich 2026
Das Wichtigste auf einen Blick
Eine datenschutzkonforme Videokonferenz erfüllt die Anforderungen der Datenschutz-Grundverordnung (DSGVO) an die Verarbeitung personenbezogener Daten. Dafür reichen verschlüsselte Videoanrufe und ein Serverstandort in Deutschland allein nicht aus. Entscheidend sind die Rechtsgrundlage, die Verarbeitung von Inhalts- und Metadaten, Zugriffsrechte, Aufbewahrungsfristen sowie die beteiligten Dienstleister.
Welche Videokonferenzlösung eignet sich für welchen Datenschutzbedarf?
|
Datenschutzanforderung |
Plattformen zur Prüfung |
|---|---|
|
Eigene Server und Kontrolle über die Infrastruktur |
TrueConf Server, Jitsi Meet, BigBlueButton, Nextcloud Talk |
|
Deutsches oder europäisches Hosting |
OpenTalk, alfaview |
|
Ende-zu-Ende-Verschlüsselung der Konferenzinhalte |
Proton Meet sowie unterstützte E2EE-Konfigurationen anderer Plattformen |
|
Integration vorhandener SIP/H.323-Konferenzsysteme |
TrueConf Server, Pexip |
|
Cloud-Dienste mit zentraler Unternehmensverwaltung |
Microsoft Teams, Zoom |
|
Videokonferenzen für Bildungseinrichtungen |
BigBlueButton, Nextcloud Talk, OpenTalk |
Fünf Kriterien sind besonders wichtig:
- Datenverarbeitung: Welche Inhalte und Metadaten entstehen, wo werden sie verarbeitet und wer erhält Zugriff?
- Verschlüsselung: Transportverschlüsselung und Ende-zu-Ende-Verschlüsselung unterscheiden. E2EE schützt nicht automatisch sämtliche Metadaten.
- Hosting: Ein eigener Server ermöglicht mehr Kontrolle über die Infrastruktur, garantiert aber keine DSGVO-Konformität.
- Rechtliche Voraussetzungen: Rechtsgrundlage, Datenschutzhinweise, gegebenenfalls Auftragsverarbeitungsvertrag (AVV) und Drittlandübermittlungen prüfen.
- Aufzeichnungen und Zugriffe: Festlegen, wer Meetings betreten, aufzeichnen und gespeicherte Inhalte einsehen darf.
Für Organisationen mit eigener IT-Infrastruktur sind selbst gehostete Plattformen wie TrueConf Server eine Möglichkeit, Kommunikationsdaten innerhalb kontrollierter Netzwerke zu verarbeiten. Wer einen verwalteten Dienst bevorzugt, kann deutsche und europäische Anbieter oder Cloud-Plattformen mit geeigneten Datenschutzfunktionen prüfen. Die endgültige Auswahl muss auf einer dokumentierten Bewertung der konkreten Konfiguration beruhen.
Was bedeutet eine datenschutzkonforme Videokonferenz?
Bei jeder Videokonferenz werden personenbezogene Daten verarbeitet. Dazu gehören nicht nur die Stimme und das Kamerabild der Teilnehmer, sondern häufig auch Namen, E-Mail-Adressen, IP-Adressen, Geräteinformationen und technische Verbindungsdaten.
Zusätzliche Daten entstehen, wenn Teilnehmer Chat-Nachrichten schreiben, Dateien teilen, Besprechungen aufzeichnen oder automatische Transkriptionen aktivieren. Schon die Information, wann eine bestimmte Person mit anderen an einem Meeting teilgenommen hat, kann personenbezogen sein.
Eine Videokonferenz ist daher nicht allein deshalb datenschutzkonform, weil die Videoübertragung verschlüsselt erfolgt. Die DSGVO verlangt unter anderem eine geeignete Rechtsgrundlage, Transparenz, Datenminimierung und angemessene technische sowie organisatorische Schutzmaßnahmen.
|
DSGVO-Anforderung |
Bedeutung für Videokonferenzen |
|---|---|
|
Rechtsgrundlage |
Die Verarbeitung personenbezogener Daten muss rechtlich gerechtfertigt sein |
|
Transparenz |
Teilnehmer müssen über relevante Verarbeitungsvorgänge informiert werden |
|
Datenminimierung |
Es sollten nur erforderliche Daten verarbeitet werden |
|
Auftragsverarbeitung |
Bei entsprechenden Dienstleisterverhältnissen ist ein AVV nach Art. 28 DSGVO notwendig |
|
Technische Sicherheit |
Kommunikation, Systeme und gespeicherte Daten müssen angemessen geschützt werden |
|
Speicherbegrenzung |
Aufzeichnungen und personenbezogene Protokolle benötigen geeignete Aufbewahrungsregeln |
|
Drittlandübermittlung |
Übermittlungen außerhalb des EWR erfordern eine gesonderte rechtliche Prüfung |
Die Datenschutzkonferenz (DSK) hat eine Orientierungshilfe für Videokonferenzsysteme veröffentlicht. Sie betrachtet sowohl die rechtlichen Voraussetzungen als auch die technischen und organisatorischen Anforderungen. Eine ergänzende Checkliste hilft Unternehmen und öffentlichen Stellen bei der Bewertung.
Für die Auswahl einer Plattform sind deshalb nicht nur die beworbenen Sicherheitsfunktionen relevant. Ebenso wichtig ist, wie die Software tatsächlich betrieben wird.
10 Videokonferenzlösungen im Datenschutzvergleich
Die folgenden Plattformen verfolgen unterschiedliche Ansätze. Einige konzentrieren sich auf eigene Server und die Verwaltung der Infrastruktur, andere auf Ende-zu-Ende-Verschlüsselung oder kontrollierte Cloud-Dienste.
|
Plattform |
Hosting-Modell |
Datenschutzrelevante Eigenschaft |
Wichtigste Prüfung |
|---|---|---|---|
|
TrueConf Server |
Eigener Server, private Infrastruktur |
Kontrolle über Server, Benutzer und lokale Kommunikationswege |
Konferenzarchitektur, Verschlüsselung, externe Dienste |
|
Jitsi Meet |
Eigener Server oder externer Dienst |
Open Source, konfigurierbare Infrastruktur |
Hosting, Zusatzdienste, E2EE |
|
BigBlueButton |
Eigener Server oder Hosting-Anbieter |
Kontrolle über Unterrichts- und Sitzungsdaten |
Aufzeichnungen, Zugriffe, Löschfristen |
|
Nextcloud Talk |
Selbsthosting |
Integration von Chat, Videokonferenzen und Dateiverwaltung |
Medienserver, E2EE-Konfiguration, Protokolle |
|
OpenTalk |
Verwalteter Dienst oder eigene Infrastruktur |
Europäischer Anbieter, kontrollierbare Bereitstellung |
Hosting-Modell, Verträge, Metadaten |
|
alfaview |
Cloud-Dienst mit deutschem Hosting |
Datenverarbeitung in deutscher Infrastruktur |
Verbindungsdaten, Aufzeichnungen, AVV |
|
Pexip |
Eigene Infrastruktur oder verwaltete Dienste |
Kontrollierbare Konferenzarchitektur und Geräteintegration |
Verschlüsselungsgrenzen und Betriebsmodell |
|
Proton Meet |
Cloud |
Standardmäßige E2EE der Meeting-Inhalte |
Metadaten, Vertragsbedingungen und Administration |
|
Microsoft Teams |
Cloud |
Erweiterte Unternehmensrichtlinien und Sicherheitsverwaltung |
Datenflüsse, Lizenzen, Aufzeichnungen |
|
Zoom |
Cloud |
Meeting-Schutzfunktionen und optionale E2EE |
Datenregionen, Zusatzdienste, Aufbewahrung |
Diese Übersicht stellt keine rechtliche Zertifizierung dar. Sie zeigt, bei welchen technischen und organisatorischen Fragen die einzelnen Plattformen unterschiedliche Voraussetzungen bieten.
1. TrueConf Server: Videokonferenzen auf eigener Infrastruktur
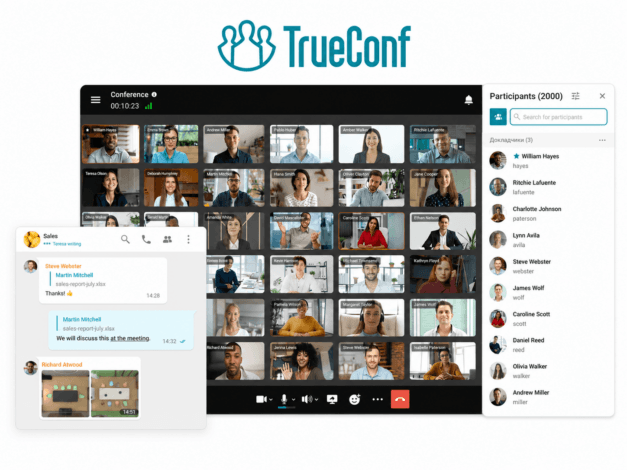
TrueConf Server ist eine selbst gehostete Plattform für Videokonferenzen, Unternehmensmessaging und Zusammenarbeit. Der Server wird innerhalb einer vom Unternehmen kontrollierten Infrastruktur betrieben und kann interne Kommunikationsdienste bereitstellen, ohne dass die eigentlichen Konferenzen über einen öffentlichen Cloud-Konferenzdienst laufen müssen.
Diese Architektur ist insbesondere für Organisationen interessant, die ihre Netzwerke, Benutzerkonten und Kommunikationssysteme selbst verwalten oder bereits über Videokonferenztechnik verfügen.
Hosting und Datenkontrolle
Die Organisation bestimmt, wo der TrueConf Server installiert wird und welche Netzwerke darauf zugreifen dürfen. Bei einer entsprechend vorbereiteten Installation können interne Konferenzen innerhalb des Unternehmensnetzes stattfinden.
Das ermöglicht beispielsweise den Einsatz in Behörden, Produktionsstandorten oder anderen Umgebungen, in denen bestimmte Kommunikationssysteme nicht direkt mit öffentlichen Cloud-Diensten verbunden werden sollen.
Dabei müssen die verwendete Edition und die Lizenzbedingungen berücksichtigt werden. Insbesondere darf die Möglichkeit eines vollständig isolierten Betriebs nicht automatisch auf jede kostenlose oder kommerzielle Lizenz übertragen werden.
Auch Verbindungen mit externen Teilnehmern, Gateways oder weiteren Diensten können zusätzliche Datenflüsse verursachen.
Verschlüsselung und Zugriffsschutz
TrueConf Server nutzt AES-256 für die Verschlüsselung von Mediendaten. Abhängig vom Kommunikationsprotokoll werden außerdem Sicherheitsmechanismen wie DTLS-SRTP für WebRTC, SRTP für SIP und H.235 für H.323 unterstützt.
Über LDAP und Active Directory lassen sich Benutzerkonten mit vorhandenen Verzeichnisdiensten verbinden. Administratoren können Zugriffsrechte und die Erreichbarkeit der Infrastruktur konfigurieren.
Wichtig: Die Verschlüsselung von Medien auf dem Übertragungsweg bedeutet nicht automatisch, dass jede Konferenz durchgehend Ende-zu-Ende-verschlüsselt ist. Bei serververmittelten Konferenzen muss geprüft werden, welche Komponenten Medien entschlüsseln oder verarbeiten können.
TrueConf Server Free ausprobieren!
- 1.000 Online-Nutzer mit der Möglichkeit, zu chatten und 1:1-Videoanrufe zu führen.
- 10 PRO-Nutzer mit der Möglichkeit, an Gruppenvideokonferenzen teilzunehmen.
- Eine SIP/H.323/RTSP-Verbindung für die Zusammenarbeit mit Unternehmens-TK-Anlagen und SIP/H.323-Endpunkten.
- Eine Gastverbindung, um einen nicht authentifizierten Nutzer per Link zu Ihren Meetings einzuladen.

Was muss für eine DSGVO-konforme Nutzung geprüft werden?
Entscheidend sind die konkreten Berechtigungen, die Speicherung von Aufzeichnungen und Chat-Dateien, die Protokollierung sowie mögliche externe Verbindungen.
Auch Betrieb und Wartung spielen eine wichtige Rolle: Sicherheitsupdates, Backups und administrative Zugriffe müssen geregelt sein.
Geeignet für: Unternehmen, Behörden und Organisationen mit eigener IT-Infrastruktur, kontrollierten Netzwerken oder vorhandenen SIP/H.323-Systemen.
Grenzen: Self-Hosting bedeutet zusätzliche Verantwortung. Die Organisation muss ihre Infrastruktur absichern und die Datenverarbeitung selbst dokumentieren.
2. Jitsi Meet: Open-Source-Videokonferenzen mit eigenem Hosting
Jitsi Meet ist eine Open-Source-Videokonferenzlösung, die über kompatible Browser und Anwendungen genutzt werden kann. Die Software lässt sich auf eigenen Servern betreiben oder über einen externen Dienst bereitstellen.
Für den Datenschutz ist diese Unterscheidung wesentlich. Die Nutzung einer öffentlichen Jitsi-Instanz und der Betrieb einer eigenen Installation unterliegen nicht zwangsläufig denselben Bedingungen.
Hosting und Datenkontrolle
Mit einem eigenen Jitsi-Server können Organisationen die Infrastruktur, Authentifizierung und technischen Einstellungen selbst verwalten.
Dabei sollten alle beteiligten Komponenten berücksichtigt werden. Neben dem eigentlichen Konferenzserver können beispielsweise TURN-Server, Authentifizierungsdienste oder externe Monitoring-Systeme zum Einsatz kommen.
Bei öffentlich betriebenen Instanzen gelten dagegen die Datenschutz- und Betriebsbedingungen des jeweiligen Anbieters.
Verschlüsselung und Zugriffsschutz
Jitsi verwendet verschlüsselte Medienübertragung, unter anderem über DTLS-SRTP. Bei Mehrparteienkonferenzen übernimmt die Jitsi Videobridge die Weiterleitung von Medienströmen.
Zusätzlich unterstützt Jitsi eine optionale Ende-zu-Ende-Verschlüsselung in geeigneten Konfigurationen. Die Verfügbarkeit hängt von den verwendeten Clients und Funktionen ab.
Insbesondere sollte nicht angenommen werden, dass E2EE automatisch sämtliche Chat-Inhalte, Metadaten und zusätzlichen Dienste gleichermaßen schützt.
Was muss geprüft werden?
Wichtig sind der tatsächliche Serverbetreiber, die Protokollierung, der Einsatz externer Komponenten und die Authentifizierung der Teilnehmer.
Wer Jitsi selbst hostet, muss darüber hinaus für die technische Absicherung und regelmäßige Aktualisierung sorgen.
Geeignet für: Organisationen mit eigener technischer Betreuung, die eine offene Videokonferenzsoftware einsetzen und ihre Infrastruktur selbst konfigurieren möchten.
Grenzen: Die Datenschutzqualität hängt stark von Installation und Betrieb ab. Open Source allein ist kein Nachweis für DSGVO-Konformität.
3. BigBlueButton: Datenschutzorientierte Videokonferenzen für Bildungseinrichtungen
BigBlueButton ist eine Open-Source-Plattform für digitalen Unterricht, Schulungen und virtuelle Klassenzimmer. Neben Audio- und Videokonferenzen bietet sie Whiteboards, Präsentationen und Gruppenräume.
Für Bildungseinrichtungen sind diese Funktionen praktisch, bringen aber auch besondere Anforderungen an den Datenschutz mit sich.
Hosting und Datenkontrolle
BigBlueButton kann auf eigener Infrastruktur oder über einen Hosting-Anbieter betrieben werden.
Bei Self-Hosting entscheidet die Einrichtung über die Serverumgebung und die Konfiguration der Datenaufbewahrung. Bei externem Hosting müssen die eingesetzten Dienstleister und die entsprechenden vertraglichen Voraussetzungen geprüft werden.
Besonders bei Minderjährigen ist wichtig, welche Daten bei der Anmeldung, Teilnahme und Nutzung der Unterrichtsfunktionen entstehen.
Verschlüsselung und Zugriffsschutz
Die Plattform verwendet verschlüsselte Kommunikationswege. Die genaue Medienverarbeitung hängt von der eingesetzten Architektur ab.
Neben der technischen Verschlüsselung sind die Rechte von Lehrkräften, Lernenden und Administratoren entscheidend. Sie bestimmen beispielsweise, wer virtuelle Räume betreten, Inhalte teilen oder Aufzeichnungen erstellen darf.
Was muss geprüft werden?
Unterrichtsaufzeichnungen verdienen besondere Aufmerksamkeit. Sie können personenbezogene Inhalte dauerhaft verfügbar machen, obwohl diese ursprünglich nur für eine Live-Unterrichtsstunde benötigt wurden.
Die Einrichtung muss daher klären, auf welcher Rechtsgrundlage aufgezeichnet wird, wer Zugriff erhält und wann die Dateien gelöscht werden.
Geeignet für: Schulen, Hochschulen und Weiterbildungseinrichtungen, die eigene virtuelle Unterrichtsräume betreiben möchten.
Grenzen: Die Verwaltung der Infrastruktur und die Kontrolle gespeicherter Lern- und Konferenzdaten erfordern organisatorische und technische Ressourcen.
4. Nextcloud Talk: Videokonferenzen innerhalb der eigenen Kollaborationsplattform
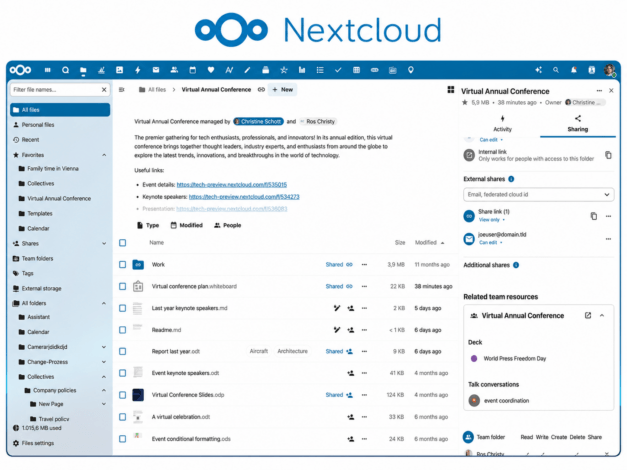
Nextcloud Talk verbindet Chats, Audio- und Videokonferenzen mit der Nextcloud-Umgebung für Dateiablage und Zusammenarbeit.
Die Plattform ist besonders interessant, wenn eine Organisation bereits Nextcloud einsetzt und ihre Kommunikation nicht auf einen zusätzlichen öffentlichen Dienst verteilen möchte.
Hosting und Datenkontrolle
Nextcloud Talk kann innerhalb einer selbst betriebenen Nextcloud-Infrastruktur genutzt werden. Benutzerkonten, Zugriffsrechte und gespeicherte Inhalte lassen sich dadurch mit bestehenden Diensten verbinden.
Bei größeren Konferenzen können zusätzliche Komponenten für die Medienübertragung erforderlich sein. TURN-Server und die verwendete Backend-Infrastruktur gehören deshalb ebenfalls zur Datenschutzprüfung.
Ein eigener Nextcloud-Server bedeutet nicht automatisch, dass jeder Medienweg ausschließlich über diesen Server führt.
Verschlüsselung und Zugriffsschutz
Nextcloud Talk verwendet verschlüsselte Übertragungen und unterstützt Ende-zu-Ende-Verschlüsselung für geeignete Anrufszenarien.
Die tatsächliche Unterstützung muss für die verwendeten Clients, Funktionen und die konkrete Serverkonfiguration geprüft werden.
Für Organisationen mit vorhandener Nextcloud-Verwaltung können die gemeinsamen Benutzer- und Berechtigungskonzepte ein Vorteil sein.
Was muss geprüft werden?
Besonders wichtig sind die eingesetzten Medienserver, die Speicherung von Nachrichten und Dateien sowie die Zugriffsrechte.
Auch hier gilt: Ende-zu-Ende-Verschlüsselung sollte nicht ohne Prüfung auf sämtliche Funktionen und Datenarten übertragen werden.
Geeignet für: Unternehmen und Einrichtungen, die Nextcloud bereits als zentrale Plattform für Dateien und Zusammenarbeit verwenden.
Grenzen: Die Qualität größerer Videokonferenzen hängt von der Infrastruktur ab. Zusätzliche Komponenten können den Administrationsaufwand erhöhen.
5. OpenTalk: Europäische Videokonferenzen mit kontrollierbarem Hosting
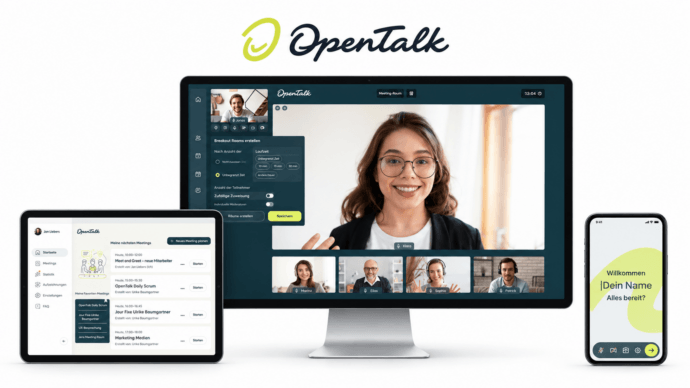
OpenTalk ist eine Videokonferenzplattform mit Schwerpunkt auf Datenschutz, offenen Technologien und kontrollierbaren Betriebsmodellen.
Für Unternehmen und öffentliche Einrichtungen kann insbesondere die Möglichkeit interessant sein, den Dienst bei einem europäischen Anbieter oder innerhalb einer eigenen Infrastruktur zu betreiben.
Hosting und Datenkontrolle
Abhängig vom Angebot stehen unterschiedliche Bereitstellungsmodelle zur Verfügung.
Beim verwalteten Dienst übernimmt der Anbieter Aufgaben wie Betrieb und Wartung. Bei einer eigenen Bereitstellung kann die Organisation stärkeren Einfluss auf die Infrastruktur nehmen.
Für die rechtliche Bewertung muss feststehen, welche Rechenzentren und Unterauftragnehmer tatsächlich beteiligt sind.
Verschlüsselung und Zugriffsschutz
OpenTalk bietet Funktionen zur Absicherung von Videokonferenzen und zur Steuerung der Teilnehmerzugriffe.
Die konkreten Eigenschaften der Medienverschlüsselung und mögliche E2EE-Funktionen sollten anhand der tatsächlich eingesetzten Version geprüft werden.
Es wäre nicht ausreichend, allein aus der Herkunft des Anbieters auf einen bestimmten Verschlüsselungsstandard oder eine automatische DSGVO-Konformität zu schließen.
Was muss geprüft werden?
Neben den vertraglichen Bedingungen sind insbesondere die Verarbeitung von Metadaten, die Speicherung von Konferenzinhalten und die verfügbaren Administrationsfunktionen relevant.
Geeignet für: Unternehmen, öffentliche Einrichtungen und andere Organisationen, die einen europäischen Dienstleister oder ein kontrolliertes Hosting-Modell bevorzugen.
Grenzen: Entscheidend ist das konkrete Betriebsmodell. Europäisches Hosting allein beantwortet nicht sämtliche datenschutzrechtlichen Fragen.
6. alfaview: Verwaltete Videokonferenzen mit deutschem Hosting
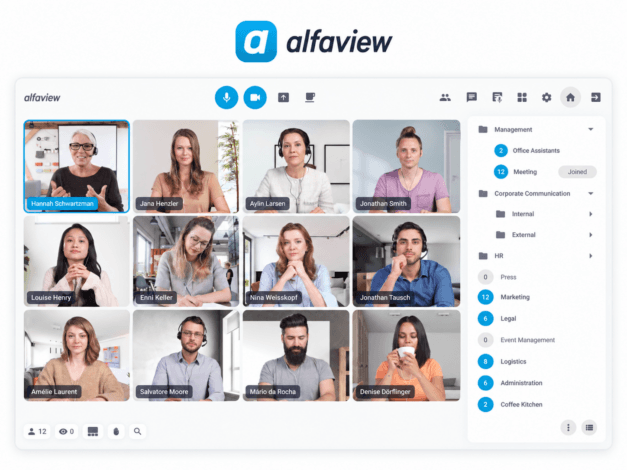
alfaview ist eine Videokonferenzplattform eines deutschen Anbieters. Der Dienst richtet sich unter anderem an Unternehmen, Bildungseinrichtungen und Organisationen, die größere Online-Besprechungen durchführen.
Ein wichtiger Unterschied zu selbst gehosteten Lösungen besteht darin, dass die Infrastruktur vom Anbieter betrieben wird.
Hosting und Datenkontrolle
alfaview setzt auf Rechenzentrumsinfrastruktur in Deutschland.
Der Anbieter beschreibt eine Datenverarbeitung, bei der die Inhalte laufender Videokonferenzen nicht grundsätzlich dauerhaft gespeichert werden. Für die konkrete Nutzung müssen jedoch die aktuellen Datenschutzbedingungen sowie die eingesetzten Funktionen berücksichtigt werden.
Auch ohne standardmäßige Aufzeichnung können personenbezogene Daten entstehen, etwa durch Benutzerkonten, Verbindungsprotokolle oder Supportprozesse.
Verschlüsselung und Zugriffsschutz
alfaview bietet verschlüsselte Übertragung und verschiedene Möglichkeiten zur Verwaltung von Meetings.
Dabei sollte zwischen der Verschlüsselung während der Übertragung und einer möglichen Ende-zu-Ende-Verschlüsselung unterschieden werden. Beide schützen gegen unterschiedliche Risiken.
Was muss geprüft werden?
Wichtig sind die Dauer der Speicherung technischer Daten, die Verarbeitung von Teilnehmerinformationen, die vertraglichen Bedingungen und die Rechte von Administratoren.
Wenn zusätzliche Funktionen wie Aufzeichnungen genutzt werden, muss ihre Datenverarbeitung gesondert bewertet werden.
Geeignet für: Unternehmen und Bildungseinrichtungen, die einen verwalteten Dienst mit deutschem Hosting suchen und keinen eigenen Konferenzserver betreiben möchten.
Grenzen: Die Organisation muss sich auf die vertraglich und technisch zugesicherten Bedingungen des Dienstleisters stützen.
7. Pexip: Kontrollierte Videokonferenzen mit vorhandenen Konferenzgeräten
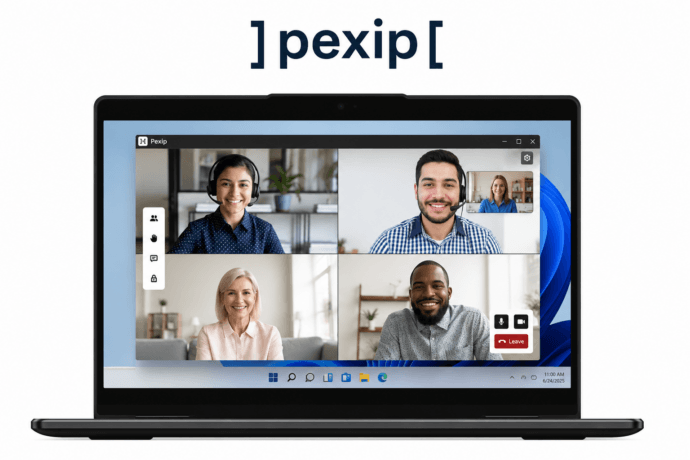
Pexip bietet Videokonferenzlösungen für größere Organisationen, die eigene Infrastruktur, vorhandene Konferenzgeräte und unterschiedliche Kommunikationssysteme miteinander verbinden möchten.
Im Unternehmensumfeld ist besonders die Unterstützung kontrollierter Bereitstellungsmodelle relevant.
Hosting und Datenkontrolle
Mit entsprechenden Pexip-Produkten kann eine Organisation Konferenzdienste innerhalb ihrer eigenen Infrastruktur betreiben.
Dadurch lassen sich die Netzwerkanbindung und bestimmte Datenflüsse selbst konfigurieren. Pexip bietet daneben auch verwaltete Dienste, deren Datenschutzbedingungen separat betrachtet werden müssen.
Verschlüsselung und Zugriffsschutz
Pexip unterstützt verschiedene Verschlüsselungsmechanismen und Kommunikationsprotokolle, darunter TLS, SRTP und H.235 in geeigneten Szenarien.
Die Verwendung unterschiedlicher Endgeräte kann jedoch zu verschiedenen Sicherheitsniveaus innerhalb einer Konferenz führen.
Insbesondere bei SIP/H.323-Integrationen sollte geprüft werden, welche Verbindung durchgehend geschützt ist und an welchen Stellen Medien verarbeitet werden.
Was muss geprüft werden?
Neben dem Serverstandort sind die tatsächlichen Kommunikationswege zwischen Geräten, Gateways und Konferenzknoten relevant.
Auch Diagnosefunktionen und externe Verwaltungsdienste gehören zur technischen Bewertung.
Geeignet für: große Unternehmen, öffentliche Stellen und Organisationen mit vorhandenen Videokonferenzsystemen.
Grenzen: Die Einbindung verschiedener Systeme erhöht die Komplexität der Sicherheits- und Datenschutzprüfung.
8. Proton Meet: Ende-zu-Ende-verschlüsselte Videokonferenzen
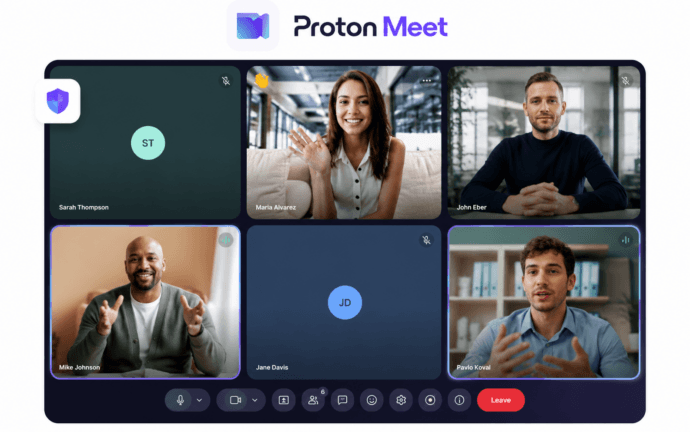
Proton Meet ist ein cloudbasierter Videokonferenzdienst, bei dem der Schutz vertraulicher Kommunikationsinhalte eine zentrale Rolle spielt.
Anders als bei Plattformen, die E2EE nur als zusätzliche Option anbieten, basiert Proton Meet standardmäßig auf Ende-zu-Ende-Verschlüsselung.
Hosting und Datenkontrolle
Proton betreibt die zentrale Dienstinfrastruktur. Unternehmen müssen keine eigenen Konferenzserver installieren.
Der Anbieter beschreibt eine Architektur, in der die eigentlichen Kommunikationsinhalte auf den Geräten der Teilnehmer verschlüsselt werden, bevor sie über die Server übertragen werden.
Damit können die Server die geschützten Inhalte nicht entschlüsseln.
Verschlüsselung und Zugriffsschutz
Proton Meet verwendet Messaging Layer Security (MLS), einen Standard für verschlüsselte Gruppenkommunikation.
Audio, Video, Bildschirmfreigaben und Chat-Inhalte werden auf den Endgeräten verschlüsselt. Auch die Schlüsselverwaltung ist darauf ausgerichtet, dass nur berechtigte Teilnehmer auf diese Inhalte zugreifen können.
Das reduziert das Risiko, dass der Hosting-Anbieter Konferenzinhalte einsehen kann.
Was muss geprüft werden?
E2EE schützt nicht automatisch jede personenbezogene Information, die bei der Nutzung eines Dienstes entsteht.
Kontodaten, Verbindungsinformationen, technische Ereignisse sowie organisatorische Anforderungen müssen weiterhin betrachtet werden.
Proton beschreibt eine datensparsame Verarbeitung von Meeting-Metadaten und die zeitlich begrenzte Speicherung bestimmter technischer Protokolle. Für Unternehmen bleiben daher die jeweiligen Vertragsbedingungen und Verwaltungsfunktionen relevant.
Geeignet für: Organisationen und Fachkräfte, die vertrauliche Videokonferenzen durchführen möchten, ohne eine eigene Serverinfrastruktur aufzubauen.
Grenzen: Die Infrastruktur wird vom Anbieter betrieben. Zudem sind E2EE und eine umfassende Unternehmensadministration unterschiedliche Anforderungen, die separat bewertet werden müssen.
9. Microsoft Teams: Datenschutz innerhalb einer verwalteten Cloud-Plattform
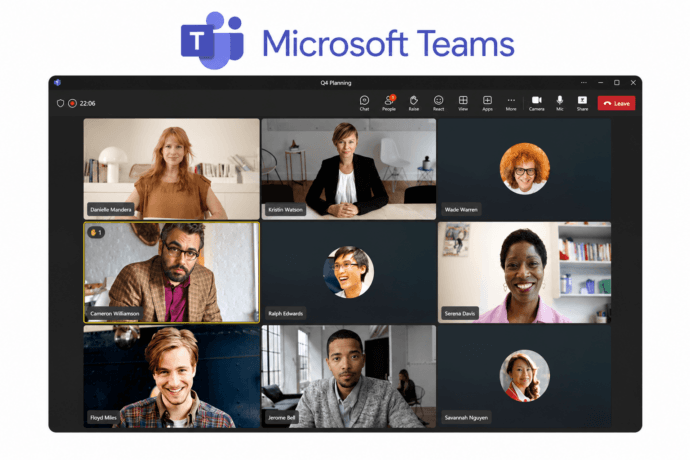
Microsoft Teams kombiniert Videokonferenzen, Messaging und Zusammenarbeit innerhalb von Microsoft 365.
Für Unternehmen mit bestehenden Microsoft-Konten kann die Integration in zentrale Identitäts- und Sicherheitsrichtlinien ein wichtiger Vorteil sein.
Hosting und Datenkontrolle
Teams nutzt die Cloud-Infrastruktur von Microsoft.
Für die datenschutzrechtliche Prüfung müssen Unternehmen die angebotenen Vertragsbedingungen, Datenregionen, Unterauftragnehmer und Verarbeitungszwecke untersuchen.
Eine vereinbarte Datenregion sollte dabei nicht automatisch mit der Aussage gleichgesetzt werden, dass sämtliche technischen Daten ausschließlich innerhalb dieser Region verarbeitet werden.
Verschlüsselung und Zugriffsschutz
Teams bietet verschlüsselte Kommunikation und verschiedene Funktionen zur Steuerung vertraulicher Besprechungen.
Dazu gehören beispielsweise Warteräume, Teilnehmerrechte, eingeschränkte Bildschirmfreigaben und administrative Richtlinien.
Für ausgewählte Meetings kann E2EE aktiviert werden. Dafür ist eine geeignete Teams-Premium-Lizenz erforderlich. Außerdem sind die unterstützten Endgeräte und Funktionen zu beachten.
Bei aktivierter E2EE stehen bestimmte Möglichkeiten wie serverseitige Aufzeichnung und Transkription nicht zur Verfügung.
Was muss geprüft werden?
Neben den vertraglichen Bedingungen sind die gewählten Lizenzen, der Zugriff externer Gäste, die Speicherung von Aufzeichnungen und die Nutzung zusätzlicher KI-Funktionen relevant.
Geeignet für: Unternehmen, die Microsoft 365 bereits einsetzen und ihre Videokonferenzen in eine bestehende Sicherheits- und Benutzerverwaltung integrieren möchten.
Grenzen: Unterschiedliche Dienste, Lizenzen und Einstellungen können die Datenschutzprüfung komplex machen.
10. Zoom: Datenschutz bei Meetings mit externen Teilnehmern
Zoom ist ein cloudbasierter Videokonferenzdienst, der für interne Besprechungen, Veranstaltungen und Meetings mit externen Gästen eingesetzt wird.
Die Plattform bietet zahlreiche Funktionen zur Organisation und Absicherung von Konferenzen.
Hosting und Datenkontrolle
Die Konferenzinfrastruktur wird durch Zoom und die beteiligten Dienste bereitgestellt.
Für Unternehmen ist relevant, welche Datenregionen konfiguriert werden können und welche weiteren Verarbeitungsvorgänge unabhängig von diesen Einstellungen stattfinden.
Insbesondere die Speicherung von Aufzeichnungen, technische Protokolle und zusätzliche Dienste sind zu berücksichtigen.
Verschlüsselung und Zugriffsschutz
Zoom bietet Sicherheitsfunktionen wie Meeting-Kenncodes, Warteräume, Authentifizierungsregeln und Berechtigungen für die Bildschirmfreigabe.
Für unterstützte Meetings ist optionale E2EE verfügbar. Bei ihrer Verwendung können einzelne Funktionen eingeschränkt sein.
Vor dem Einsatz in einer Organisation muss deshalb geprüft werden, ob die benötigten Clients und Besprechungsfunktionen damit kompatibel sind.
Was muss geprüft werden?
Wichtig sind Auftragsverarbeitungsverträge, mögliche Drittlandtransfers, Datenaufbewahrung und der Einsatz von Aufzeichnungs- oder KI-Funktionen.
Geeignet für: Unternehmen, die regelmäßig mit externen Gästen kommunizieren und einen verwalteten Videokonferenzdienst benötigen.
Grenzen: Die datenschutzgerechte Nutzung hängt von Vertragsbedingungen, Einstellungen und konkreten Verarbeitungsvorgängen ab.
Transportverschlüsselung, E2EE und Serverstandort: Was ist der Unterschied?
Drei Begriffe werden in der Diskussion über datenschutzkonforme Videokonferenzen häufig vermischt.
Transportverschlüsselung schützt Informationen während der Übertragung zwischen Systemkomponenten. Sie verhindert jedoch nicht grundsätzlich, dass berechtigte Server Daten zur Verarbeitung entschlüsseln.
Ende-zu-Ende-Verschlüsselung schützt Kommunikationsinhalte so, dass sie grundsätzlich nur auf den Endgeräten berechtigter Teilnehmer entschlüsselt werden können. Sie deckt allerdings nicht automatisch sämtliche Metadaten, Benutzerkonten oder zusätzliche Dienste ab.
Serverstandort beschreibt den geografischen Ort der Verarbeitung. Er beantwortet nicht allein die Frage, wer Zugriff auf personenbezogene Daten hat.
|
Maßnahme |
Was sie ermöglicht |
Was sie nicht garantiert |
|---|---|---|
|
Transportverschlüsselung |
Geschützte Datenübertragung |
Kein Zugriff durch alle beteiligten Server |
|
E2EE |
Schutz der Konferenzinhalte zwischen Endpunkten |
Vollständigen Schutz aller Metadaten |
|
Server in Deutschland |
Bestimmten geografischen Verarbeitungsstandort |
Automatische DSGVO-Konformität |
|
Eigener Server |
Direkte Kontrolle der Infrastruktur |
Sichere Konfiguration und rechtmäßige Verarbeitung |
|
Auftragsverarbeitungsvertrag |
Vertragliche Regelung der Auftragsverarbeitung |
Automatisch ausreichende technische Sicherheit |
Besonders wichtig wird die Unterscheidung bei Besprechungen mit hohen Vertraulichkeitsanforderungen.
Ein Unternehmen kann beispielsweise einen eigenen Server bevorzugen, weil es die Infrastruktur kontrollieren möchte. Eine andere Organisation legt mehr Wert darauf, dass der Anbieter den Inhalt einer Besprechung technisch nicht entschlüsseln kann.
Beide Anforderungen sind legitim, führen aber nicht zwangsläufig zur gleichen Produktauswahl.
Ihre Nachrichten sind mit TrueConf geschützt!
Eine leistungsfähige selbst gehostete Videokonferenzlösung für bis zu 1.000 Nutzer, verfügbar auf Desktop-, Mobil- und Raumsystemen. Ihre vertraulichen Informationen werden durch 12 Sicherheitsstufen geschützt.
Welche Videokonferenz passt zu welchem Datenschutzszenario?
Die passende Lösung hängt davon ab, welche Risiken eine Organisation tatsächlich reduzieren muss.
|
Szenario |
Plattformen zur Prüfung |
Wichtigster Grund |
|---|---|---|
|
Interne Kommunikation in kontrollierten Netzen |
TrueConf Server, Jitsi Meet, Pexip |
Netzwerk- und Infrastrukturkontrolle |
|
Digitale Unterrichtsräume |
BigBlueButton, Nextcloud Talk |
Teilnehmerverwaltung und Aufzeichnungen |
|
Verwalteter Dienst mit deutschem Hosting |
alfaview, OpenTalk |
Vertragsbedingungen und Hosting |
|
Vertrauliche Gespräche mit standardmäßiger E2EE |
Proton Meet |
Schutz der Konferenzinhalte |
|
Unternehmen mit Microsoft 365 |
Microsoft Teams |
Bestehende Identitäts- und Sicherheitsverwaltung |
|
Besprechungen mit externen Gästen |
Zoom, OpenTalk, alfaview |
Zugangskontrolle und Einladungsverwaltung |
|
Vorhandene SIP/H.323-Konferenztechnik |
TrueConf Server, Pexip |
Geräteintegration und verschlüsselte Verbindungen |
|
Organisation mit bestehender Nextcloud-Infrastruktur |
Nextcloud Talk |
Gemeinsame Benutzer- und Dateiverwaltung |
Diese Zuordnung ersetzt keine technische oder rechtliche Einzelfallprüfung. Sie hilft jedoch, die Plattformauswahl nach dem tatsächlichen Einsatzszenario einzugrenzen.
DSGVO-Checkliste für Videokonferenzen
Vor der Einführung sollten Unternehmen die Verarbeitung personenbezogener Daten dokumentieren und die erforderlichen Maßnahmen festlegen.
|
Prüffrage |
Was kontrolliert werden sollte |
|---|---|
|
Welche Daten werden verarbeitet? |
Audio, Video, Chat, Metadaten, Dateien und Aufzeichnungen |
|
Gibt es eine geeignete Rechtsgrundlage? |
Zweck und rechtliche Voraussetzungen |
|
Wer ist Verantwortlicher oder Auftragsverarbeiter? |
Rollenverteilung und gegebenenfalls AVV |
|
Wo findet die Verarbeitung statt? |
Serverstandorte, Dienstleister und Datenflüsse |
|
Gibt es Drittlandübermittlungen? |
Rechtliche Grundlage und erforderliche Garantien |
|
Welche Verschlüsselung wird verwendet? |
Transportverschlüsselung, E2EE und ihre technischen Grenzen |
|
Wer darf Meetings betreten? |
Authentifizierung und Berechtigungen |
|
Werden Sitzungen aufgezeichnet? |
Zweck, Rechtsgrundlage, Speicherung und Löschung |
|
Welche Metadaten entstehen? |
Umfang, Zugriff und Aufbewahrungsfristen |
|
Sind zusätzliche KI-Dienste aktiv? |
Verarbeitung von Audio, Video und Transkripten |
|
Wer administriert die Plattform? |
Rollen, Rechte und Zugriffsschutz |
|
Sind Sicherheitsupdates und Backups geregelt? |
Laufende technische und organisatorische Maßnahmen |
Für besonders risikoreiche Verarbeitungsvorgänge kann zusätzlich eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO erforderlich sein. Sie ist nicht allein wegen der Verwendung einer Videokonferenzplattform automatisch vorgeschrieben.
Drei häufige Fehler bei der Auswahl einer datenschutzkonformen Videokonferenz
1. Ein deutscher Serverstandort wird mit vollständiger DSGVO-Konformität gleichgesetzt.
Die geografische Speicherung ist nur ein Teil der Bewertung. Auch externe Dienstleister, Zugriffsrechte, Aufzeichnungen und zusätzliche Verarbeitungsvorgänge müssen berücksichtigt werden.
2. Jede verschlüsselte Videokonferenz wird als Ende-zu-Ende-verschlüsselt bezeichnet.
Transportverschlüsselung und E2EE erfüllen unterschiedliche Aufgaben. Insbesondere bei Konferenzen mit mehreren Teilnehmern oder externen Endgeräten muss die tatsächliche Medienverarbeitung geprüft werden.
3. Aufzeichnungen werden wie gewöhnliche Live-Besprechungen behandelt.
Eine Aufzeichnung verändert die Dauer und häufig auch den Zweck der Datenverarbeitung. Deshalb sollten Rechtsgrundlage, Zugriff und Löschfristen gesondert festgelegt werden.
Diese Fehler entstehen häufig nicht durch fehlende Sicherheitsfunktionen der Software, sondern durch unvollständige Anforderungen bei ihrer Einführung.
Häufig gestellte Fragen zu datenschutzkonformen Videokonferenzen
Welche Videokonferenzplattform ist DSGVO-konform?
Keine Plattform ist unabhängig von ihrer Konfiguration automatisch DSGVO-konform. TrueConf Server, Jitsi Meet, BigBlueButton, Nextcloud Talk, OpenTalk, alfaview, Pexip, Proton Meet, Microsoft Teams und Zoom bieten unterschiedliche Datenschutz- und Sicherheitsfunktionen. Entscheidend sind die Rechtsgrundlage, Hosting, Verschlüsselung, Verträge und tatsächliche Verarbeitung.
Ist eine selbst gehostete Videokonferenz datenschutzkonformer?
Eine eigene Infrastruktur ermöglicht mehr Kontrolle über bestimmte Datenflüsse und administrative Zugriffe. Das kann die Umsetzung von Datenschutzanforderungen erleichtern. Auch bei TrueConf Server, Jitsi Meet oder Nextcloud Talk müssen jedoch Berechtigungen, Sicherheitsupdates und die Verarbeitung personenbezogener Daten geregelt werden.
Welche Videokonferenz bietet Ende-zu-Ende-Verschlüsselung?
Proton Meet verwendet E2EE für Audio, Video, Bildschirmfreigaben und Chat. Jitsi Meet, Nextcloud Talk, Microsoft Teams und Zoom unterstützen E2EE in bestimmten Konfigurationen oder Meeting-Arten. Die Funktionsgrenzen und unterstützten Geräte sollten für jede Plattform gesondert geprüft werden.
Sind Videokonferenzen mit deutschen Servern automatisch DSGVO-konform?
Nein. Hosting in Deutschland kann die Kontrolle über den Verarbeitungsstandort erleichtern. Anbieter wie alfaview oder OpenTalk müssen dennoch anhand ihrer Verträge, Zugriffsregeln, Datenflüsse und Aufbewahrungsbedingungen bewertet werden.
Braucht ein Unternehmen für Videokonferenzen einen AVV?
Wenn ein externer Dienstleister personenbezogene Daten im Auftrag des Unternehmens verarbeitet, ist grundsätzlich ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO erforderlich. Bei vollständig intern betriebenen Systemen kann die Rollenverteilung anders aussehen. Entscheidend sind die tatsächlich beteiligten Stellen.
Ist eine Videokonferenz ohne Aufzeichnung automatisch datenschutzkonform?
Nein. Auch bei einer reinen Live-Konferenz können Teilnehmerdaten, IP-Adressen, technische Protokolle und andere personenbezogene Informationen verarbeitet werden. Daher gelten die Anforderungen der DSGVO ebenfalls für nicht aufgezeichnete Besprechungen.
Fazit: Welche datenschutzkonforme Videokonferenz sollte man wählen?
Eine datenschutzkonforme Videokonferenz entsteht durch das Zusammenspiel aus geeigneter Software, technischen Schutzmaßnahmen und rechtmäßig organisierter Datenverarbeitung.
Für Organisationen mit eigener Infrastruktur können TrueConf Server, Jitsi Meet, BigBlueButton oder Nextcloud Talk eine Möglichkeit sein, die Kontrolle über Kommunikationssysteme zu erhöhen. Pexip bietet zusätzlich Optionen für die Integration vorhandener Konferenzgeräte.
OpenTalk und alfaview sind für Unternehmen interessant, die einen europäischen oder deutschen Anbieter bevorzugen. Proton Meet setzt auf standardmäßige Ende-zu-Ende-Verschlüsselung der Konferenzinhalte, während Microsoft Teams und Zoom umfangreiche Verwaltungsfunktionen innerhalb ihrer Cloud-Dienste bieten.
Entscheidend ist jedoch nicht, welche Plattform allgemein als besonders sicher beworben wird. Eine Organisation sollte nachweisen können, welche Daten entstehen, wer Zugriff erhält, wo sie verarbeitet werden und wie lange sie gespeichert bleiben.
Über die Autorin
Olga Afonina ist Technologieautorin und Branchenexpertin mit Schwerpunkt auf Videokonferenzlösungen und Kollaborationssoftware. Bei TrueConf beschäftigt sie sich mit aktuellen Trends in Kollaborationstechnologien und vermittelt Unternehmen praktische Erkenntnisse für eine effektive Kommunikation am Arbeitsplatz. Auf Grundlage ihrer Erfahrung in Content-Entwicklung und Branchenrecherche verfasst Olga Artikel und Reviews, die Lesern helfen, die Vorteile professioneller Unternehmenskommunikation besser zu verstehen.
Olga Afonina
Veröffentlicht am: 27.10.2026
Olga Afonina
Veröffentlicht am: 27.10.2026
Follow us on social networks